GIAC Network Forensic Analyst
Credencial: GIAC Network Forensic Analyst Badge Curso: GIAC Network Forensic Analyst
Credencial: GIAC Network Forensic Analyst Badge Curso: GIAC Network Forensic Analyst
Shimcache es un artefacto de Windows utilizado ampliamente para evidenciar presencia. Numerosas veces se enumera como uno de los artefactos que pueden evidenciar ejecución durante una investigación forense. En esta publicación se hace un repaso del porqué de la existencia de Shimcache y por qué no sirve para evidenciar ejecución.
Credencial: IRCP Badge Curso: Securízame IRCP
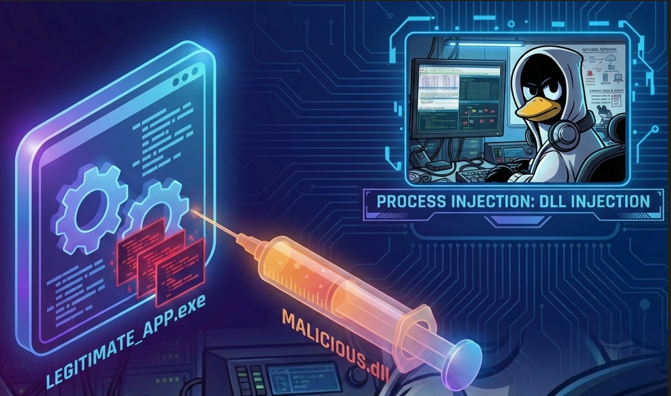
Process Injection (T1055) es una técnica utilizada ampliamente en las intrusiones realizadas por actores maliciosos o malware para conseguir ejecutar código en memoria ocultándose en un proceso ajeno. En esta publicación hablaremos de la subtécnica DLL Injection (T1055.001) y el método de análisis y detección que se puede llevar a cabo ante estos casos.
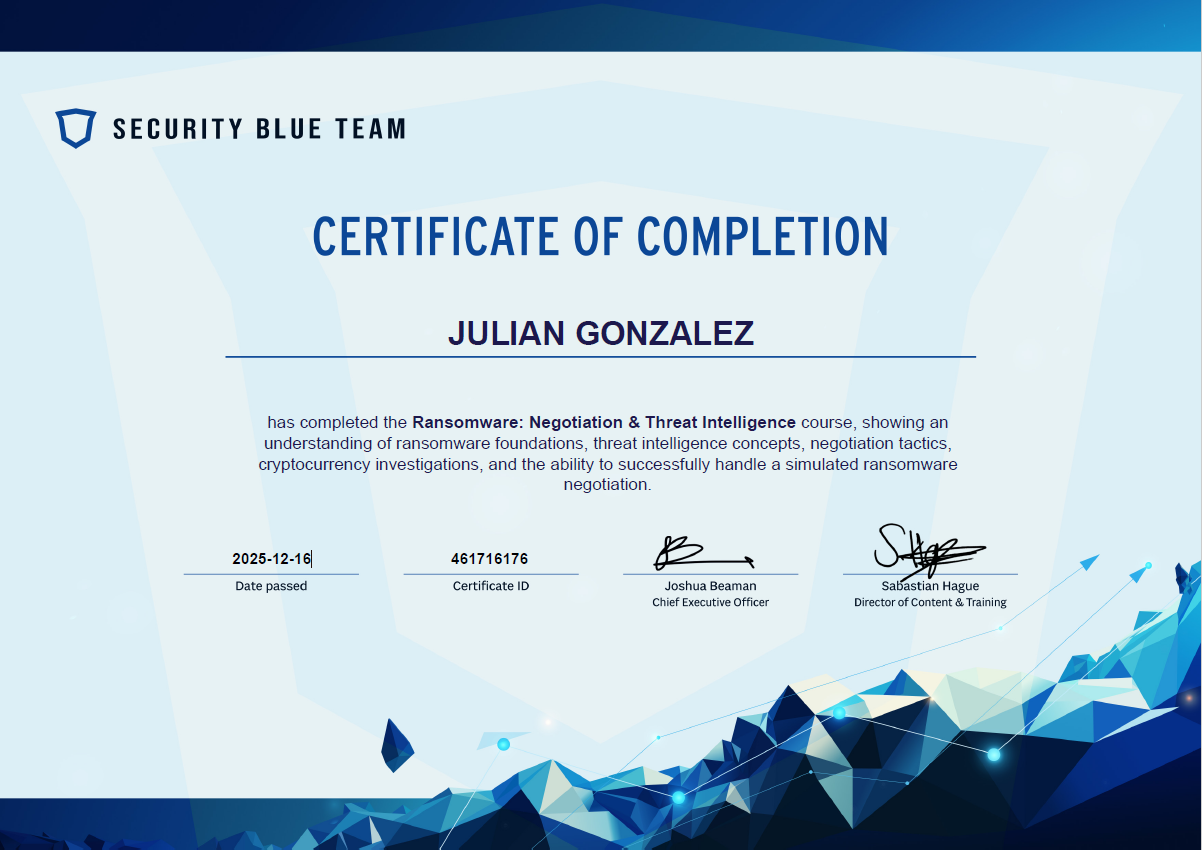
Credencial: Ransomware Negotiation and Threat Intelligence Curso: Security Blue Team Ransomware Negotiation and Threat Intelligence
Credencial: GIAC Certified Forensic Analyst Badge Curso: GIAC Certified Forensic Analyst
Credencial: GIAC Advisory Board “The GIAC Advisory Board is made up of GIAC certified professionals who want to take a more active role in the GIAC community. The Advisory Board provides a forum w...
Credencial: GIAC Certified Incident Handler Badge Curso: GIAC Certified Incident Handler
Publicación del write-up de sujeto a las guías generales de Hack The Box. Write-up Fluffy [Easy] - Hack The Box (Incompleto) Mi perfil de Hack The Box: julianglez16 Enumeración Puertos Direc...
Credencial: CompTIA Pentest+ Badge Curso: CompTIA Pentest+